А если /var/lib/kubernetes/ca.pem?
у меня такого нет ни на поде, ни на ноде
 Anton


 Vadim
у меня такого нет ни на поде, ни на ноде
тогда надо читать кубконфиг, который юзает нода и смотреть что за ca он юзает
Vadim
кроме ca нужен еще сертификат самой ноды
Anton
тогда надо читать кубконфиг, который юзает нода и смотреть что за ca он юзает
certificate-authority-data там прямо в файле inline
Anton
но это же вроде для api сервера? а мне в сервер кублета надо
Vadim
CA у них общая ж, нет?
Vadim
если у тебя TLS bootstrapping, то сертификаты ноде все равно сервер выдает
Anton
ну в ней написано, что серверный сертификат кублета так же можно создавать и потом подписывать у контроллер менеджера как клиентский сертификат
rotateCertificates: true — в конфиге кублета
Anton
а, мне же сервер надо
 Lucky SB
оъъъ
Lucky SB
A kubelet also can use serving certificates. The kubelet itself exposes an https endpoint for certain features. To secure these, the kubelet can do one of:
use provided key and certificate, via the --tls-private-key-file and --tls-cert-file flags
create self-signed key and certificate, if a key and certificate are not provided
request serving certificates from the cluster server, via the CSR API
The client certificate provided by TLS bootstrapping is signed, by default, for client auth only, and thus cannot be used as serving certificates, or server auth.
However, you can enable its server certificate, at least partially, via certificate rotation
Lucky SB
-для подписи CSR- ошибся
Anton
мне таки не помогает, даже скопированное в телеграм
Lucky SB
мне таки не помогает, даже скопированное в телеграм
ну ты ж не рассказываешь что ты пробуешь
Anton
--rotate-server-certificates добавить?
Lucky SB
сгенери сертификат. подпиши его ca кластера и подсунь кублету
Anton
"подсунь" это --tls-private-key-file and --tls-cert-file?
Lucky SB
я так и не понял нафига тебе там сертификат подписанный ca кластера
Anton
я так и не понял нафига тебе там сертификат подписанный ca кластера
datadog-agent идет туда и не может подключиться, потому что сертификат самоподписанный
Anton
я решил попробовать курлом — то же самое
 Pavel
пытаюсь подключиться в кублету через его порт 10250, получаю ошибку:
curl failed to verify the legitimacy of the server and therefore could not establish a secure connection to it
в качестве cacert указываю /etc/kubernetes/pki/ca.crt
что не так?
Вообще интересно, чтобы курл смог подключиться без ошибок этого вроде достаточно
Anton
строго говоря я не уверен, что смогу решить проблему для датадога, даже если я решу ее для курла
Lucky SB
datadog-agent идет туда и не может подключиться, потому что сертификат самоподписанный
вах. датадог пускать к кублетам - это сильный ход
Lucky SB
я бы не рискнул )))
Anton
вах. датадог пускать к кублетам - это сильный ход
ну, так можно вообще никому не верить, включая сам кублет
Pavel
Другое дело, что после того как курл сможет без предупреждения сходить, там ещё будет какая-то аутентификация дополнительная)
Pavel
Посмотреть с каким сертификатом запущен кублет, кем он выпущен
Pavel
Сравнить с тем, что подсовываешь курлу
Vadim
а datadog не может перестать заниматься ерундой и читать кубовые метрики через сервисаккаунт?
Anton
 Aleksey
https://docs.datadoghq.com/agent/kubernetes/
Aleksey
Но он может
Anton
при том, что он там деплоит роль и байндинг и сам сервисакаунт
Anton
Но он может
я деплою по этой доке, вопрос, зачем ему:
- name: DD_KUBERNETES_KUBELET_HOST
valueFrom:
fieldRef:
fieldPath: status.hostIP
 Сергей
Ребят, дайте годную ссылку с мануалом по обновлению сертификатов для работы API и прочих частей k8s.
 𝚔𝚟𝚊𝚙𝚜
Ребят, дайте годную ссылку с мануалом по обновлению сертификатов для работы API и прочих частей k8s.
https://kubernetes.io/docs/reference/setup-tools/kubeadm/kubeadm-alpha/#cmd-certs-renew
Lucky SB
Это только половина дозы)
 Dmytro
datadog-agent идет туда и не может подключиться, потому что сертификат самоподписанный
может пора написать в саппорт датадога? или почитать их доку сначала
Anton
или погуглить
Anton
Всем привет! Подскажите, пожалуйста, после terraform plan вот такие ошибки. что делать?
Error: Get http://localhost/api/v1/namespaces/default/replicationcontrollers/redis-slave: dial tcp 127.0.0.1:80: connect: connection refused
Error: Get http://localhost/api/v1/namespaces/default/services/frontend: dial tcp 127.0.0.1:80: connect: connection refused
Vadim
Кубконфиг не указал поди
 Fidelina
очень сильно тупит gitlab в опеншифте, как можно проверить нагрузку на кластер? Накатила на сервер Netdata, не кажется информативным
Fidelina
я новичок) сгодятся все советы, даже самые простые)
 George
очень сильно тупит gitlab в опеншифте, как можно проверить нагрузку на кластер? Накатила на сервер Netdata, не кажется информативным
он тормозить может по 100 и одной причине. например, у тебя пвсишка дерьмо сетевое
George
вообще прометей в руки, и в графану
George
cpu, mem, hdd, network
George
все стандартно. Ну, и про конфу кластера ты так и не рассказала
Fidelina
all in one
Fidelina
какая тут может быть конфа)
Fidelina
интересно именно как упирается кластреные докеры
Fidelina
хватает ли им памяти или cpu
 Yuri
мониторинг покажет
Yuri
если кластер маленький и "ну очень" быстро глянуть статы, можно смотреть каждую ноду отдельно через htop/iotop
George
ну, и что в нетдата? 100% памяти и проца?
George
чего там со свопом
Fidelina
она всвегда отображает 100% памяти по памяти для каждого контейнера
Fidelina
что ну очень подозрительно
Fidelina
0% CPU в том же контейнере
Yuri
если в деплое гитлаба стоят лимиты на его внутренние сервисы, то само приложение может в них упиратся
Yuri
самое жрущее там это unicorn и постгресс
Fidelina
если в деплое гитлаба стоят лимиты на его внутренние сервисы, то само приложение может в них упиратся
а кластер упирается по дефолту в лимиты?
Yuri
возможно, если ресурсов на приложение необходимо больше чем может дать одна нода
Yuri
надо дробить приложение, воркеров уникорна запускать в отдельных контейнерах и т.д. т.п.
Fidelina
возможно, если ресурсов на приложение необходимо больше чем может дать одна нода
я замучилась ставить из хелма, так и не победила проблему с сертификатами и установилась из шаблонов, а там нет unicorn
Fidelina
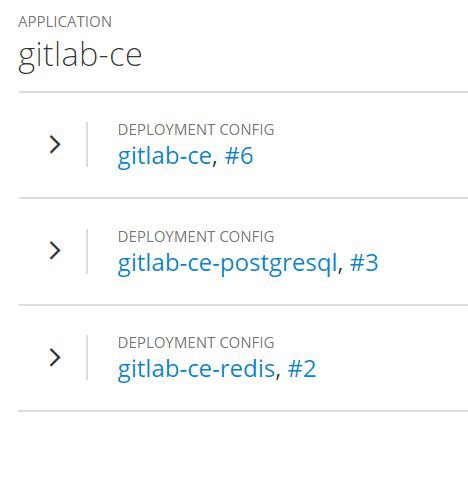 Fidelina
тогда для приложения выставлю пороги повыше и посмотрю. Я уже подняла от дефолта в 2 раза, возможно мало
George
ну, юникорн, а вероятнее пума, спрятана в gitlab-ce
Yuri
они отказались от пумы очень давно
George
можешь зайти в образ (точнее - под) kubectl exec и посмотреть, что унутри
Yuri
были баги, устали искать
Fidelina
можешь зайти в образ (точнее - под) kubectl exec и посмотреть, что унутри
unicorn['worker_processes'] = 2;
Fidelina
зашла в json деплоймента