 Niko


Если применить sysctl-ы таким образом. Потом во всех подах будет наследование sysctl настроек?
 Dmitry
Upgrading stable/filebeat
Error: UPGRADE FAILED: no Secret with the name "filebeat" found
Helm тупит или я? деплоил в соседний кластер, никакого секрета от меня не требовалось
Niko
 George
Terry
берешь floating ip, haproxy + notify script для переключения по api этого ip между нодами. на этот ip завязываешь kubelet, который будет стучаться в хапрокси и балансировать запросы между мастерами, на второй такой же завязываешь haproxy который балансирует между ingress controller. как то так
хецнер эт мощно, у вас с продом там все норм с таким конфигом?
 Andrey
хецнер эт мощно, у вас с продом там все норм с таким конфигом?
У меня не такой немного, но да, норм всё
Andrey
Ну и по существу, что не так в таком конфиге? Без внешнего LB какие варианты ещё?
Andrey
Я для api серверов балансировщик на каждой ноде держу, кубелет идёт на локалхост. Остальное как описано выше
 Mikhail [azalio]
Скажите, а filebeat можно настроить так, чтобы он отдельным полем слал IP пода?
Incognito
Скажите, а filebeat можно настроить так, чтобы он отдельным полем слал IP пода?
https://discuss.elastic.co/t/ip-address-in-filebeat/134358
https://github.com/logstash-plugins/logstash-input-beats/pull/250#issuecomment-315948079
Mikhail [azalio]
https://discuss.elastic.co/t/ip-address-in-filebeat/134358
https://github.com/logstash-plugins/logstash-input-beats/pull/250#issuecomment-315948079
у меня к сожалению он шлет просто на диск, а там его вычитывают кусками и надо чтобы в самом сообщении filebeat было поле с IP
Anton
товарищи, по хельму есть отдельный чатик или сюда можно?
George
Скажите, а filebeat можно настроить так, чтобы он отдельным полем слал IP пода?
Думаю, что можно его нагнуть. Ну, и край всегда можно бит на логстэш поменять. Или флюент бит
Anton
хочу странного, но может я не одинок. как при helm upgrade сделать так, что бы он не удалял компоненты которых нет в новой версии релиза, типа в прошлой версии было 5 сущностей, а в новом релизе я хотел бы обновить только 3 из них, соответственно их в релизе вообще нет. или надо пойти другим путем?
Dmitry
А это не секрет ли для скачивания образа ?
в темплейте демонсета есть такое:
volumes:
- name: filebeat-config
secret:
secretName: {{ template "filebeat.fullname" . }}
и есть собственно secret.yaml:
data:
filebeat.yml: {{ toYaml (default .Values.config .Values.overrideConfig) | indent 4 | b64enc }}
Dmitry
и в своем хелмфайле я прописал overrideConfig
Dmitry
но, видимо, секрет почему-то не создаётся
 Albert
systemctl enable kube-port-forward
systemctl start kube-port-forward
единственное что там несколько кластеров в проекте это никак не помешает?
 Puma
почему после добавления новой ноды кубеспреем она не получает роль node
Puma
Ready <none> 7m14s v1.14.1
Puma
кубер версии 14.1
Puma
хотя на 12.2 такая же операция проходила ок
 𝚔𝚟𝚊𝚙𝚜
Albert
не помешает
круто! реально - умная штука k8s, да и ребята из гугл просто молодцы. Не зря в Сан-Францизко там они
 Евгений
Кто там говорил, что основная цель сервайс меша не потребление cpu?
https://istio.io/docs/concepts/performance-and-scalability/#cpu-and-memory
As of Istio 1.1, a proxy consumes about 0.6 vCPU per 1000 requests per second.
George
0.6 vCPU на каждые 1000 запросов
Niko
Понял, значит много...
А что делать если нужно?
George
наращивать процы
George
т.е. считаешь от количества запросов - сколько тебе нужно на каждый запрос для твоего фронта-бека + на истио накидываешь
Niko
Ну значит 8 vcpu х4 хватит
Niko
600 не?
Евгений
Туплю под вечер
 Vadim
Niko
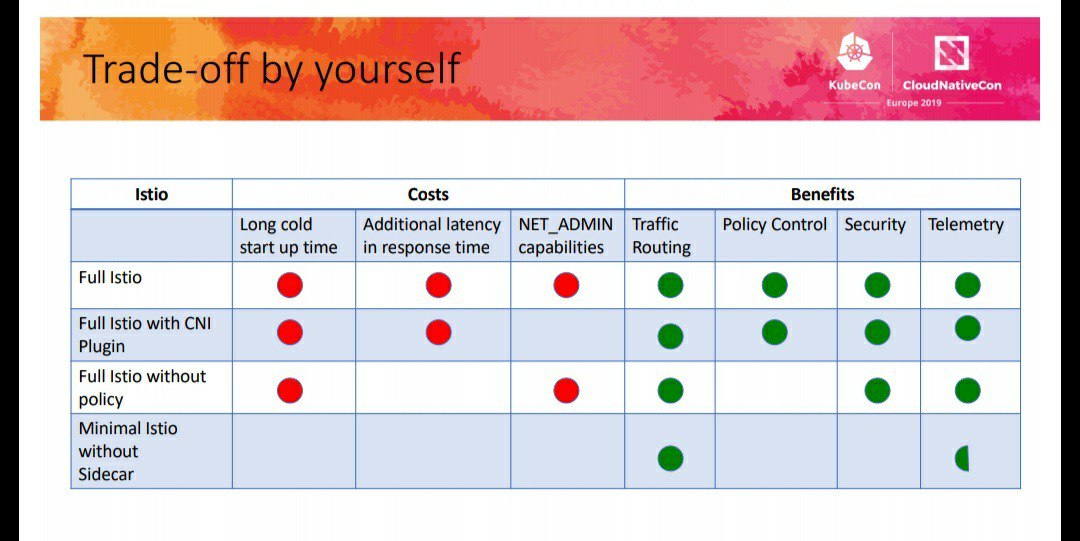
Сегодня на кубконе был обзор перформанса истио, там если часть безопасностей отключить, то будет потреблять гораздо меньше
 Vadim
Результаты намного более приемлемые чем в тесте сравнения с linkerd который скидыввли
Niko
 Ivan
Всем привет, никто случайно Spinnaker не крутит?
Pasha Chalyk
Тож интересно вдруг кто пользует
Niko
Не сырое, но прожорливое
Ivan
Хочу крутонуть но столкнулся с проблемой. Добавляю кубер аккаунты, а в UI он их тупо не видит. Уже кучу времени на это потратил все по доке делаю, у них все красиво и молодежно, а у меня болт(
Igor
Niko
Хочу крутонуть но столкнулся с проблемой. Добавляю кубер аккаунты, а в UI он их тупо не видит. Уже кучу времени на это потратил все по доке делаю, у них все красиво и молодежно, а у меня болт(
Коллеги тоже долго мучились с ним (сначало чтоб установить, потом мейнтейнить). В конце концов решили обойтись без него. Написали свое решение, с блекджеком и ш..

 Отделение Bereke Bank
Никогда такое в голову бы не пришло
Anonymous
Всем привет, а подскажите best practices для добавление +1 master в существующий k8s.
George
а зачем? берешь и добавляешь. Вопрос количества мастеров вообще отдельный. 3, 5 или сколько
George
к тому же каждый кластер... уникален
Anonymous
а зачем? берешь и добавляешь. Вопрос количества мастеров вообще отдельный. 3, 5 или сколько
Это понятно. Поэтому и спросил ) возможно уже кто-то пытался.
George
ну, нет проблемы.
ebalashov
Привет коллеги, посоветуйте как првильно сконфигурировать ingress. Сейчас есть nginx в конфиге которого используется map файла со значениями:
"path" "backend"
. Как подобную конфигурацию можно перенести в ingress-nginx? Т.е. файл список:
"path1" "back1"
"sffdg" "back2"
По нему nginx мапит путь бекэнд - путей около 400х
 Lucky SB
400 разных бекендов ?
 Just a baka
Привет коллеги, посоветуйте как првильно сконфигурировать ingress. Сейчас есть nginx в конфиге которого используется map файла со значениями:
"path" "backend"
. Как подобную конфигурацию можно перенести в ingress-nginx? Т.е. файл список:
"path1" "back1"
"sffdg" "back2"
По нему nginx мапит путь бекэнд - путей около 400х
Открыть доку и сегенрить конфиг ингресса при помощи grep, for и какой-то матери?
Lucky SB
Тут тестить надо. Не факт, что то, конфиг, сгенереный на основе ингресса с 400 позиций parh будет хорошо работать, по сравнению с map
George
мне кажется, что это тот кейс, когда для ингресса лучше выделить отдельную тачку
George
и пускай она молотит процессором эти списки
George
и еще.. может не стоит nginx? может посмотреть на то-то другое? тот же envoy?
Lucky SB
Или запустить под с nginx и этим конфигом с мап. А ингрессом слать трафик на этот под
Lucky SB
Пробовать надо
Just a baka
Вы конечный конфиг nginx ингресса видели? Он генерит кучу серверов, в них в локейшенах задает переменную proxy_upstream_name, все
Не так эффективно, как map, но ресурсы на это уходят копеечные.
Lucky SB
Проблема не в создании манифеста в 400 путей. Проблем в том, что неизвестно как нгинкс с луа переварит 400 локейшенов в конфиге
Lucky SB
ebalashov
У меня то же была идея сделать отдельный деплоймент с nginx внутри которого держать этот map файл и на него отправлять весь трафик.
Just a baka
луа скрипты, внезапно, БЫСТРЫЕ
и им фиолетово, сколько у тебя в конфиге апстримов, им все равно это приходит в переменных каждый раз
ebalashov
и еще.. может не стоит nginx? может посмотреть на то-то другое? тот же envoy?
куб - eks на Амазон, ингрес соответственно через ELB сделан
Just a baka
proxy_pass там кстати без луа работает )
Lucky SB
луа скрипты, внезапно, БЫСТРЫЕ
и им фиолетово, сколько у тебя в конфиге апстримов, им все равно это приходит в переменных каждый раз
Ну супер. Ч вообще в нгинкс не сомневаюсь.
Just a baka
хороший вопрос, я в старую щас глядел )
ebalashov
Подскажите еще, отправлять на внешние ссылки нельзя из коробки?
Lucky SB
Рерайт делать? Или пооксировать наружу?
Just a baka
как раз сетаплю, скоро гляну)