 Alex


Что за глупый срач по ОС? У вас все сервисы в контейнерах (я надеюсь). Запросы к API docker и syscall я думаю вы не делаете (умные люди используют библиотеки). На кой хрен вам /proc/vmstat если вы ебашите prometeus exporter , который сам соберет всё что ему нужно? Тут канал про кубер и девопсов, нефиг поднимать админские темы из 90 годов
 Stas
БАБАХ!
Stas

 Konstantin
 Vlad
Node-экспортёр прометеуса как раз и смотрит vmstat. И если там нет oom_kill то ничего и не покажет.
 Ivan
Что за глупый срач по ОС? У вас все сервисы в контейнерах (я надеюсь). Запросы к API docker и syscall я думаю вы не делаете (умные люди используют библиотеки). На кой хрен вам /proc/vmstat если вы ебашите prometeus exporter , который сам соберет всё что ему нужно? Тут канал про кубер и девопсов, нефиг поднимать админские темы из 90 годов
А то есть ты считаешь, что принципы девопса и кубера не из 90х, современный ты наш
Alex
А то есть ты считаешь, что принципы девопса и кубера не из 90х, современный ты наш
Я говорил о том, что обсуждают проблему, которой нет, а не о том, что есть девопс
Alex
Node-экспортёр прометеуса как раз и смотрит vmstat. И если там нет oom_kill то ничего и не покажет.
Хм, возможно вы правы. Сейчас погуглим issue в rhel на эту тему...
Ильдар
Локализация доки кубера - полезное дело или вклад в энтропию?
Ильдар
How You Can Help Localize Kubernetes Docs
Для тех кто хочет помочь Kubernetes комьюнити - появилась возможность поучаствовать в переводе документации.
https://kubernetes.io/blog/2019/04/26/how-you-can-help-localize-kubernetes-docs
 V 🏴☠️
Зочем...
 Vadim
Локализация доки кубера - полезное дело или вклад в энтропию?
полезное, в оригинальных доки плохо ревьювают и бывает что чинят при локализации
Vadim
Node-экспортёр прометеуса как раз и смотрит vmstat. И если там нет oom_kill то ничего и не покажет.
kube_pod_container_status_last_terminated_reason же
 𝚔𝚟𝚊𝚙𝚜
https://opennebula.org/news-from-the-marketplace-kubernetes-appliance/
Vadim
https://opennebula.org/news-from-the-marketplace-kubernetes-appliance/
Этому счастью бы еще контроллер Cluster API, чтобы в кластере создавать ноды
 Nick
Локализация доки кубера - полезное дело или вклад в энтропию?
да она вроде есть ?
http://onreader.mdl.ru/KubernetesServerlessApplications/content/Ch02.html
𝚔𝚟𝚊𝚙𝚜
Этому счастью бы еще контроллер Cluster API, чтобы в кластере создавать ноды
они и так там создаются, но только не через cluster-api а наоборот opennebula рулит кластером kubernetes
𝚔𝚟𝚊𝚙𝚜
кстати ранчер имеет нативный коннектор к opennebula
Vadim
Самодельные коннекторы - это здорово конечно, но двустороняя связь - это полезно
𝚔𝚟𝚊𝚙𝚜
Самодельные коннекторы - это здорово конечно, но двустороняя связь - это полезно
Соглашусь, тем более что я что-то не могу найти исходники для этого appliance, видимо позже опубликуют
𝚔𝚟𝚊𝚙𝚜
задал вопрос им на форуме
 Max
💫
Max
Кубер такой кубер =)
 Artyom
Коллеги, подскажите дураку. Бьюсь с ингресс-контроллером, никак не могу добить. Кластер на баре-метал, внутри haproxy, внешним адрессом рулит кипэлайвд, cni flannel. Кластер пока из двух мастер-машин, для теста. Игресс-контроллер nginx. Создаю под nginx для проверки, создаю ему сервис вида ClusterIP с 80 портом, создаю ingress, который все запросы с nginx.example.com направляет сервису на порт 80. Для теста у себя на машину прописываю в хостс днс запись с айпишником кипэлайва. И хоть ты тресни, но в браузере заветная картинка не появляется. Если высветить под через сервис NodePort -всё прекрасно, но доступно только на одной из нод естественно. Подскажите, куда копать? Что упустил?
 Lucky SB
nodeport на всех узлах доступен должен быть.
но вообще - Hostnetwork: true - и не плодите сучностей. пусть ингресс контроллер слушает на интерфейсе сервера
Artyom
nodeport на всех узлах доступен должен быть.
но вообще - Hostnetwork: true - и не плодите сучностей. пусть ингресс контроллер слушает на интерфейсе сервера
День добрый! То есть ингресс работает в связке nodeport? Разве сервис не должен быть типа clusterip?
Hostnetwork: true, это как? Это где настраивать?
Ильдар
да она вроде есть ?
http://onreader.mdl.ru/KubernetesServerlessApplications/content/Ch02.html
О, ещё один перевол с этого сайта
https://t.me/kubernetes_ru/95236
V 🏴☠️
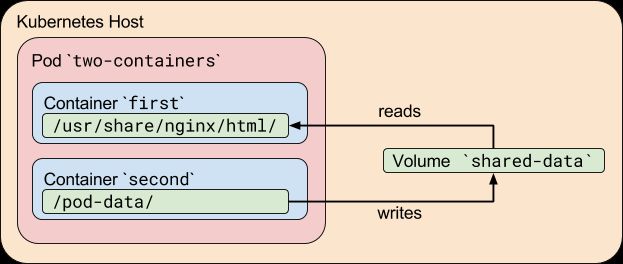
Подскажите методу, по которой можно результат выполнения джобы (в поде стартует скрипт, который заполняет файлик) передать в деплоймент. Думал, что emtyDir для этого подходит, но что-то либо я не понял как им это сделать, либо не подходит
 Denis
Подскажите методу, по которой можно результат выполнения джобы (в поде стартует скрипт, который заполняет файлик) передать в деплоймент. Думал, что emtyDir для этого подходит, но что-то либо я не понял как им это сделать, либо не подходит
Грузи на s3, из подов переодически чекай появление новых объектов и выкачивай их
 Solyar
 V 🏴☠️
Грузи на s3, из подов переодически чекай появление новых объектов и выкачивай их
Чекать не надо, выполняется один раз, забирается тоже один раз
V 🏴☠️
V 🏴☠️
Вообще в идеале - RW на ConfigMap, но увы, такое не работает
Solyar
Это внутри одного пода. У меня же поды разные. Или на это плевать?
Джоба освободит волюм (если он локальный) и под подсосется к нему
V 🏴☠️
Джоба освободит волюм (если он локальный) и под подсосется к нему
Даже если джоба выполнится на другом воркере?
Denis
Даже если джоба выполнится на другом воркере?
Если Volumes твой может работать ReadOnlyMany или ReadWriteMany, тогда kubelet монтирует этот volumes во все поды, в которых ты указал его в спецификации
𝚔𝚟𝚊𝚙𝚜
V 🏴☠️
Можно ещё sidecar'ом cron запускать
Мне не надо обновлять. Мне надо выполнить скрипт в джобе и результат выполнения передать в деплоймент. Один раз при деплое/старте
V 🏴☠️
Джоб хуком хельма выполняется
𝚔𝚟𝚊𝚙𝚜
Мне не надо обновлять. Мне надо выполнить скрипт в джобе и результат выполнения передать в деплоймент. Один раз при деплое/старте
Можно через kubectl cp ещё, не знаю насколько это костыльно
V 🏴☠️
Через kubectl есть и другой вариант, но не очень хочется наворачивать сверху всего и так толстого чарта ещё кучу авторизаций в кубе
V 🏴☠️
Сейчас PV(C) попробую, вроде не очень толстый вариант получается
𝚔𝚟𝚊𝚙𝚜
Если файл текстовый, то лучше обновлять конфигмапу - имхо самый простой вариант
V 🏴☠️
Дак как?
V 🏴☠️
Я с тобой полностью согласен, но кубер конфигмапу в ро маунтит
𝚔𝚟𝚊𝚙𝚜
Через kubectl есть и другой вариант, но не очень хочется наворачивать сверху всего и так толстого чарта ещё кучу авторизаций в кубе
Так там просто RBAC настроить и ServiceAccount к полу добавить, все остальное само заработает
V 🏴☠️
Так там просто RBAC настроить и ServiceAccount к полу добавить, все остальное само заработает
PV меньше места занимает
V 🏴☠️
Ок
V 🏴☠️
То есть RBAC и SA надо настраивать на поде, который джобом стартует?
𝚔𝚟𝚊𝚙𝚜
Да, есть прописать SA, то kubectl сам все подхватит внутри пода
Denis
То есть RBAC и SA надо настраивать на поде, который джобом стартует?
Но тебе придется туда kubectl пихать, либо использовать какую-то либу на ЯП, для взаимодействия c api k8s
V 🏴☠️
Вот да, мне щас надо тогда контейнер собрать с kubectl, curl и jq
V 🏴☠️
И bash
 Andrey
или по модному на go запилить бинарник, как выше писали (либа для взаимодействия с апи) 🙂
𝚔𝚟𝚊𝚙𝚜
Но тебе придется туда kubectl пихать, либо использовать какую-то либу на ЯП, для взаимодействия c api k8s
Можно курлом просто дергать
Denis
Вот да, мне щас надо тогда контейнер собрать с kubectl, curl и jq
По фактубудет похоже на работу Stolon в k8s)
V 🏴☠️
Я в kube-fencing и в bridget так и делаю, например
Там переменными все данные прилетают и их просто заголовком указать курлу?
𝚔𝚟𝚊𝚙𝚜
Там переменными все данные прилетают и их просто заголовком указать курлу?
https://github.com/kvaps/kube-fencing/blob/6deba3afcc1e77f744dc6adf807f7809e30b3670/fencing-switcher/fencing-switcher.sh#L15-L22
V 🏴☠️
Спасибо
cent
Коллеги, а можете меня тыкнуть в документацию, где написано как self-signed ca.crt подсовывать?
И можно ли как-то потом его ротировать?
Такое вообще в принципе возможно?
 Дмитрий Харитонов
Но что конкретно делал уже помню смутно)
cent
Но что конкретно делал уже помню смутно)
https://medium.com/@AnushkaSandaru1/how-to-change-expired-certificates-in-kubernetes-cluster-5d3feb9d9838 - как-то так?
Дмитрий Харитонов
А как, если не секрет?)
Ну да. Вроде бы просто генеришь новый, на основе его остальные сертификаты, подменяешь их, ребутишь кластер и что-то ещё нужно внутри кластера перегенерить
 Vadim
кто-нибудь может объяснить почему в мультимастере надо минимум 3 мастера, а не 2 для отказоустойчивости, понять не могу
Denis
https://medium.com/@AnushkaSandaru1/how-to-change-expired-certificates-in-kubernetes-cluster-5d3feb9d9838 - как-то так?
У тебя не kubeadm инсталяция?
Denis
https://github.com/kubernetes/kubeadm/issues/581#issuecomment-421477139 - вроде этого, да?
https://kubernetes.io/docs/reference/setup-tools/kubeadm/kubeadm-alpha/