http://lmgtfy.com/?q=golang+stuck+in+70s
лучше бы чего конкретного..
 Anonymous


 Евгений
https://github.com/ksimka/go-is-not-good
Евгений
stuck in 70s в каждой второй ссылке, выбирайте что нравится
Евгений
Я пишу на го и не думаю, что это само по себе плохо, что он из 70'ых, в конце концов vanhassa vara parempi. Но вот ёрниченье про "докажите что так" не понимаю к чему оно
Евгений
До голенга системные приложения в unix world писали либо на макрорасширении ассемблера pdp-11, либо на скриптах, на внуке awk (!) фактически.
Очень хорошо, что стали писать на языке программирования всё-таки
 Andor
Евгений
Голенг это тоже язык программирования, пусть и древний всё-таки
Евгений
Были ещё, прости меня здравый смысл, плюсы. В них тоже есть язык программирования, но он сбоку макроассемблера pdp-11, что снижает их юзабельность до нуля
Евгений
Раст так-то очень хорош, но его жизнеспособность зависит от судьбы фуррифокса, а тренд лисицы на рынке браузеров жёстко нисходящий. Если так продолжится, то раст ждёт судьба циклона
Dmytro
или переехать
Andrey
Не понимаю о чём речь. Живу в России, 300 на свой аккаунт в гуглооблаке получил. Без ИП.
 Anton
там было какое-то время, что из рф нельзя, щас вроде добавили
Семён
 Terry
@vrutkovs
engelbart
А как можно добавить memory limits (увеличить) для уже задеплоеного StatefulSet
engelbart
А как?
 Stefan
либо в файле просто измени и kubectl apply
engelbart
я через helm накатывал.
А как получить список ? через kubectl get что ?
 Denis
А как?
Изменить/добавить лимит в файле-спецификации обьекта.А конкретно как это сделать, советую обратится к гугл или официальной документации
engelbart
Я исправил лимиты в файле values , вызвал helm upgrade, оно сказало что upgraded.
но describe node показывает старые значения limit
Stefan
engelbart
я уверен что пересоздался, потому что я добавил в кластер ноду, и сделал drain , что бы точно пересоздались
engelbart
Если это как то важно, я про elasticseatch поставленный из helm/charts с github
engelbart
О, кстати я сделал kubectl edit stateful и там уже новые лимиты
а на node describe старые
 Rainbow
О, кстати я сделал kubectl edit stateful и там уже новые лимиты
а на node describe старые
А потом можно начинать жаловаться , что helm upgrade заканчивается с ошибкой 💪 нельзя трогать ресурсы хельма руками
engelbart
я не трогал их руками, я менял через helm только
engelbart
через edit я только их посмотрел (мог через get но не ожидал что они там поменялись)
Й
Всем привет. Ребзя, а кто юзал Dex для управления пользователями/ролями в связке с FreeIPA? Или лучше пробовать keycloack ?
 Stanislav
Keycloak отличная штука
Stanislav
Как oidc пров в первую очередь
Dmytro
https://github.com/derailed/popeye/blob/master/README.md
Й
Stanislav @gree_gorey Спасибо
Denis
Все привет! Подскажите пожалуйста, куда копать. kube-controller-manager ругается следующим сообщением:
vent(v1.ObjectReference{Kind:"PersistentVolumeClaim", Namespace:"default", Name:"claim1", UID:"d862453b-5919-11e9-842f-080027878d6a", APIVersion:"v1", ResourceVersion:"133409", FieldPath:""}): type: 'Warning' reason: 'ProvisioningFailed' Failed to provision volume with StorageClass "ceph-rbd": failed to create rbd image: executable file not found in $PATH, command output
Может кто в курсе, что настроил не так? Ceph сам работает вроде бы нормально
Denis
rbd-provisioner стоит в кластере. Но там вообще нет сообщений каких-то, связанных с этим эвентом.
Denis
Все привет! Подскажите пожалуйста, куда копать. kube-controller-manager ругается следующим сообщением:
vent(v1.ObjectReference{Kind:"PersistentVolumeClaim", Namespace:"default", Name:"claim1", UID:"d862453b-5919-11e9-842f-080027878d6a", APIVersion:"v1", ResourceVersion:"133409", FieldPath:""}): type: 'Warning' reason: 'ProvisioningFailed' Failed to provision volume with StorageClass "ceph-rbd": failed to create rbd image: executable file not found in $PATH, command output
Может кто в курсе, что настроил не так? Ceph сам работает вроде бы нормально
Не совсем правильно выразился. Я понимаю суть данной ошибки и почему она произогла. В kube-controller-manager нет rbd бинарника, собственно он про это и пишет. Но не совсем понимаю как это исправить, и что бы вольюм создавался при помощи rbd-provisioner
Mike
Mike
Если Ceph status в контейнере монитора запустить что пишет?
 Andrey
Не совсем правильно выразился. Я понимаю суть данной ошибки и почему она произогла. В kube-controller-manager нет rbd бинарника, собственно он про это и пишет. Но не совсем понимаю как это исправить, и что бы вольюм создавался при помощи rbd-provisioner
Как-то так исправить https://github.com/flant/kube-controller-manager :)
Andrey
Точнее это костыль, без провиженера
Denis
А монитор видет сам Ceph?
Да, насколько понимаю видит. вот вывод ceph-status
https://pastebin.com/t36vzg4U
Тут мне кажется что я где-то накасячил с интеграцией со стороны k8s.
Основы брал из этой инструкции и git репозитория k8s external storage
Andrey
https://akomljen.com/using-existing-ceph-cluster-for-kubernetes-persistent-storage/
Вы в storageclass указали верный provisioner?
Andrey
provisioner: ceph.com/rbd
Denis
Точнее это костыль, без провиженера
Да я знаю такой вариант. Пересобрать controller manager с бинарем rbd, но такое себе занятие. Для этого специально и сделали отдельный контроллер в виде деплоймента
Denis
https://akomljen.com/using-existing-ceph-cluster-for-kubernetes-persistent-storage/
Вы в storageclass указали верный provisioner?
Да, я сравнивал тоже с этой статьей
Denis
Все нормально у меня
Mike
Да, насколько понимаю видит. вот вывод ceph-status
https://pastebin.com/t36vzg4U
Тут мне кажется что я где-то накасячил с интеграцией со стороны k8s.
Основы брал из этой инструкции и git репозитория k8s external storage
Была такая же проблема, не помню как решал, но по-моему была проблема или с монитором или с provisioner
Denis
Была такая же проблема, не помню как решал, но по-моему была проблема или с монитором или с provisioner
Грешу тоже на provisioner
Andrey
ну судя по вашим логам, он даже не лезет в провиженер. А пытается найти бинарник в controller-manager.
Andrey
а можешь SC показать? На всякий :)
Andrey
ну и что в деплойменет провиженера у вас в :
- name: PROVISIONER_NAME
value: ceph.com/rbd
Denis
ну и что в деплойменет провиженера у вас в :
- name: PROVISIONER_NAME
value: ceph.com/rbd
хммм.Интересная мысль. Сейчас проверим
Denis
ну и что в деплойменет провиженера у вас в :
- name: PROVISIONER_NAME
value: ceph.com/rbd
В деплойменте у меня аналогичная запись
Andrey
ну так у тебя в SC: provisioner: kubernetes.io/rbd
Andrey
А должно быть provisioner: ceph.com/rbd
Denis
А должно быть provisioner: ceph.com/rbd
блин)точно. Что то у меня под вечер уже глаза на лоб лезут, отсюда не внимательно посмотрел(( Спасибо за подсказку! Сейчас проверим
Andrey
не за что
 Артем

 Andrey
Нужен стикер "время смотреть в логи" @SinTeZoiD
Andrey
 Denis
Andrey
А может, просто надо было ставить калико
 Lucky SB
А должно быть provisioner: ceph.com/rbd
а чем вас встроеный в куб провизионер RBD не устраивает то ???
Артем
 Артем
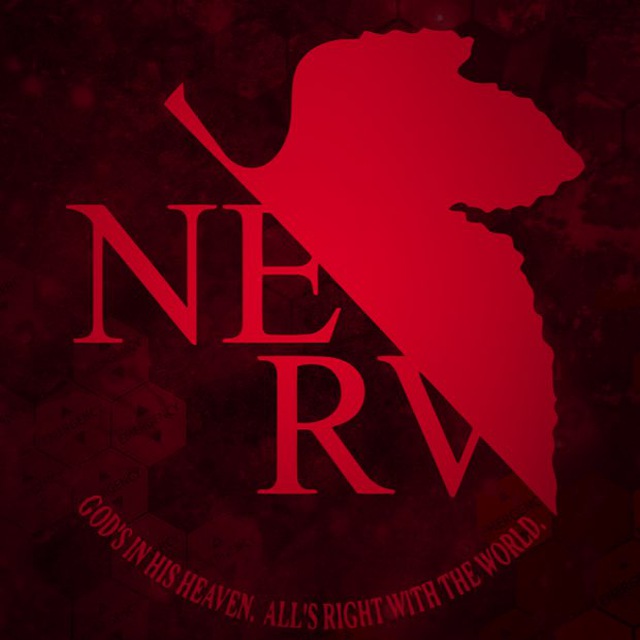
Ну либо права кривые, либо секрет неправильный
Секрет написан по этому шаблону
kubectl create secret gitlab-registry gitlab-registry \
--docker-server=$DOCKER_REGISTRY_SERVER \
--docker-username=$DOCKER_USER \
--docker-password=$DOCKER_PASSWORD \
--docker-email=$DOCKER_EMAIL
Andrey

 Grigorii
Секрет написан по этому шаблону
kubectl create secret gitlab-registry gitlab-registry \
--docker-server=$DOCKER_REGISTRY_SERVER \
--docker-username=$DOCKER_USER \
--docker-password=$DOCKER_PASSWORD \
--docker-email=$DOCKER_EMAIL
залезь в секрет, раскодируй и посмотри правильно ли там все прописалось
https://kubernetes.io/docs/tasks/configure-pod-container/pull-image-private-registry/#inspecting-the-secret-regcred
Артем
 Konstantin
И вот интересно, скоро ли эти боты в нашем уютненьком штурвальном канале будут свой блохчейн рекламирвать?
 Sam
Парни, всем привет. Вопрос по deployment абстракции и тригеру latest тэгов... это вообще антипатерн исспользовать подобные тэги, и я ищу другие варианты.
https://discuss.kubernetes.io/t/use-latest-image-tag-to-update-a-deployment/2929
Ситуация: есть один репо, он используется на N проектах с разными энв переменными
Задача: построить CI/СD, чтобы можно фризить разные версии конкретные для каждого проекта/энва
Проблема: в том что нет прямой зависимости когда это деплоить. И отсюда не понятно как это можно автоматизировать.. комитить и апдейтить тупо в репо yaml с deployment'aми не очень удобно, сервисов и энвов все же многовато. Я сначала попытался решить вопрос добавлением просто тэгов в реджистри в стиле project-env-latest, и это в общем-то задачу решило, минимальными усилиями, но возникла проблема с тем что deployment, не видит изменений.
deployment.apps/charm-app unchanged
Есть идеи?
engelbart
apiVersion: v1
kind: Pod
metadata:
name: infinity
namespace: default
spec:
containers:
- command:
- sleep
- infinity
securityContext:
privileged: true
name: ubuntu
imagePullPolicy: Never
image: ubuntu
volumeMounts:
- mountPath: /mnt/
name: rootfs
dnsPolicy: ClusterFirst
terminationGracePeriodSeconds: 3
volumes:
- hostPath:
path: /
type: Directory
name: rootfs
NAME READY STATUS RESTARTS AGE
infinity 0/1 ErrImageNeverPull 0 16s
кто нибудь видит ошибку у меня? не пойму
Andrew
> However, if the imagePullPolicy property of the container is set to IfNotPresent or Never, then a local image is used (preferentially or exclusively, respectively).
🚀iamp3🚀
imagePullPolicy: Never?
Andrew
Локально образ есть?
engelbart
ааах