 Sergey


Windows Server Containers – provide application isolation through process and namespace isolation technology. A Windows Server Container shares a kernel with the container host and all containers running on the host. These containers do not provide a hostile security boundary and should not be used to isolate untrusted code. Because of the shared kernel space, these containers require the same kernel version and configuration.
Hyper-V Isolation – expands on the isolation provided by Windows Server Containers by running each container in a highly optimized virtual machine. In this configuration, the kernel of the container host is not shared with other containers on the same host. These containers are designed for hostile multitenant hosting with the same security assurances of a virtual machine. Since these containers do not share the kernel with the host or other containers on the host, they can run kernels with different versions and configurations (with in supported versions) - for example all Windows containers on Windows 10 use Hyper-V isolation to utilize the Windows Server kernel version and configuration.
Running a container on Windows with or without Hyper-V Isolation is a runtime decision. You may elect to create the container with Hyper-V isolation initially and later at runtime choose to run it instead as a Windows Server container.
Sergey
Вот как раз эти нетив и через докер ее и рулятся
 Vadim
У мягких разве есть альтернатива сгрупам?
Нет
V1.Container.ResourceRequirements.limits.cpu and V1.Container.ResourceRequirements.limits.memory - Windows doesn’t use hard limits for CPU allocations. Instead, a share system is used. The existing fields based on millicores are scaled into relative shares that are followed by the Windows scheduler.
Sergey
И привелигированые контейнеры работать не будут
Sergey
Я потому и написал, что они натянули
Sergey
Мозговым слизнем
Vadim
Ну вот без реквестов как-то странно, а остальное глядишь пофиксят
 Andrey
Нет
V1.Container.ResourceRequirements.limits.cpu and V1.Container.ResourceRequirements.limits.memory - Windows doesn’t use hard limits for CPU allocations. Instead, a share system is used. The existing fields based on millicores are scaled into relative shares that are followed by the Windows scheduler.
Это как cgroup shares работает, да?
Yaroslav
1S в кубернетесе. И мсэксчендж оператор. Оттета будет круто
Sergey
 Etki
Там уже про нативные
их я и имел в виду, ими все равно гиперв управляет емнип (но они не являются виртуалками)
Sergey
Sergey
Не управляет
 Rainbow
 Vadim
Всё завершиось просто идеально: 115 мс
Rainbow
Я ж поржать, 1с в кубе близко, тьма грядёт
Andrey
https://covrom.github.io/gonec/extra/perf1c.gif
Rainbow
https://covrom.github.io/gonec/extra/perf1c.gif
если это быстро, страшно подумать, что такое 1с
Rainbow
https://covrom.github.io/gonec/extra/perf1c.gif
gccgo такой цикл просто выкидывает, там время будет 0, gc не умеет таких оптимизаций
 Eduard
1S в кубернетесе. И мсэксчендж оператор. Оттета будет круто
Devops конфу от рит++ в мае видел? Там такое извращение обещали.
 Vasiliy
Товарищи, поведайте, пожалуйста, размеры ваших кластеров и на каких по процу-памяти нодах оно запущено. Ну так, примерно хотя бы.
Eduard
16 ядер, 32 цпу личный, стэйджи по 24 ядра 64 оперативы, продовые 128 ядер ~400 рамы.
Eduard
Личный managed ДО, остальное on-permise
Eduard
Я ж поржать, 1с в кубе близко, тьма грядёт
Эй, ты бы не шутил. Линёвая версия этого говна существует)
Nikolay
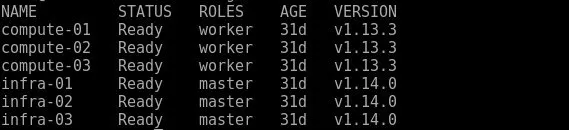
Товарищи, поведайте, пожалуйста, размеры ваших кластеров и на каких по процу-памяти нодах оно запущено. Ну так, примерно хотя бы.
32 ядра 96 оператвы, пока шесть нод, куб для нас в новинку...
Edouard
Товарищи, поведайте, пожалуйста, размеры ваших кластеров и на каких по процу-памяти нодах оно запущено. Ну так, примерно хотя бы.
 Edouard
Да, +-
 Tadeusz
Eduard
?
Eduard
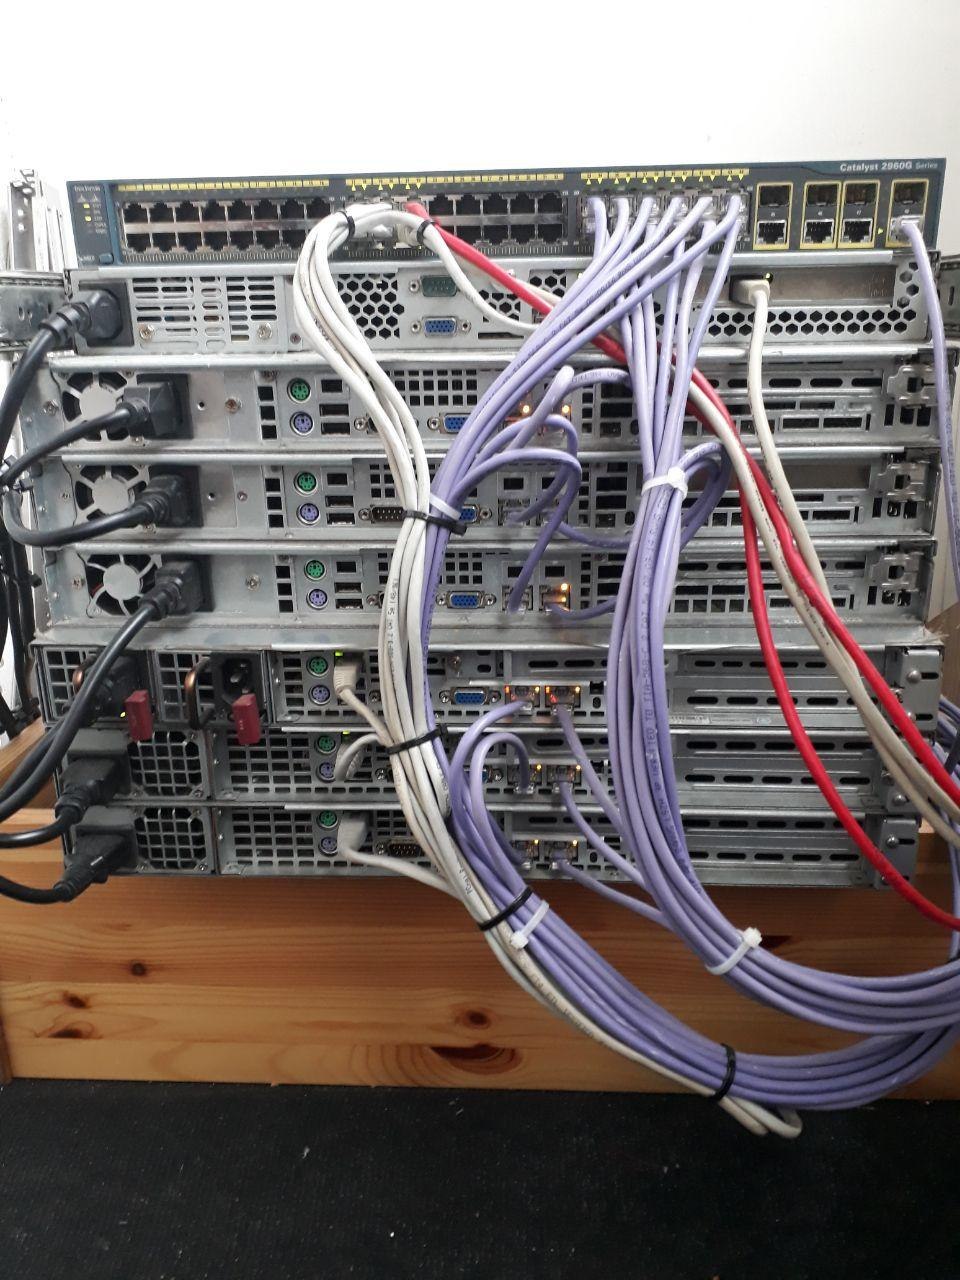
Суммарно 128 ядер
Edouard
 Eduard
@idontwantsleep без куба живёт с большими ресами
Eduard
На каждую тачку.
Tadeusz
А, я подумал по 128 ядер машины
Eduard
У него - да 😄
Sergey
Tadeusz
Ну я видел 256 ядер, от IBM
Tadeusz
Печь
Warrax
оно платное) (scope)
сам плагин?! нет - бери и используй, вот аренда их облака - таки ожидаемо за деньги :-)
Warrax
Данные - в блокчейнах 😄 и их можно проиграть с начала эпохи
но время на это нужно космическое по продолжительности?
Etki
шо там, история о тратах жены?
Etki
 Eduard
Etki
какой асинк если для последующего сообщения нужно предыдущее
Eduard
Там еще логики сверху пачка
Eduard
И на самом деле можно вычитывать в несколько потоков
Etki
Возмутительные истории короче
Eduard
Работает, и славно
Terry
добрый утро
minio умеет только 1 клиент на 1 бакет или я слепой?
 Andor
да
Andor
он вообще не очень фичаст
 Игорь
почти. 1 клиент на 1 кластер
Andor
угу
Andor
этим и подкупает
Artem
Добрый день. Подскажите, пожалуйста, а как публиковать в кубере сервисы, которые поднимают не хттп\хттпс, а просто tcp порт, на котором слушают входящие подключения? Ингресс ведь только для хттп\хттпс трафика
Rainbow
Добрый день. Подскажите, пожалуйста, а как публиковать в кубере сервисы, которые поднимают не хттп\хттпс, а просто tcp порт, на котором слушают входящие подключения? Ингресс ведь только для хттп\хттпс трафика
Nodeport, hostnetwork: true, loadbalancer если в облаке
Artem
нодпорт ведь будет слушать только на той ноде, где запущен сервис?
Rainbow
hostnetwork: true только там где запустили, можно запускать на всех или service discovery
Alexey
Коллеги, подскажите пожалуйста, как корректно обновить сертификаты на мастере и воркер нодах?
При старте kubelet получаю ошибку Part of the existing bootstrap client certificate is expired, версия kubernetes 1.11.
 Sergey
he Kubernetes certificates normally reach their expiration date after one year.
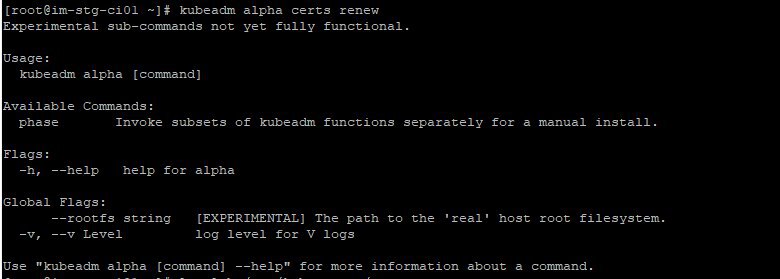
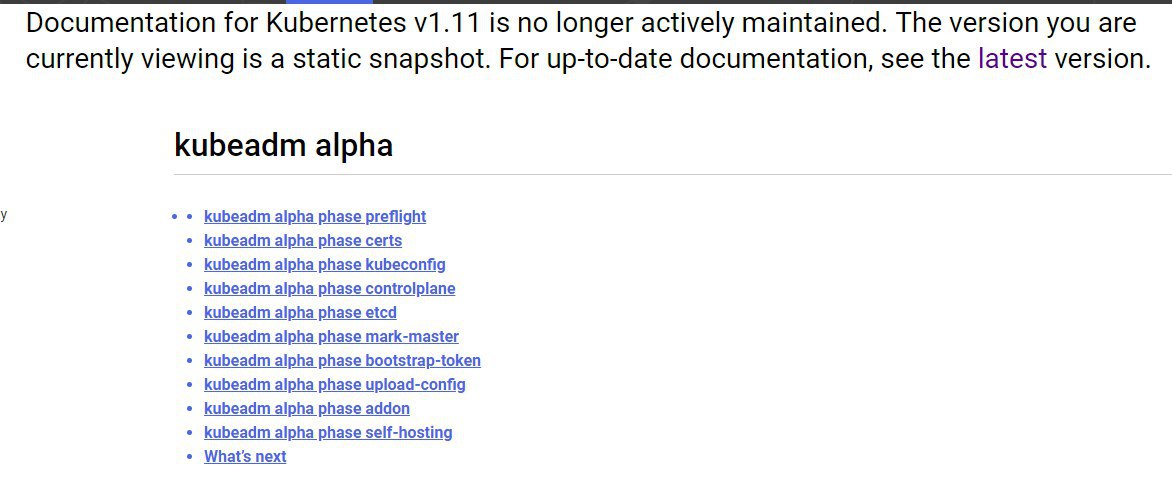
Kubeadm can renew certificates with the kubeadm alpha certs renew commands; you should run these commands on control-plane nodes only.
Typically this is done by loading on-disk CA certificates and keys and using them to issue new certificates. This approach works well if your certificate tree is self-contained. However, if your certificates are externally managed, you might need a different approach.
As an alternative, Kubernetes provides its own API for managing certificates. With kubeadm, you can use this API by running kubeadm alpha certs renew --use-api
 Sergey
--use-api
Sergey
ключ не указали)
 Sergey
https://medium.com/@AnushkaSandaru1/how-to-change-expired-certificates-in-kubernetes-cluster-5d3feb9d9838