 Vadim


>нормальный application aware бэкап
фига
Vadim
трейсинг тоже app-aware должен быть
 Artem
Это ложь и провокация. Или баг
Ложь. Накосячил в манифесте, а потом поверил несвежим репортам в гитхабе.
 G72K
>нормальный application aware бэкап
фига
Ну я про систему где приложение может как то подсказать как его бэкапить. Плюс инкрементарность . Хуки например или ещё как-то, но "общая часть" нормально сделана и интегрирована, скажем инкрементарный бэкап перед каждой миграцией
G72K
Ротация бэкапов, подписи, тестовые восстановления , восстановления между окружениями
Vadim
Ну я про систему где приложение может как то подсказать как его бэкапить. Плюс инкрементарность . Хуки например или ещё как-то, но "общая часть" нормально сделана и интегрирована, скажем инкрементарный бэкап перед каждой миграцией
инкрементарность реализуется снапшотами, думаю тут приложение само пущай лезет по SA токену в кластер и пытается сделать снапшот из PVC когда надо?
Vadim
могу похвастаться только "нормальный роллинг апдейт хостов" (и то не прям щас, а после релиза), остальное полуготово на самом деле
Vadim
в "сеть между кластерами" не верю, только федерация
G72K
инкрементарность реализуется снапшотами, думаю тут приложение само пущай лезет по SA токену в кластер и пытается сделать снапшот из PVC когда надо?
Ну скажем у postgres инкрементарность это просто копирование Wal файлов. У всех по-разному. Снапшоты железа требуют (у нас есть, у кого-то может не быть, непонятно что авторам такого супер дистрибутива делать), но все равно хуки в приложение нужные: "перестань писать , делаю снапшот", потом "общая" часть должна сходить в ФС, засинкать, заморозить, взять снапшот, откатить все назад, дернуть хук приложению "все готово продолжай" .
G72K
Никто не парится, снапшотят блоки как есть, а там будет что будет :)
Vadim
Ну скажем у postgres инкрементарность это просто копирование Wal файлов. У всех по-разному. Снапшоты железа требуют (у нас есть, у кого-то может не быть, непонятно что авторам такого супер дистрибутива делать), но все равно хуки в приложение нужные: "перестань писать , делаю снапшот", потом "общая" часть должна сходить в ФС, засинкать, заморозить, взять снапшот, откатить все назад, дернуть хук приложению "все готово продолжай" .
я бы зашел с другой стороны - пусть приложение само знает что оно в кластере, вот тут бери SA, вот тебе апишка, вот тебе PVC (читай из конфигмапа \ прямо из пода) - хошь создавай кронджобы, хошь само снапшоты делай когда надо
Vadim
вместо хуков в приложении пусть само дергает апишку
 Eduard
 Rainbow
это тролинг, там понятно по контексту
Rainbow
я сторонник вообще не делать stateful в компании. s3, managed db и тп. Мне приключения не нужны.
G72K
я бы зашел с другой стороны - пусть приложение само знает что оно в кластере, вот тут бери SA, вот тебе апишка, вот тебе PVC (читай из конфигмапа \ прямо из пода) - хошь создавай кронджобы, хошь само снапшоты делай когда надо
"умные" контейнеры и "умное" приложение не находят отклика в индустрии, все выносится вовне
Vadim
"умные" контейнеры и "умное" приложение не находят отклика в индустрии, все выносится вовне
отож, пусть тогда слушают что безосовы детища считают как разработчикам удобно
Anonymous
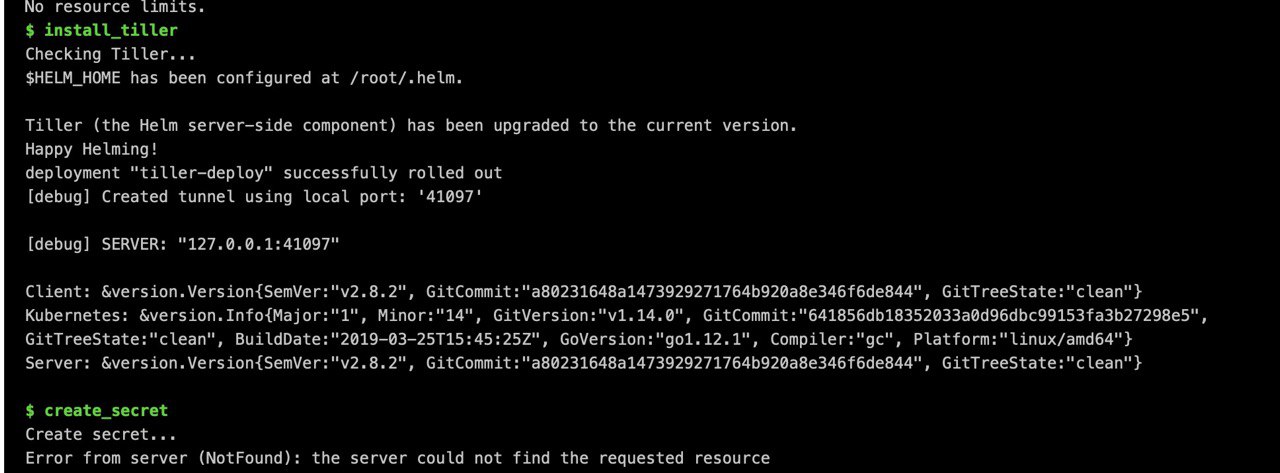
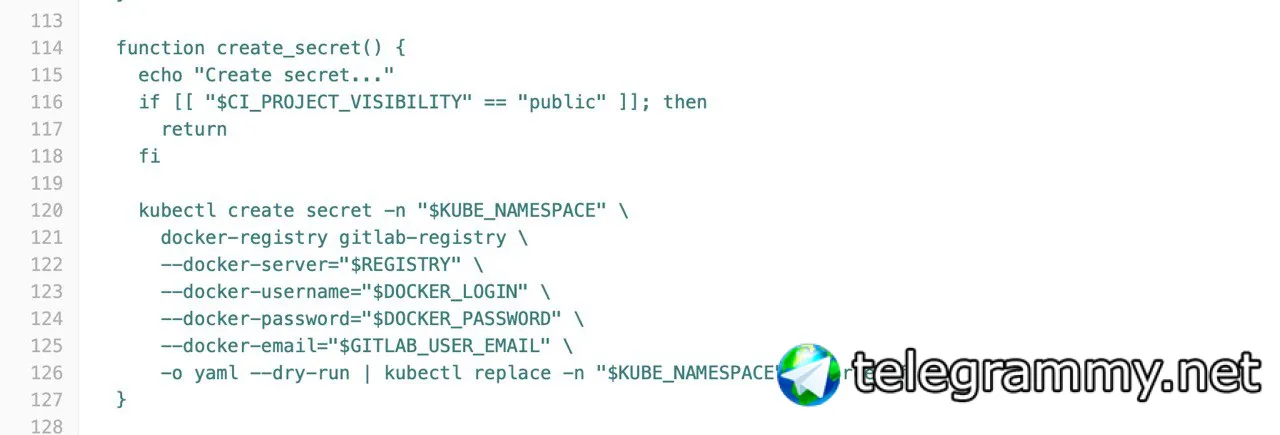
Кто использует гитлаб интеграцию с кубиком. помогите отдебажить. Есть две репы на одной все ок на другой фейл при деплойменте. Обе обдключены к одному и тому кластеру.
Anonymous
 Mikhail
что такое create_server ?
Mikhail
а install_tiller ? вы его каждый раз ставите?
 Joe
Всем привет, кто использует fluent для сборки логов, подскажите список плагинов, хочется парсить логи nodejs подов?
 Grigorii
наверное это что-от скорее типа ensure_tiller_is_installed
Anonymous
 Maksim
Привет
Maksim
на баре метал, как ограничить использование памяти на ноде кто нибудь знает?
Rainbow
на баре метал, как ограничить использование памяти на ноде кто нибудь знает?
reserved флаги у kubelet
Maksim
reserved флаги у kubelet
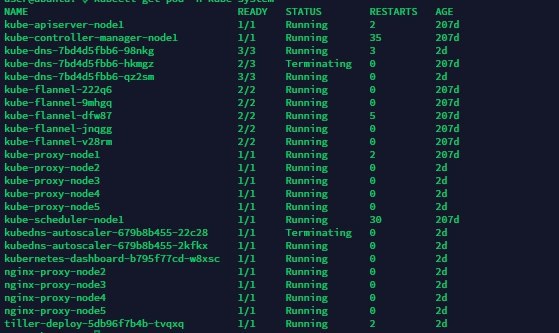
у=к стате не в курсе, мастер нода упала изза нехватки памяти, после ребута на нодах поды не быдят друг друга по днсам внутренним, поды рестартовать?
Rainbow
kubectl get pod -n kube-system
 Rainbow
Дальше ясно что делать?
Maksim
Неа, кубе днс смотреть который 3 раза рестартанулся?
Rainbow
describe, logs. Но я бы убил terminated для начала)
 Andor
/voteban
Maksim
describe, logs. Но я бы убил terminated для начала)
Как по твоему таких резервов достаточно:
--kube-reserved=[cpu=100m][,][memory=1Gi][,][ephemeral-storage=1Gi][,][pid=1000]
--system-reserved=[cpu=100m][,][memory=1Gi][,][ephemeral-storage=1Gi][,][pid=1000]
--eviction-hard=[memory.available<500Mi]
Rainbow
Никто не знает, смотря что ещё кроме куба на ноде
Maksim
ничего
Maksim
только куб
 Stefan
Maksim
в кубер твой
нагрузка повысится и лимитов будет не хватать
там резервы для системы и системных демонов кубовских))))
Maksim
Про какие лимиты речь?
Maksim
)))
 Alexander
скажите, а при перезаливке контенера в поде, предыдущие сетевые ресурсы переиспользуются ж? типа сокетов, висящих в wait-состоянии, и не смотря что предыдущая версия контейнера ушла бинарь из нового не сможет забиндится на тот же порт, например? это норма? или я придумываю?
Andor
нет
Andor
и live-migration тоже нет
Семён
Товарищи такая схема:
Есть под с апликухой и сайдкаром.
Как сделать kubectl exec именно в сайд-кар контейнер ?
G72K
Alexander
скажите, а при перезаливке контенера в поде, предыдущие сетевые ресурсы переиспользуются ж? типа сокетов, висящих в wait-состоянии, и не смотря что предыдущая версия контейнера ушла бинарь из нового не сможет забиндится на тот же порт, например? это норма? или я придумываю?
выглядит логично, если pause-контейнер не меняется, то структуры сетевого стека не меняются в кернеле при перезаливке контейнера
Alexander
а как?
Andor
под пересоздаётся, вместе с pause
G72K
Обновления контейнера без рестарта пода не бывает
G72K
(ну бывает, если в контейнере делать git clone && configure && make но не делайте так)
Alexander
а я думал pause держит сеть между рестартами, чтобы один и тот же адрес был и настройки
Alexander
(ну бывает, если в контейнере делать git clone && configure && make но не делайте так)
это даже мне понятно :)
G72K
а я думал pause держит сеть между рестартами, чтобы один и тот же адрес был и настройки
Между рестартами контейнеров держит. Рестарта контейнеров от краха, оом, и прочих радостей
G72K
Рестарт контейнера != Рестарт пода. Комментирую и не помню изначальный вопрос, просто за у умного сойти хочется
Alexander
ага, если новая версия, то пауз тоже рестартится – найс. значит д.б. невозможно встать в тапки предыдущих инстансов
Grigorii
можно попробовать такой анти-паттерн ;)
заливать в регистри новый имадж с таким же тегом, останавливить и удалить через докер контейнер и его образ с той ноды где он был (при этом не трогая sandbox). Может тогда кубелет пересоздаст контейнер с новым имаджем и старым сандбоксом)
но я хз сработает ли
Nikolay
вопрос про etcd. А можно ли в настройках кубернетеса указать резервные etcd? что-то наподобие директивы backup для апстримов nginx. Или, как вариант, поместить весь кластер etcd за какой-то tcp-балансер, и реализовать подобную логику на нем. Будет работать?
 Puma
 Stas
Stas
Grigorii
Vadim
>удалить через докер контейнер и его образ с той ноды где он был (при этом не трогая sandbox)
никуда не уходите, санитары уже в пути
Vadim
вопрос про etcd. А можно ли в настройках кубернетеса указать резервные etcd? что-то наподобие директивы backup для апстримов nginx. Или, как вариант, поместить весь кластер etcd за какой-то tcp-балансер, и реализовать подобную логику на нем. Будет работать?
можно указать на каких etcd сторить, к примеру, ивенты. Лоадбалансер работать не будет
Puma
Да он нахрен там не нужен, оно умеет кластер из коробки
Grigorii
кстати проверил, работает)
кстати говоря это все не нужно
я вот щас меняю image в тестовом поде, у него sandbox не обновляется, и адрес остается старый
Grigorii
просто через kubectl edit
Grigorii
"nginx -g 'daemon of…" 9 seconds ago Up 9 seconds
"/pause" 40 minutes ago Up 40 minutes
Anton
в подах на ходу мало что доступно для изменения. image менять можно, какие то параметры можно уменьшать, но там все очень огорожено
 Михаил