Привет! Помогите разобраться сетью в кубере. Есть под который сконфигурён с сетевым сервисом типа loadbalancer. Я бы хотел повестить порты пода на lo0 интерфейс хоста и через хапрокси делать проброс трафика на порты пода. Может есть ещё рецепты?
не делайте так. не надо вешать порты пода на lo0 интерфейс хоста. он у вас один - берегите его.
второй такой же под вы не повесите, потому что порт будет уже занят первым подом
service типа NodePort поможет
 Lucky SB


 Yuriy
не делайте так. не надо вешать порты пода на lo0 интерфейс хоста. он у вас один - берегите его.
второй такой же под вы не повесите, потому что порт будет уже занят первым подом
service типа NodePort поможет
Спасибо, но этот порт работает по tcp и в принципе больше сервисов ипользующих этот порт уже не будет. Исользуя metallb (прописал диапазон /32) у меня получилось прицепить под на экстернал ип ноды. Если не трогать тип сервиса есть ли ещё способы проброса портов на под? Я в принципе могу и lo1 создать и на него вешать свои tcp сервисы
 𝚔𝚟𝚊𝚙𝚜
Там не хватает конфига ингресс для самого dashboard. После ридеректа в браузере я вижу 404 так ингресс не понимает все что после адрес dashboards
А зачем там ingress, если keycloak-gatekeeper напрямую стучится на https://kubernetes-dashboard.kube-system.svc.cluster.local
𝚔𝚟𝚊𝚙𝚜
Хотя по хорошему не мешало бы на https://kubernetes-dashboard.kube-system поменять, чтобы не хардкодить к cluster.local
 Andrey
𝚔𝚟𝚊𝚙𝚜
kubectl get svc -n kube-system kubernetes-dashboard
𝚔𝚟𝚊𝚙𝚜
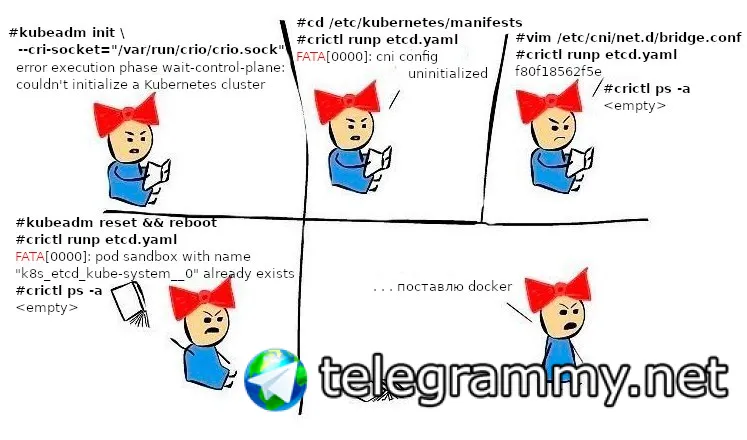
Бинго! CRI-O без CNI не умеет контейнеры запускать, а чтобы CNI-конфиг положить нужно запустить контейнер.
𝚔𝚟𝚊𝚙𝚜
Даже статик поды не работают :(
Andrey
kubectl get svc -n kube-system kubernetes-dashboard
NAME TYPE CLUSTER-IP EXTERNAL-IP PORT(S) AGE
kubernetes-dashboard ClusterIP 10.233.44.69 <none> 443/TCP 243d
𝚔𝚟𝚊𝚙𝚜
NAME TYPE CLUSTER-IP EXTERNAL-IP PORT(S) AGE
kubernetes-dashboard ClusterIP 10.233.44.69 <none> 443/TCP 243d
значит у тебя с дашбордом чет не так
𝚔𝚟𝚊𝚙𝚜
через kubectl proxy можешь до него достучаться?
Andrey
там нужно как то правило настроить
Andrey
значит у тебя с дашбордом чет не так
Потом что по имени https://hostname.domain/ я норм захожу, если добавить потом что по имени https://hostname.domain/something ловлю 404 not found
𝚔𝚟𝚊𝚙𝚜
C дашбордом все ок. Не работает ридерект через ingress
Ну у меня ingress предельно простой, eg:
apiVersion: extensions/v1beta1
kind: Ingress
metadata:
annotations:
kubernetes.io/ingress.class: nginx
name: kubernetes-dashboard-proxy
spec:
rules:
- host: dashboard.example.org
http:
paths:
- backend:
serviceName: kubernetes-dashboard-proxy
servicePort: 80
tls:
- hosts:
- dashboard.example.org
Andrey
𝚔𝚟𝚊𝚙𝚜
Для дашборда не нужен ингресс, прокси стучится напрямую в svc
𝚔𝚟𝚊𝚙𝚜
а какая версия cri-o?
Andrey
Для дашборда не нужен ингресс, прокси стучится напрямую в svc
- —redirection-url=https://kubernetes-dashboard.example.org это что за адрес тогда?
 Vadim
у нас минимальный конфиг создается через podman, правда, может там минимально необходимый CNI ложится
𝚔𝚟𝚊𝚙𝚜
- —redirection-url=https://kubernetes-dashboard.example.org это что за адрес тогда?
это тот url, на который отправит тебя keycloak после удачной авторизации
Andrey
это тот url, на который отправит тебя keycloak после удачной авторизации
ну это же есть адрес дашборда
𝚔𝚟𝚊𝚙𝚜
это адрес твоего прокси
𝚔𝚟𝚊𝚙𝚜
он передает этот url keycloak, когда перенаправляет на форму авторизации, что бы тот знал куда вернуть пользователя обратно
Andrey
с такой конфигурацией возвращает ошибку при запуске пода
Andrey
он передает этот url keycloak, когда перенаправляет на форму авторизации, что бы тот знал куда вернуть пользователя обратно
[error] the cookie is set to secure but your redirection url is non-tls
𝚔𝚟𝚊𝚙𝚜
[error] the cookie is set to secure but your redirection url is non-tls
нужно либо https, либо отключить SecureCookie у keycloak-gatekeeper
𝚔𝚟𝚊𝚙𝚜
𝚔𝚟𝚊𝚙𝚜
ну линстору бэкенд нужен какой-нибудь - это может быть lvm, zfs или thinlvm, если у вас есть свободное место в lvm на нодах, то можно, да
Andrey
нужно либо https, либо отключить SecureCookie у keycloak-gatekeeper
Меня перенаправляет на страницу https://kubernetes-dashboard.kube-system.svc.cluster.local но так как у меня dns сервер про этот адрес ничего не знает я ловлю ошибку о его не доступности
 Rainbow
нужно либо https, либо отключить SecureCookie у keycloak-gatekeeper
я вот не нашел как отключить, по коду прошелся. подумал что зашито. Ни env, ни аргументов
 Timur
ну линстору бэкенд нужен какой-нибудь - это может быть lvm, zfs или thinlvm, если у вас есть свободное место в lvm на нодах, то можно, да
тогда видимо проще просто DRBD, создав дополнительный раздел для метаданных
 Alex
хорошо хоть кублеты научили автоматически сертификаты обновлять. но опять эта фича выключена по дефолту
хм, а есть куда-нибудь посмотреть в мануалы по этому поводу?
Lucky SB
хм, а есть куда-нибудь посмотреть в мануалы по этому поводу?
https://kubernetes.io/docs/tasks/tls/certificate-rotation/
Lucky SB
спасибо!
плюс вот это
https://kubernetes.io/docs/reference/command-line-tools-reference/kubelet-tls-bootstrapping/
𝚔𝚟𝚊𝚙𝚜
первое знакомство с CRI-O
𝚔𝚟𝚊𝚙𝚜
 Vadim
𝚔𝚟𝚊𝚙𝚜
вот это хороший вопрос
 Михаил
 Vadim
посмотри можешь ли ты вообще поды запускать, пусть и с хостневорком
Vadim
вдруг у тебя pause_image сломан, к примеру
Vadim
сандбокс-то он создал
𝚔𝚟𝚊𝚙𝚜
такое ощущение что crictl и kubelet в разные cri смотрят, что странно, т.к. на машине установлен только cri-o
Yaroslav
если кто эксплуатировал хелмовский stable/postgresql , подскажите, как там выполняется файловер мастера ?
Nikolay
Кстати, а есть какая-то сравнительная статья про докер, крио и контейнерд?
Anonymous
А кто-то заландо оператор или любой другой для постгреса использует ?
У вас тоже база в 2 раза медленнее работает по сравнению с ванильным постгресом ?
Zalando-Оператор: tps = 326.657845 (including connections establishing)
Ванильный Постгрес: tps = 491.466615 (including connections establishing)
𝚔𝚟𝚊𝚙𝚜
Кстати, а есть какая-то сравнительная статья про докер, крио и контейнерд?
https://habr.com/en/company/flant/blog/414875/
 Yurii
привет знатокам. Такой вопрос, имеется кластер на aws eks. Приложениям внутри нужен доступ к s3 бакетам. Как можно организовать доступ через полиси? есть ли какой либо метод. Заставить следовать iam политикам запросы от приложений? может есть надстойка для кубера?
Vadim
https://habr.com/ru/company/flant/blog/443458/
Vadim
не знаю чего флантовцы не форвардят свои статьи сюда, они довольно хорошие
Михаил
не знаю чего флантовцы не форвардят свои статьи сюда, они довольно хорошие
Потому что предыдущие их творения вызывали у меня много вопросов)
Vadim
не single pain of glass и то спасибо
𝚔𝚟𝚊𝚙𝚜
посмотри можешь ли ты вообще поды запускать, пусть и с хостневорком
Не, не могу, похоже какой-то специфичный для Ubuntu баг
DEBU[...] Running conmon under slice and unitName crio-conmon-fc14...007.scope
WARN[...] Failed to add conmon to systemd sandbox cgroup: Invalid unit name ''
Михаил
А что за убунту?
𝚔𝚟𝚊𝚙𝚜
bionic
Andrey
Кто настраивал правила ingress с path: /*?
 Andor
Никто
 Andrey
https://habr.com/ru/company/flant/blog/443458/
Спасибо! Я собираю кейсы и пишем. Я сюда стесняюсь кидать, потому что пиар как-то невежливый получается.
Vadim
Спасибо! Я собираю кейсы и пишем. Я сюда стесняюсь кидать, потому что пиар как-то невежливый получается.
тут грань тонкая конечно, но если вежливо и не 3 раза в день, то я бы почитал с удовольствием
Andrey
тут грань тонкая конечно, но если вежливо и не 3 раза в день, то я бы почитал с удовольствием
Хорошо. Я постараюсь оригинальные тогда и сюда линковать.
Anonymous
Good
Andor
Да
 Oleg
Надмозг
Vadim
голосования тут не любят, пишите что сломалось
Andrey
Убери * и все заработает. Ну надо ж ответить
Она работает, но не так как нужно. Нужно чтобы ingress перенаправлял на под, не смотря на то что идет после "/"