vault?
И его тоже
 Sergey

 Nikolay
vault - это вот это? https://www.vaultproject.io/
Anonymous
у меня вот сервисы для staging/prod каждый в своем неймспейсе тип /api-staging /api-prod
у каждого сервиса есть набор connection strings до редисов и монг которые лежат в /staging /prod
сервисы получают стринги к ним из env
сейчас я их пробрасываю через секреты
Sergey
у меня вот сервисы для staging/prod каждый в своем неймспейсе тип /api-staging /api-prod
у каждого сервиса есть набор connection strings до редисов и монг которые лежат в /staging /prod
сервисы получают стринги к ним из env
сейчас я их пробрасываю через секреты
Энвы в манифестах, манифесты шаблонезированы
 𝚔𝚟𝚊𝚙𝚜
а что еще есть интересного для менеджмента секретсов?
Я в git-crypt крипчу, и храню прямо в git
 Alex
кстати, видел что-то такое для кубера
 Rainbow
точнее проблема, что через год забываешь что где
Alex
https://github.com/bitnami-labs/sealed-secrets
Rainbow
спасибо, сегодня вместо сна у меня знакомство с продукцией hashicorp -_-
nomad ещё посмотри, куб не всегда нужен)
Alex
@kvaps вот эту штуку видел как раз
Alex
а сейчас нашел более хипстерский https://github.com/shyiko/kubesec
 Andor
не про сам json, а про jsonnet
Rainbow
И не забывать, что там внутри go и что даже если написано "Spec", можно писать "spec". go хавает
Anonymous
а что небезопасного хранить конфиги в секретах?
вы тип их храните в шифрованном виде и в рантайме декриптите?
𝚔𝚟𝚊𝚙𝚜
точнее проблема, что через год забываешь что где
Ну у меня в ksonnet все, в любом проекте можно заинклюдить переменную из secrets.libsonnet, а любой файл с таким именем по маске автоматически шифруется
Alex
𝚔𝚟𝚊𝚙𝚜
в гите не разместишь =/
Кстати git-crypt и по passphrase умеет шифровать, то есть для CI его можно просто как secret variable передать
 Vadim
Шифруй etcd @ закрывай доступ к гиту с секретами
𝚔𝚟𝚊𝚙𝚜
Ну у ваулта все секреты в зашифрованном виде хранятся, в etcd плейнтекстом, но в base64 насколько я понимаю
Vadim
https://kubernetes.io/docs/tasks/administer-cluster/encrypt-data/
Andor
Ну у ваулта все секреты в зашифрованном виде хранятся, в etcd плейнтекстом, но в base64 насколько я понимаю
в волте ещё и разграничение прав получше будет имхо
Andor
несмотря на хашикорп
Alex
https://kubernetes.io/docs/tasks/administer-cluster/encrypt-data/
блин, надо будет прочитать больше документации с офф. сайта ) Очень круто, спасибо!
𝚔𝚟𝚊𝚙𝚜
https://kubernetes.io/docs/tasks/administer-cluster/encrypt-data/
Прикольно, но встает вопрос, где хранить decryption key?
Vadim
в волте ещё и разграничение прав получше будет имхо
Насколько я понял оно юзается для легаси + еще моднейшие облака. А если все в кубере, то RBAC хватит
Vadim
Прикольно, но встает вопрос, где хранить decryption key?
В KMS или в виде куберовского объекте же, главное ротейтить почаще
𝚔𝚟𝚊𝚙𝚜
Насколько я понял оно юзается для легаси + еще моднейшие облака. А если все в кубере, то RBAC хватит
Там же основная идея, что девелопер не имеет доступа к секретам, а приложение получает их автоматически
𝚔𝚟𝚊𝚙𝚜
Хотя в принципе и в кубе можно отобрать get к секретам
Vadim
Даешь девелоперу роль view, а запускаешь через service account - то же самое
𝚔𝚟𝚊𝚙𝚜
ваулт не нужен
𝚔𝚟𝚊𝚙𝚜
xD
Andor
и секреты не нужны
Andor
да и кубер, чо уж :)
Nikolay
да IT вообще бесполезно. вон, когда два года назад все сдохли от Пети, MAERSK неделю на бумажном документообороте работали и ни одного контейнера не потеряли. зачем IT - не ясно :D
 Oleg
И так. Смотри. Виртуализация нужна для более эффективного использования ресурсов. Куб создан плюс минус для того же.
Отбросим в сторону вопросы сесурити. Потому что к ним большие вопросы после всех этих интел гейтов.
Теперь что касается кейса.
Мы берем железо, ставим на него куб и радостно юзаем ресурсы железки на полную.
Мы берем железо и ставим на него виртуализацию, юзаем ресурсы железки на полную.
Тут вопросов нет.
Вопрос зачем запихивать оркестратор в оркестратор и туда еще стейт?
Про стейтфулл согласен, но в кубе в вм есть смысл. Оркестратор оркестратору рознь
 Denis
А подскажите пожалуйста про кейсы работы и потенциальные риски в следующем случае.
К примеру у меня есть таже postgres или какая то иная база, которую мы держим single node (без репликаций и всего такого)
И мы заводим её в куб как deployment + pvc (ReadWriteOnce) + в deployment stattegy говорим replica 1 \ maxSurge 1 \ maxUnavailable 1.
Я ожидаю что в случае падения ноды. репликейшн контроллер зашедулит под на другую ноду и примонтирует том туда. И никаких сайд эффектов не случится (кроме потенциальных проблем со стейтом базы после падения, и невозможности стартануть новому поду)
Есть ли тут ошибки \ подводные камни ?
 Puma
А том на цефе?
 Mark ☢️
ТРИГГЕРЕД
𝚔𝚟𝚊𝚙𝚜
А подскажите пожалуйста про кейсы работы и потенциальные риски в следующем случае.
К примеру у меня есть таже postgres или какая то иная база, которую мы держим single node (без репликаций и всего такого)
И мы заводим её в куб как deployment + pvc (ReadWriteOnce) + в deployment stattegy говорим replica 1 \ maxSurge 1 \ maxUnavailable 1.
Я ожидаю что в случае падения ноды. репликейшн контроллер зашедулит под на другую ноду и примонтирует том туда. И никаких сайд эффектов не случится (кроме потенциальных проблем со стейтом базы после падения, и невозможности стартануть новому поду)
Есть ли тут ошибки \ подводные камни ?
Базы как StatefulSet заводить надо, если заводить их как deployment то есть шанс при перезапуске потерять данные. Так как сначала будет создаваться новый под, затем будет удаляться старый. Вторая проблема что при смерте ноды - под сам не переедет, а пометится как Unknown и будет висеть. Чтобы под переехал нужно чтобы был cloud-provider или fencing который в случае чего гарантированно снесет ноду и удалит ее из кластера.
 Mark ☢️
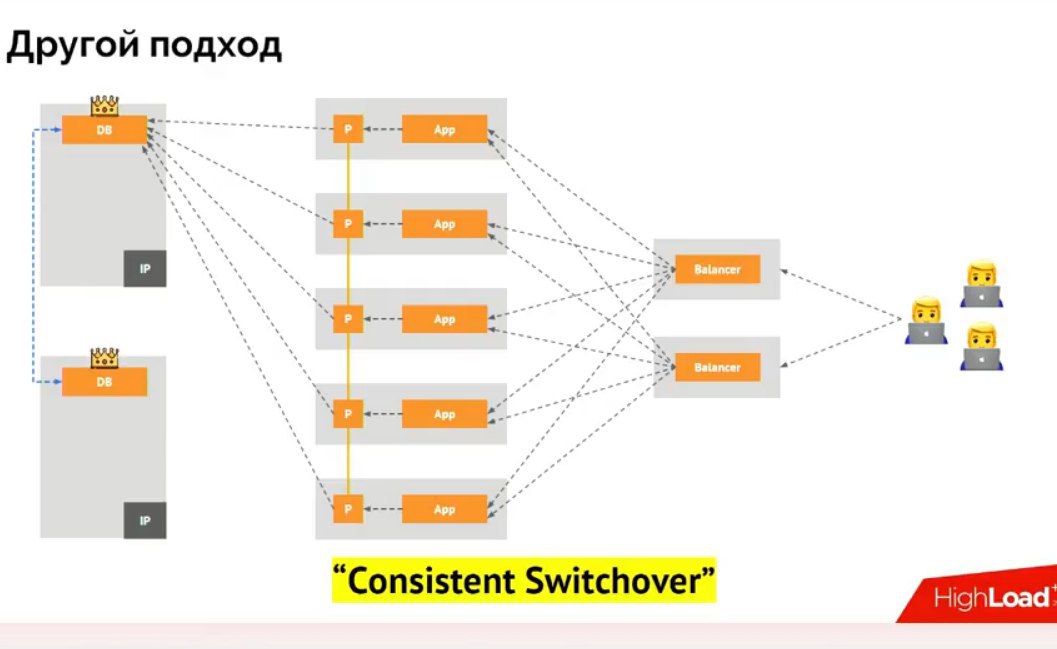
а вот по этой теме — он что на каждый запрос проверяет наличие кворума ?
Mark ☢️
чювак ничо не сказал на эту тему
Alexander
Он говорил об этом
Mark ☢️
если да, то там нужна быстрая сетощке
Denis
Базы как StatefulSet заводить надо, если заводить их как deployment то есть шанс при перезапуске потерять данные. Так как сначала будет создаваться новый под, затем будет удаляться старый. Вторая проблема что при смерте ноды - под сам не переедет, а пометится как Unknown и будет висеть. Чтобы под переехал нужно чтобы был cloud-provider или fencing который в случае чего гарантированно снесет ноду и удалит ее из кластера.
Спасибо. Совсем забыл про порядок старта. А под клауд провайдером что подразумевается ? И обязателен ли фенсинг если pvc перемонтируется ?
 Dmitry
 Александр
𝚔𝚟𝚊𝚙𝚜
Спасибо. Совсем забыл про порядок старта. А под клауд провайдером что подразумевается ? И обязателен ли фенсинг если pvc перемонтируется ?
Ну если у вас куб работает в облаке или в "какой-нибудь openstack'е", то можно к нему cloud-provider прикрутить, чтобы куб самостоятельно занимался созданием нод и томов, а так же их аттачем, фенсинг там как правило из коробки.
> обязателен ли фенсинг если pvc перемонтируется ?
Дело в том, что без него pvc тоже не перемонтируется.
𝚔𝚟𝚊𝚙𝚜
Есть ещё вариант понимать базы оператором, каждая база - это кластер из трёх реплик например, тогда в случае падения ноды ничего перезапускать не потребуется. База продолжит работу с оставшимися двумя репликами.
Denis
Есть ещё вариант понимать базы оператором, каждая база - это кластер из трёх реплик например, тогда в случае падения ноды ничего перезапускать не потребуется. База продолжит работу с оставшимися двумя репликами.
Да, про это я знаю, но там кейс не требующий прям высокого ha и простой в пару тройку минут допустим.
Denis
Ну если у вас куб работает в облаке или в "какой-нибудь openstack'е", то можно к нему cloud-provider прикрутить, чтобы куб самостоятельно занимался созданием нод и томов, а так же их аттачем, фенсинг там как правило из коробки.
> обязателен ли фенсинг если pvc перемонтируется ?
Дело в том, что без него pvc тоже не перемонтируется.
Ну у меня как раз облачный провайдер, тома опенстек.
Mark ☢️
допустим у меня говносхема с этим столоне
Mark ☢️
с поцгресом
Mark ☢️
есть один мастер, конём его
 Ivan
Да, про это я знаю, но там кейс не требующий прям высокого ha и простой в пару тройку минут допустим.
Слушай, а у тебя и пупет и кубы?
Или это разные проекты?
Mark ☢️
все клиенты срут туда. И вот он взял такой и диск кирдык.
Mark ☢️
и не успело оно зареплицироваться
Mark ☢️
и усё. потеря данных
Mark ☢️
получается надо каждую тразнакцию реплизировать.