 Rainbow


ну вот я тож подумал, смотрю доку.
 Alex
не-а
Alex
оно вроде само создаётся просто
 Stefan
ну вот я тож подумал, смотрю доку.
но у меня так не получилось))) нжинкс плюется в лицо мол серт не канает
Stefan
в логах
Rainbow
оно вроде само создаётся просто
ну вот, я походу не дочитал доку, нужно будет попробовать. hosts тогда нужны, логично, в kind: ingress.
 Tadeusz
Rainbow
kube-proxy рулит iptables
 Alex Sharov
Народ, подскажите пожалуста что выбрать
Calico / Canal / Flannel
Rainbow
 Glib
Народ, подскажите пожалуста что выбрать
Calico / Canal / Flannel
привет, чаще вроде фланель юзают, но я как то в последнее время больше юзаю калико. по факту разницы ты и не заметишь сильно, особенно если первые разы поднимаешь.
Glib
Nikolay
Народ, подскажите пожалуста что выбрать
Calico / Canal / Flannel
Смотреть на сценарий использования. Если неглядя поставить универсальный вариант "на первый раз" - калико. Если мало ресурсов или от сети ничего толком не надо, просто чтобы работало - фланель. Если нужно шифровать ВООБЩЕ ВСЕ ЧТО МОЖНО - вообще weave, наверное. На baremetal инсталляциях с последними версиями ядра я бы вообще попробовал Cilium+bpf
Alex Sharov
я выбираю "какую-нибудь" сетку для ранчер кластеров
 Denis
Народ, подскажите пожалуста что выбрать
Calico / Canal / Flannel
Мне kube-router понравился. Работает как по мне прозрачно и просто, покрайней мере для организации межсетевого взаимодействия между контейнерами. дальше его не копал
 Евгений
Смотреть на сценарий использования. Если неглядя поставить универсальный вариант "на первый раз" - калико. Если мало ресурсов или от сети ничего толком не надо, просто чтобы работало - фланель. Если нужно шифровать ВООБЩЕ ВСЕ ЧТО МОЖНО - вообще weave, наверное. На baremetal инсталляциях с последними версиями ядра я бы вообще попробовал Cilium+bpf
Ставить фланель если мало ресурсов -- странный совет, оверлейные сети очень прожорливые.
Его имеет смысл ставить только если 100% нужна l2 связность
G72K
Announcing Submariner, Multi-Cluster Network Connectivity for Kubernetes
https://rancher.com/blog/2019/announcing-submariner-multi-cluster-kubernetes-networking/
Проблема есть, решать надо, в отсутствии своего CNI наверное подобные костыли неизбежны. Что не нравится на первый взгляд (возможно были причины на это):
- leader election между gateway nodes. У сетевиков более менее решена проблема со многими маршрутами, можно просто все ипсек ко всем ипсек и дальше оно само.
- SNAT на gateway. podCIDR у всех кластеров разный по требованиям, не совсем понятно зачем натить. Как при SNAT штуки вроде Кассандры работают? Они же напрямую всех мемберов хотят видеть, Кассандра при этом явно указана как одна из целей проекта.
- как ДНС они решать предлагают пока не ясно. просто по ИП в другой кластер ходить что+то не очень.
Мнение основано исключительно на https://github.com/rancher/submariner/blob/master/README.md
 Sam
spec:
hostNetwork: true
а это ведь прямо в DaemonSet'е для nginx ingress? я правильно идею понял?
Rainbow
да
Sam
👍
Rainbow
можно для любого пода, но с большой вероятностью будут конфликты. Поэтому только daemonset
 Михаил
 Nazar
 Nazar
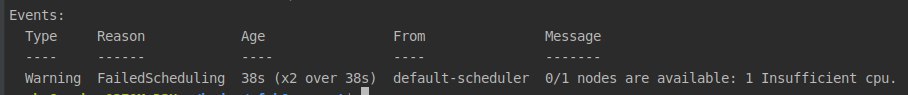
подскажите пожалуйста, что за фигня?)
 Сергей
Нод нету, где можно развернуть.
 Pavel
Nazar
а как решить эту проблему? добавить нод?
Rainbow
а как решить эту проблему? добавить нод?
kubectl describe nodes
или лимиты задраны где-то или нод не хватает
 Vadim
https://github.com/jzelinskie/cuddlefs
возрадуйтесь, фанаты юниксвея
engelbart
как то можно в gke нодах swap отключить?
 The
Подскажите, пожалуйста, можно ли при деплое Kafka через хелм чарты сразу создавать топики? У wurstmeister чартов есть KAFKA_CREATE_TOPICS env, но мы переездаем на confluentic, там такого аналога нет, как я понял. Конечно, можно насоздавать jobов, но может есть более красивое решение?
 Константин
Подскажите, пожалуйста, можно ли при деплое Kafka через хелм чарты сразу создавать топики? У wurstmeister чартов есть KAFKA_CREATE_TOPICS env, но мы переездаем на confluentic, там такого аналога нет, как я понял. Конечно, можно насоздавать jobов, но может есть более красивое решение?
Сорри за оффтоп, Confluentic - это евент менеджмент?
 Etki
rke
Etki
эт чо, теперь его можно прямо из эксплорера сломать?
Vadim
не проверял работает ли оно на запись, но как минимум просматривать можно
Etki
перл-бомбы теперь будут вдвойне вкусней
engelbart
А правда что ноды k8s своп не используют?
engelbart
У меня тут есть медленный elastic и там совет номер один отключить swap
 𝚔𝚟𝚊𝚙𝚜
swap не нужон
engelbart
я согласен что не нужен
engelbart
но как убедится что точно выключен
Etki
free
Семён
Free -m
 Alexey
swapon -s
Семён
Cat /etc/fstab
engelbart
Это все в google cloud
engelbart
kubectl exec туда, или как?
Alexey
Это все в google cloud
врядли они такие наркоманы что будут нарушать собственные рекомендации которые в оф.доке
engelbart
спасибо
Etki
в compute зайди и будут там твои ноды
Sam
а подскажите плиз, как проверить что сервис подхватывает поды? и правильные ли поды он подхватывает
engelbart
не, нету. мне только service account дали
Etki
не, нету. мне только service account дали
ну тогда просто убедись, что у эластика бутстрап-чек на mlock включен, до ноды с кубовым аккаунтом ты не доберешься
Glib
а подскажите плиз, как проверить что сервис подхватывает поды? и правильные ли поды он подхватывает
По-моему если ты сделаешь
kubectl describe service -n <namespace> <service name>
То там есть
Glib
Ну или если это GCP к примеру то просто в сервис в юайке заходишь и там есть эта инфа
𝚔𝚟𝚊𝚙𝚜
а как же анонимные страницы памяти
https://www.insight-it.ru/linux/2015/chto-stoit-znat-o-pamiati-v-linux/#swap
Alexey
kubectl exec туда, или как?
как вариант можно передать "grep Swap /proc/meminfo" в контейнер через docker exec )) если там есть греп конечно ))
Sergey
https://www.insight-it.ru/linux/2015/chto-stoit-znat-o-pamiati-v-linux/#swap
ты не вкусный, вторйо момент, есть нюансы
Etki
как вариант можно передать "grep Swap /proc/meminfo" в контейнер через docker exec )) если там есть греп конечно ))
из контейнера тыкать основную систему конечно самое то
Sam
По-моему если ты сделаешь
kubectl describe service -n <namespace> <service name>
То там есть
не отображает, только
Selector: environment=dev,role=
но это я итак знаю
Sam
Ну или если это GCP к примеру то просто в сервис в юайке заходишь и там есть эта инфа
у меня официальный дашборд и там нет..
 Grigorii
это как раз сущность куба которая тебе нужна
Sam
а Endpoints: 172.31.22.25:8080
Sam
есть что-то