 Rainbow


 Stefan
 Stefan
буду знать
 Incognito
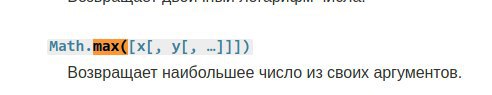
а нахера они скобки эти вписали?!
квадратные скобки [] означает, что из содержимое не является обязательное
Incognito
точнее это принятый стандарт в мануалах описания опций
Incognito
*Nix - нет, не слышал 🙂
Incognito
<> - обязательные параметры
[] - не обязательные
Stefan
хех
Stefan
збс просвет сегодня, 23 годика парню
Stefan
спасибо
 Ivan
Всем привет, есть вопрос по связке statsd + prometheus-operator.
Если пушить из приложения в statsd метрики, забирать промом, то в графане метаинформация(namespace, pod, instance, etc) будет браться именно statsd (что логично), а не приложения.
Вопрос - как пробрасывать метаинформацию от приложения в пром через statsd?
Artem
Ребят, помогите плиз, как создать юзера для kubectl с правами на просмотр во всех неймспейсах? Весь день мучаюсь и ничего не получается
Artem
делаю вот так
Artem
---
apiVersion: v1
kind: ServiceAccount
metadata:
name: techsupport
namespace: default
---
kind: ClusterRole
apiVersion: rbac.authorization.k8s.io/v1beta1
metadata:
name: techsupport-clusterrole
namespace: '*'
rules:
- apiGroups: [""]
resources: ["deployments", "replicasets", "pods", "configmaps"]
verbs: ["get", "list", "watch"]
---
kind: ClusterRoleBinding
apiVersion: rbac.authorization.k8s.io/v1beta1
metadata:
name: techsupport-clusterrolebinding
subjects:
- kind: User
name: techsupport
apiGroup: rbac.authorization.k8s.io
roleRef:
apiGroup: rbac.authorization.k8s.io
kind: ClusterRole
name: techsupport-clusterrole
apiGroup: rbac.authorization.k8s.io
 𝚔𝚟𝚊𝚙𝚜
у ClusterRole не может быть неймспейса
Artem
хорошо, но я не пойму, как создать самого юзера и что сделать, чтобы под ним можно было через kubectl ходить в кластер
𝚔𝚟𝚊𝚙𝚜
---
apiVersion: v1
kind: ServiceAccount
metadata:
name: techsupport
namespace: default
---
kind: ClusterRole
apiVersion: rbac.authorization.k8s.io/v1beta1
metadata:
name: techsupport-clusterrole
namespace: '*'
rules:
- apiGroups: [""]
resources: ["deployments", "replicasets", "pods", "configmaps"]
verbs: ["get", "list", "watch"]
---
kind: ClusterRoleBinding
apiVersion: rbac.authorization.k8s.io/v1beta1
metadata:
name: techsupport-clusterrolebinding
subjects:
- kind: User
name: techsupport
apiGroup: rbac.authorization.k8s.io
roleRef:
apiGroup: rbac.authorization.k8s.io
kind: ClusterRole
name: techsupport-clusterrole
apiGroup: rbac.authorization.k8s.io
а проблема скорее всего в том, что в ClusterRoleBinding ты не указал subjects[].namespace
𝚔𝚟𝚊𝚙𝚜
а хотя нет
Artem
я правильно понимаю, что для внешнего юзера мне не надо создавать сервисакаунт, а нужно сгенерить пару серт и ключ
𝚔𝚟𝚊𝚙𝚜
но юзер там точно с неймспейсом должен быть указан
𝚔𝚟𝚊𝚙𝚜
я правильно понимаю, что для внешнего юзера мне не надо создавать сервисакаунт, а нужно сгенерить пару серт и ключ
ну для human-юзеров я бы oidc-прикрутил, тогда можно было бы указывать просто
Artem
да это тестовый кластер ,надо просто еще одну учетку прикрутить как-нибудь быстро и усё
Artem
но быстро что-то не получается)
𝚔𝚟𝚊𝚙𝚜
если ты хочешь под сервисакаунтом ходить, смотри как он называется точно
𝚔𝚟𝚊𝚙𝚜
во, вот так попробуй
subjects:
- kind: ServiceAccount
name: techsupport
namespace: default
𝚔𝚟𝚊𝚙𝚜
либо так:
subjects:
- kind: User
name: system:serviceaccount:default:techsupport
𝚔𝚟𝚊𝚙𝚜
но не
subjects:
- kind: User
name: techsupport
Artem
Попинал всё еще раз и удалось запустить всё через тлс сертификаты
Artem
мистика)
Artem
@kvaps спасибо!
Haber
Коллеги, что используеться у вас для service mesh?
 George
ISTIO
 Михаил
 Stefan
 Stefan
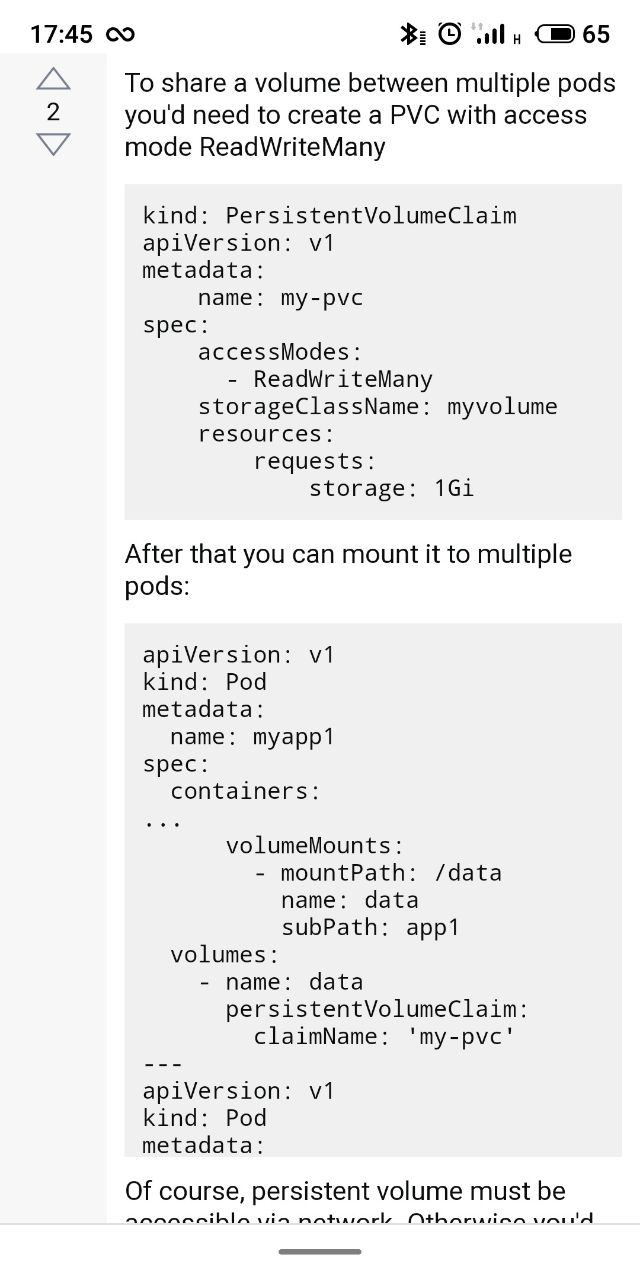
это че действительно так? если нужно пошарить вольюм для двух и более подов?
Stefan
просто в обычный PVC указать ReadWriteMany?
G72K
Не все типы волюмов поддерживают этот режим. Даже боллшество как раз не поддерживают
 Vadim
в этом ответе перечислены потом типы вольюмов которые это поддерживают
Stefan
в этом ответе перечислены потом типы вольюмов которые это поддерживают
да, которые не связаны напрямую с облачным провайдером
я так понимаю оно ведь должно создать вольюм в амазоне и разрешить туда писать подам? или сам по себе обычный PVC(EBS) на такое не способен?
Vadim
Stefan
если у тебя поды на одной ноде, конечно, то есть настоящего ReadWriteMany нет
мм.. ну с большой ведь вероятностью они не будут на одной ноде..
Vadim
бинго!
Stefan
ну блин😄 тогда не годится(
Stefan
а кто как решал вообще подобное?
Stefan
А зачем нужен вообще шаред сторадж между подами тебе?
та я так.. на будущее планирую исходы событий, сейчас прям не надо
вдруг понадобится автоскейлинг подов при нагрузке
 Roman
Roman
Уверен что тебя нужен именно writemany?
Stefan
Вроде есть ReadOnlyMany
делов в том, что туда еще будут файлы лететь тоже( документы всякие или вроде того
Roman
Допустим, и все поды должны туда писать?
Stefan
Допустим, и все поды должны туда писать?
та не думаю что прям все
а разве можно сделать чтоб не все?))
 Валентин
делов в том, что туда еще будут файлы лететь тоже( документы всякие или вроде того
Для этого давно придумали S3
 Viktor
А если нужно бд
ivan
Коллеги, такой вопрос. Вот у меня сейчас кубер задеплоен через kubeadm. Мастер один, если воркер выподает, поды которые на нем были повисают в unknown, и новые не создаются. Планирую переделать на kubespray ha. Как он себя в подобной ситуации будет вести?
George
ivan
Шедулятся. Но сдохшие поды висят, и деплойменты их нигде не пересоздают. Или мало ждал)
ivan
Там может таймауты какие то есть?
ivan
Так же интересно можно ли через kubespray несколько etcd разворачивать
Stefan
а тут больше нужно как для файлового хранилища
Stefan
но при этом чтоб поды могли писать одновременно
Валентин
а оно могет то что мне нужно, да?
Оно - то что нужно, но не совсем так, как ты, возможно, представляешь. Короче попробуй заюзать, это проще чем тут переписываться ;)
Stefan
Оно - то что нужно, но не совсем так, как ты, возможно, представляешь. Короче попробуй заюзать, это проще чем тут переписываться ;)
ну мне просто нужно чтоб любой под из деплоймента клал файлик в сторэдж
в любое время и не конфликтовали
Stefan
Stefan
спасиб
Rainbow
ну мне просто нужно чтоб любой под из деплоймента клал файлик в сторэдж
в любое время и не конфликтовали
я б купил биту и угрожал бы всем, кто так хочет делать. Для этого есть s3
Rainbow
разведут файликов, потом сиди думай, как запихнуть в куб
Stefan
разведут файликов, потом сиди думай, как запихнуть в куб
не, это всё делается исключительно подами и динамически
и пока это всё кладется в pvc