Онли локально юзаю.
А траффик во внешний кластер отдельно шифруется?
 Vadim


 Zhyhanov
И только на деве, и то я его для ознакомиться с кубером ставил
Zhyhanov
На проде у клиента 2 балансер в виде програмно апартного комплекса и там не планирую юзать скопе
Vadim
https://github.com/rancher/terraform-operator
интересная идея
 Andrey
Ребят, всем привет.
Не появился ли в кубере функционал перезагрузки POD'a?
Понимаю,звучит не очень при разговоре о контейнерах, но бывают ситуации когда например поменял конфигмапу и надо чтоб приложенька ее новую сьела. Т.е. нужно опустить все поды и поднять заново.
Есть ли что-то менее костыльное чем scale=0 && scale=X ?
 Igor
Ребят, всем привет.
Не появился ли в кубере функционал перезагрузки POD'a?
Понимаю,звучит не очень при разговоре о контейнерах, но бывают ситуации когда например поменял конфигмапу и надо чтоб приложенька ее новую сьела. Т.е. нужно опустить все поды и поднять заново.
Есть ли что-то менее костыльное чем scale=0 && scale=X ?
configmap.fabric8.io/update-on-change
 𝚔𝚟𝚊𝚙𝚜
Ребят, всем привет.
Не появился ли в кубере функционал перезагрузки POD'a?
Понимаю,звучит не очень при разговоре о контейнерах, но бывают ситуации когда например поменял конфигмапу и надо чтоб приложенька ее новую сьела. Т.е. нужно опустить все поды и поднять заново.
Есть ли что-то менее костыльное чем scale=0 && scale=X ?
kubectl get pod <pod_name> -o yaml | kubectl replace pod <pod_name> -f -
Vadim
Ребят, всем привет.
Не появился ли в кубере функционал перезагрузки POD'a?
Понимаю,звучит не очень при разговоре о контейнерах, но бывают ситуации когда например поменял конфигмапу и надо чтоб приложенька ее новую сьела. Т.е. нужно опустить все поды и поднять заново.
Есть ли что-то менее костыльное чем scale=0 && scale=X ?
https://github.com/mfojtik/k8s-trigger-controller
 Rainbow
Ребят, всем привет.
Не появился ли в кубере функционал перезагрузки POD'a?
Понимаю,звучит не очень при разговоре о контейнерах, но бывают ситуации когда например поменял конфигмапу и надо чтоб приложенька ее новую сьела. Т.е. нужно опустить все поды и поднять заново.
Есть ли что-то менее костыльное чем scale=0 && scale=X ?
генерить конфигмапу с именем sha1 от контента
kustomize делает автоматом
Andrey
Спасибо всем. Буду пробовать!
Vadim
https://github.com/uber/kraken выглядит интересно
 Etki
@@@ distributed docker registry
@@@ подключите, пожалуйста, s3
 Alexander
@@@ distributed docker registry
@@@ подключите, пожалуйста, s3
Наверное, уберу дешевле сделать свой торрент, чем платить за s3
Vadim
Этож ынтырпрайз, там супервизор на шелле и нескучный докеркомпоуз на мейкфайлах
𝚔𝚟𝚊𝚙𝚜
Пора docker-имаджи уже через ipfs распространять
 Anonymous
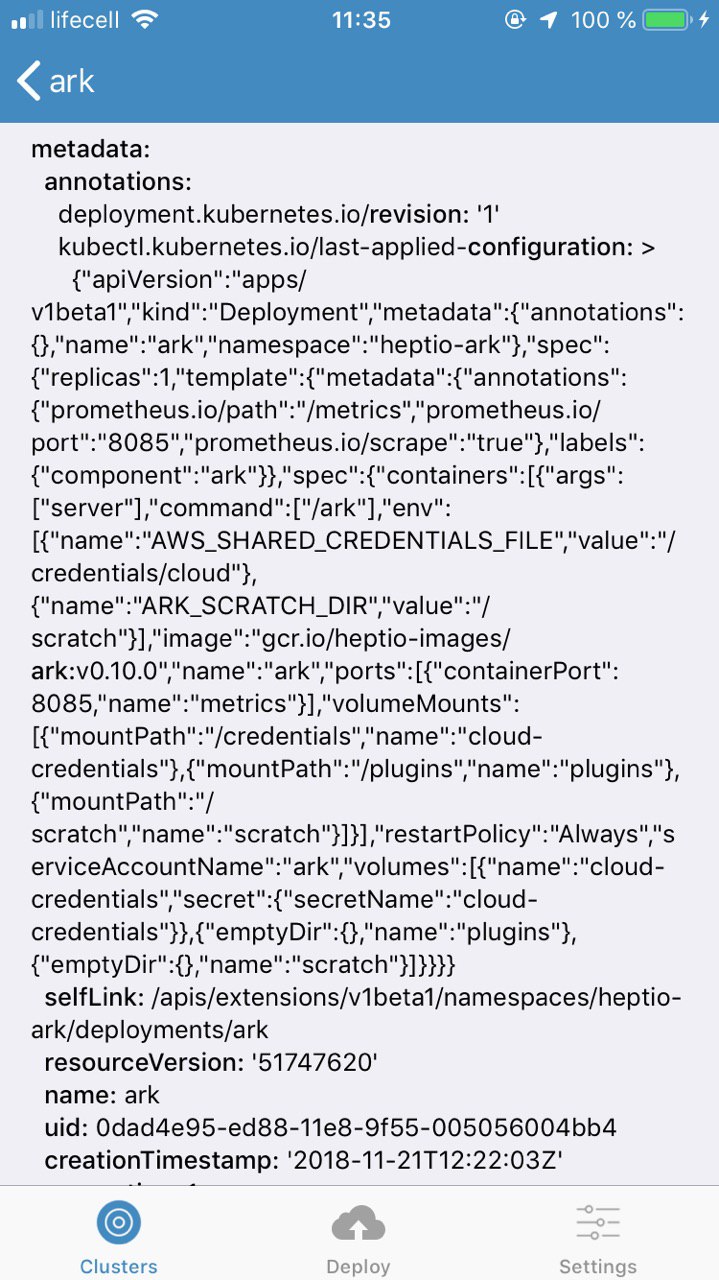
запилите kubectl на ios плиз
Anonymous
я залогинен в k8s
как через kubectl посмотреть свои пермишны и роли?
Anonymous
 Anonymous
 Anonymous
 Anonymous
 Denis
Martin Schneppenheim представил Kube Eagle — prometheus exporter для Kubernetes, который помогает существенно улучшить визуализацию утилизации кластеров.
Статья с описанием: http://amp.gs/4tVU
GitHub: http://amp.gs/4tVO
#kubernetes #monitoring
 Алексей
Всем привет. Подскажите, пожалуйста, у кого-то работает передача списка в helm chart через --set (--set name={a, b, c})? У меня постоянно вылетает ошибка: Error: This command needs 2 arguments: release name, chart path. В доках описано, что это рабочий вариант.
Alexander
А осле сет имя релиза и путь к папке с чартами
Алексей
перед set, а это критично?
Anonymous
 engelbart
А можно через kubectl получить данные о нодах из gke, типа там sdd ли диски, какие поды запущены, какие нагрузки (iops) ?
Rainbow
> какие поды запущены
kubectl describe node
kubectl get pod -o wide
engelbart
о, спасибо.
Rainbow
> какие нагрузки
node_exporter или вроде того нужно ставить и что-то вроде prometheus. В общем kube-prometheus
Rainbow
А, сорян, там же свой мониторинг на heapster
kubectl top node
вроде
engelbart
Error from server (NotFound): the server could not find the requested resource (get services http:heapster:)
engelbart
видимо не включено что то
Zhyhanov
А, сорян, там же свой мониторинг на heapster
kubectl top node
вроде
хипестер уже дипрекейд, уже сервер метрик
Rainbow
знаю, но я что-то такое там видел в -n kube-system 🙌 нет работающего под рукой
Rainbow
видимо не включено что то
там есть встроенный мониторниг, там и смотреть в общем по простому.
engelbart
через веб? у меня блин нет прав на веб
Fomalhaut
Приветствую!
Коллеги, подскажите, плз, в чём может быть проблема.
Есть RabbitMQ в кубере. работал без нареканий, а сейчас не подключает плагины: https://paste.fedoraproject.org/paste/4VNvO--RyQlrl878OF9Sgw
Проверяю из пода и вижу прекрасное:
root@rabbit:/# rabbitmqctl eval 'application:get_env(rabbit, plugins_dir).'
{ok,"/opt/rabbitmq/plugins"}
describe не показывает никакого /opt/:
Mounts:
/etc/rabbitmq from rabbitetc (rw)
/usr/lib/rabbitmq/plugins from rabbitusr (rw)
/var/lib/rabbitmq from rabbitvar (rw)
/var/log from rabbitlog (rw)
/var/run/secrets/kubernetes.io/serviceaccount from default-token-475c4 (ro)
 Andrey
Fomalhaut
Так задай другой путь к плагинам
Через PLUGINS_DIR можно, да. Но меня смущает одно: там же надо указать путь и до штатных плагинов, а в пути к ним есть указание версии. Придётся при смене версий править каждый раз? По крайне мере в доке так вижу: https://www.rabbitmq.com/plugins.html
 Lev
Так тебе какая разница есть ли в имени файлов плагинов версии или нет, он просто глобом (грубо прикинул) соберет файлы с нужным расширением в указанных каталогах и попробует подключить
Anonymous
https://stackoverflow.com/questions/54973005/gke-kubernetes-rbac-bind-default-role-to-my-limited-custom
открыл баунти на 100 очков 🔥
Anonymous
если не знаете ответ то проголуйсте хотя бы(
Artem
Здравствуйте. Подскажите, как можно создать юзера, который будет иметь доступ во все неймспейсы на просмотр подов?
 Denis
никак не могу нангуглить. cert-manager при выпуске сертификата ругается на I0306 08:06:15.042429 1 http.go:111] could not reach 'http://example.com/.well-known/acme-challenge/MW7RUx0oCqxsOIv3JYgmb6W1SuCMG1XbnXmW3X4KKF0': failed to GET тогда как я могу легко открыть этот урл, и как бы на вид всё красиво, секрет создал, ингресс создал, токен он этот на подтверждение получил...
 Andrey
никак не могу нангуглить. cert-manager при выпуске сертификата ругается на I0306 08:06:15.042429 1 http.go:111] could not reach 'http://example.com/.well-known/acme-challenge/MW7RUx0oCqxsOIv3JYgmb6W1SuCMG1XbnXmW3X4KKF0': failed to GET тогда как я могу легко открыть этот урл, и как бы на вид всё красиво, секрет создал, ингресс создал, токен он этот на подтверждение получил...
Можешь ли ты сделать это из контейнера, где запущен cert-manager? Вот в чём вопрос.
Anonymous
Здравствуйте. Подскажите, как можно создать юзера, который будет иметь доступ во все неймспейсы на просмотр подов?
https://jeremievallee.com/2018/05/28/kubernetes-rbac-namespace-user.html
https://github.com/uruddarraju/kubernetes-rbac-policies
вот тут уже смотрел?
Anonymous
https://stackoverflow.com/questions/54973005/gke-kubernetes-rbac-bind-default-role-to-my-limited-custom
открыл баунти на 100 очков 🔥
только убедись что ты ему действительно права ограничил)
если нет то велком голосовать мой вопрос на so
Fomalhaut
Так тебе какая разница есть ли в имени файлов плагинов версии или нет, он просто глобом (грубо прикинул) соберет файлы с нужным расширением в указанных каталогах и попробует подключить
Там проще оказалось: в образе штатные плагины перемещены в /opt/rabbitmq/plugins, поэтому он так виден. Т.е. пофиг вообще на версию: путь не меняется по любому. Указал
PLUGINS_DIR="/usr/lib/rabbitmq/plugins:/opt/rabbitmq/plugins"
и всё заработало.
Спасибо!
Artem
https://jeremievallee.com/2018/05/28/kubernetes-rbac-namespace-user.html
https://github.com/uruddarraju/kubernetes-rbac-policies
вот тут уже смотрел?
а сам serviceaccount для юзера в каком неймспейсе создавать, чтобы он имел доступ ко всем неймпспейсам?
Artem
как создать юзера внутри одного неймспейса понятно
Сергей
как зайти на сервер который подключен к кубу, если root пароль не создавался, а ssh не добавлял своего хоста?
Сергей
через kubectl как то можно?
Адаптивный Рекомбинатор
нет
Сергей
мне требуется залить архив файлов, я не знаю как теперь это сделать(
Yaroslav
как зайти на сервер который подключен к кубу, если root пароль не создавался, а ssh не добавлял своего хоста?
запустить под на этом сервере , смонтировать в него через hostpath /etc/ssh или сразу нужный каталог, и kubectl exec или cp
Rainbow
проще всего к любому работающему поду примонитровать /root/.ssh (kubectl edit), сделать kubectl exec -it sh и отредактировать authorized_keys
Anonymous
https://stackoverflow.com/questions/55019041/kubectl-how-to-list-my-current-rbac-roles-and-groups-i-belong-to
проголуйсте за новый вопросик плиз, чому этот rbac такой непонятный?! почему такие простые вопросы вызывают ступор, чяднт? 🌚🔫
Anonymous
А зачем это нужно?
чтобы я смог ответить на другой:
https://stackoverflow.com/questions/54973005/gke-kubernetes-rbac-bind-default-role-to-my-limited-custom
я создал себе ограниченную роль но когда я авторизовываюсь то у меня по-прежнему админские права
Anonymous
ну и во всех туториалах:
1) создайте роль
2) зайдите в kubectl и попробуйте сделать чтото запрещенное
3) не получилось? ну значит все правильно настроили азаза))00
а как это валидировать? как мне получить списочек от kubernetes где он мне скажет что ты такойто вася с такимито правами
 Viktor
То есть для отладки)
Viktor
Зачастую просто системы управления доступом не поддерживают энумерацию ролей
Viktor
Потому что базовая функция звучит как «есть ли у принципала вот эта конкретная роль»
Anonymous
окей но проверять то как? так и будем тыкаться во все подряд чтобы понять нам туда нельзя? и почему на весь stackoverflow я один такой вопрос задал, неужели это настолько специфичный кейс?
Сергей
 Artyom
Vadim
ну и во всех туториалах:
1) создайте роль
2) зайдите в kubectl и попробуйте сделать чтото запрещенное
3) не получилось? ну значит все правильно настроили азаза))00
а как это валидировать? как мне получить списочек от kubernetes где он мне скажет что ты такойто вася с такимито правами
https://github.com/corneliusweig/rakkess
Anonymous
вау выглядит топово спасибо сейчас попробую
G72K
Вроде вполне себе работает и без облака их
Работает но никому кроме себя доступ посмотреть не дать - никаких ограничений и вроде даже любые команды на хосте через агентов выполнять можно
 Stefan
Anonymous
 Anonymous
 Anonymous
 Anonymous