 Anton


что вы, только чистые монады!
Anton
а вы перепишите рекурсии на хвостовые, тогда не будет свисать
 Andrey
А есть раст клиент уже толковый (ватчеры, информеры вот это всё)
Watcher'ы везде, вроде, есть. Мне cache пакета из client-go не хватает. Это ключ ко всему.
Anton
Watcher'ы везде, вроде, есть. Мне cache пакета из client-go не хватает. Это ключ ко всему.
какой принципиальный use case?
Anton
а там точно про юзкейс кэш пакет из го клиента?
Andrey
Повторять один и тот же паттерн, когда есть готовое, - сомнительное удовольствие.
 mr.
k8s
├── node-app
│ ├── node-app-deployment.yml
│ └── node-app-service.yml
└── redis
├── redis-master-deployment.yml
└── redis-master-service.yml
kubectl apply -f k8s/ => error: You must provide one or more resources by argument or filename.
А что, никак вложенность(2 уровня) такую из коробки не завести не перечисляя каждую директорию отдельно?
 Alex
k8s
├── node-app
│ ├── node-app-deployment.yml
│ └── node-app-service.yml
└── redis
├── redis-master-deployment.yml
└── redis-master-service.yml
kubectl apply -f k8s/ => error: You must provide one or more resources by argument or filename.
А что, никак вложенность(2 уровня) такую из коробки не завести не перечисляя каждую директорию отдельно?
Иногда важна очередность применения манифестов
Alex
Если очень хочется - можно запилить небольшой скрипт
Alex
Либо заюзать Helm
mr.
Пока что на 1 уровень положил всё, с Helm'ом ещё не разбирался, чуть позже поковыряю его.
mr.
Конфиги где всё в кучу свалено ИМХО медленее читаются.
mr.
Хотя, если визуально выделить kind'ы и взять за правило, что, например, сначала деплоймент, потом сервис, то в одном файле может и норм.
mr.
В кубе совсем новичок, объясните пожалуйста, почему даже у гугла в примерах для деплоймента apiVersion: apps/v1 а для сервиса просто apiVersion: v1?
Приставка apps на что-то влияет?
 Denis
Denis
В кубе совсем новичок, объясните пожалуйста, почему даже у гугла в примерах для деплоймента apiVersion: apps/v1 а для сервиса просто apiVersion: v1?
Приставка apps на что-то влияет?
Вот тут ответы на все ваши вопросы:
https://kubernetes.io/docs/reference/generated/kubernetes-api/v1.13/
mr.
У меня сейчас 1 файл на 1 объект
 Anton
я что-то начал понимать после того, как поднял раз 7 baremetal HA-кластеры в разных конфигурациях начиная с поставок "установка в 1 клик" (типа kontena) до разворачивания через kubeadm. 7 раз – потому что 6 из них получалась фигня, которую было слишком легко сломать 😄 Не уверен, что самый быстрый и правильный способ, но как один из вариантов )
инсталяций ha кластера одна страница всего, что там понимать?
https://kubernetes.io/docs/setup/independent/high-availability/
Denis
Выше Алексей предложил описывать все объекты в одном yml файле.
Это я понял) Я просто конфиги медленно читаются))
Denis
Честно говорю, это бред.
mr.
Это я понял) Я просто конфиги медленно читаются))
Ну открываешь файл и нужно искать где начинается деплоймент например, когда отдельый файл, то сразу всё понятно
Denis
Ну открываешь файл и нужно искать где начинается деплоймент например, когда отдельый файл, то сразу всё понятно
Ну это согласен, что в плане читаемости для человека удобней, но не для kubectl
mr.
Ну это согласен, что в плане читаемости для человека удобней, но не для kubectl
kubectl'у вообще же пофиг по сути
mr.
А я что написал?😡
Наше разногласие возникло на почве недопонимания слова "медленно" в контексте моего предложения. Я конечно же имел в виду, что человеку медленее искать глазами)
Denis
Наше разногласие возникло на почве недопонимания слова "медленно" в контексте моего предложения. Я конечно же имел в виду, что человеку медленее искать глазами)
Это называется неудобство чтения конфигурацанных файлов или типа такого.
Alex
инсталяций ha кластера одна страница всего, что там понимать?
https://kubernetes.io/docs/setup/independent/high-availability/
Как потом поверх всего этого прикрутить СУБД, PVC, ingress и всё такое )
Anton
Как потом поверх всего этого прикрутить СУБД, PVC, ingress и всё такое )
Это с инсталяцией слабо связано
Anton
я что-то начал понимать после того, как поднял раз 7 baremetal HA-кластеры в разных конфигурациях начиная с поставок "установка в 1 клик" (типа kontena) до разворачивания через kubeadm. 7 раз – потому что 6 из них получалась фигня, которую было слишком легко сломать 😄 Не уверен, что самый быстрый и правильный способ, но как один из вариантов )
Вот и я думаю, как инсталяция может помочь понять абстракции куба?
Alex
Вот и я думаю, как инсталяция может помочь понять абстракции куба?
Так вопрос был изначально не про абстракции, а про то, как поднять правильно
Anton
Так вопрос был изначально не про абстракции, а про то, как поднять правильно
не увидел этого в вопросе. ну да ладно. всеравно не понимаю что сложного в инсталяции, когда есть дока и она короткая
 𝚔𝚟𝚊𝚙𝚜
Да это уже пофиг. Читал его когда актуальной была версия 1.8, после этого уже доку не открывал.
Ценность его мануала, имхо, как раз в расжевывании базы.
До этого было так:
- ок, гугл, как установить куб?
- кубадм.
- оке, хуяк, хуйк, кровь, кишки... не поднялось, а если поднялось, то упало. Куда смотреть?
В kubeadm init stages и разобраться что именно на каждой из них происходит
Alex
не увидел этого в вопросе. ну да ладно. всеравно не понимаю что сложного в инсталяции, когда есть дока и она короткая
Ну для меня сложным было потыкать и сравнить разные варианты persistence, балансировки, постгри и т.п.
 Отделение Bereke Bank
Кто нибудь сталкивался с проблемой когда после замены ноды в кластере metrics-server не получает с нее метрики? Во всем остальном новая нода работает как нужно
Отделение Bereke Bank
Например kubectl top nodes вместо метрик у новой ноды выдает <unknown>
 Zhyhanov
Например kubectl top nodes вместо метрик у новой ноды выдает <unknown>
Логи смотреть наверное нужно
Отделение Bereke Bank
Смотрел, там куча всего, но ошибок по ноде которая для него unknown я не вижу 😐
 Maxim
всем привет!
вопрос к владельцам AKS кластера на Azure:
кто как SSL offload делает?
Maxim
из вариантов есть ажуровский application-gateway-kubernetes-ingress, но по мере чтения документации и тикетов на гитхабе у меня возникают большие сомнения о его надежности.
 Oleg
Кто нибудь сталкивался с проблемой когда после замены ноды в кластере metrics-server не получает с нее метрики? Во всем остальном новая нода работает как нужно
Вебхук авторизация должна быть включена в аргументах кубелета. Плюс с сертификатами могут быть заморочки.
G72K
Мини драма: патрони переходит в Рид онли при потере кворума, а столон нет. https://github.com/zalando/patroni/issues/977#issuecomment-469170628
 Alexey
в чем драма? наоборот это правильное поведение
Alexey
иначе заебешься потом данные собирать
 Vadim
Мини драма: патрони переходит в Рид онли при потере кворума, а столон нет. https://github.com/zalando/patroni/issues/977#issuecomment-469170628
https://66.media.tumblr.com/9997477e58f6329fed412df516455714/tumblr_inline_pk71925fyt1skb2to_540.jpg
Отделение Bereke Bank
Вебхук авторизация должна быть включена в аргументах кубелета. Плюс с сертификатами могут быть заморочки.
Включена. Как и на нормальных нодах. Курл в node:10250 с сертификатами отрабатывает успешно
G72K
в чем драма? наоборот это правильное поведение
Драма случается всегда, когда сталкиваются ожидания и реальность :)
Alexey
согласен
 Maksim
Мини драма: патрони переходит в Рид онли при потере кворума, а столон нет. https://github.com/zalando/patroni/issues/977#issuecomment-469170628
хм, в столоне в этом случае должны прокси отказать
 Lucky SB
а что лучще ? патрони, столон или заландо ?
 Stanislav
Всем привет! Кто нибудь юзал https://github.com/nmaupu/freenas-provisioner ?
𝚔𝚟𝚊𝚙𝚜
Мини драма: патрони переходит в Рид онли при потере кворума, а столон нет. https://github.com/zalando/patroni/issues/977#issuecomment-469170628
У меня stolon не работает с одним кипером из трех
Maksim
У меня stolon не работает с одним кипером из трех
не принимает запись при синхронной репликации?
𝚔𝚟𝚊𝚙𝚜
хороший вопрос, сейчас затестю :)
 Gabriel
а что лучще ? патрони, столон или заландо ?
1 и 3 это одно и тоже. У них еще оператор есть, даже рабочий.
 Grisha
 Grisha
 Dmitrii
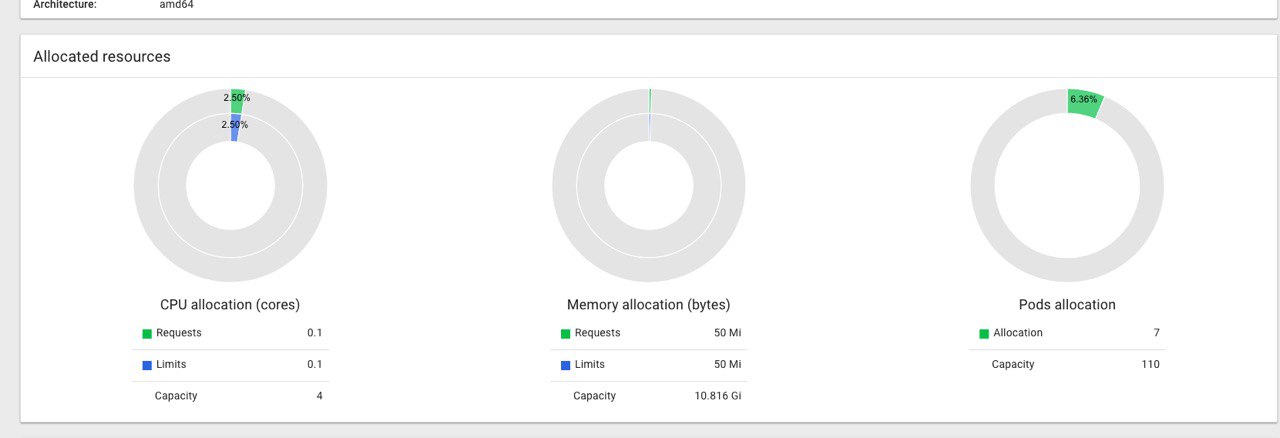
А реквесты/лимиты у подов прописаны вообще?
Grisha
нет
Grisha
поды создаются через airflow, через куберподоператор, а там нет параметра limits
 Rainbow
Дашборд бесполезный
 Stefan
ну это трындец какой-то
кто настраивал с манифестов nginx ingress(nginxinc) с cert-manager? пожалуйста, проясните, почему ему не нравится secret-key, который добавляется ему от cert-manager?
вот есть с их оф. доки конфигурация:
https://pastebin.com/Cm80fuy2
с такой конфигурацией нжинкс запускается корректно и мое тестовое приложение:
https://pastebin.com/neWBe7Tx
доступно по http(само собой tls до этого момента в конфиге ингресса был убран, как и аннотация cert-manager)
однако, когда я внедряю cert-manager:
kubectl create namespace cert-manager
kubectl label namespace cert-manager certmanager.k8s.io/disable-validation=true
kubectl apply -f https://raw.githubusercontent.com/jetstack/cert-manager/release-0.6/deploy/manifests/00-crds.yaml --validate=false
kubectl apply -f https://raw.githubusercontent.com/jetstack/cert-manager/release-0.6/deploy/manifests/cert-manager.yaml --validate=false
он тоже нормально запускается
я создал такой clusterissuer:
https://pastebin.com/3HEFvLfA
и в момент когда я запускаю ingress приложения, работающий ранее нжинкс не хочет перезапускать конфигурацию с ошибкой:
EM_read_bio_X509_AUX(\"/etc/nginx/secrets/default-domain-io\") failed (SSL: error:0906D06C:PEM routines:PEM_read_bio:no start line:Expecting: TRUSTED CERTIFICATE)\n"
Grisha
kubectl describe node
Warning SystemOOM 39m (x4 over 48m) kubelet, k8s-worker-1 System OOM encountered
Grisha
а потом она уваливается
Отделение Bereke Bank
Вебхук авторизация должна быть включена в аргументах кубелета. Плюс с сертификатами могут быть заморочки.
все таки проблема с сертами. Спасибо!