 Andrey


 Михаил
 G72K
Парни запустили сервис: даёшь root-доступ к серверам, а они тебе kubespray'ем куб накатывают. Далеко пойдут!
Я на полном серьёзе рассматривал идею создать HTTPS://netboot.xyz для куб. Просто грузиться ipxe и выбираешь из меню какую ноду создать, но не придумал как с секретами/сертификатами быть
G72K
это когда нода становится NotReady на долю секунды, потом возвращается обратно?
Вроде были сообщения что плотненько уходит в not ready если нагрузка большая
G72K
Я думал, это просто чувак, который там работает, прикалывается, а оно вон до чего теперь дошло
Он там раньше rbac выкидывал , сейчас же получается настоящий куб,отличное начинание
 Andrey
Он там раньше rbac выкидывал , сейчас же получается настоящий куб,отличное начинание
А, ну тогда надо потыкать
 Евгений
Парни запустили сервис: даёшь root-доступ к серверам, а они тебе kubespray'ем куб накатывают. Далеко пойдут!
Но aas подразумевает, что они его ещё и опсить будут, разве нет? 🤔
 𝚔𝚟𝚊𝚙𝚜
Я на полном серьёзе рассматривал идею создать HTTPS://netboot.xyz для куб. Просто грузиться ipxe и выбираешь из меню какую ноду создать, но не придумал как с секретами/сертификатами быть
А зачем меню? Тот же coreos можно прямо из репо грузить. И конфиг через coreos.config.url передавать
G72K
А зачем меню? Тот же coreos можно прямо из репо грузить. И конфиг через coreos.config.url передавать
Ну меню для поиграться, потом уже напрямую chain https://boot.netboot.xyz/k8s/control-plane
𝚔𝚟𝚊𝚙𝚜
Ну меню для поиграться, потом уже напрямую chain https://boot.netboot.xyz/k8s/control-plane
Вообще интересная идея.
Можно замутить сервис типа managed-куб но с возможностью добавления собственных worker'ов
Сами master-ноды не видны, а ты просто предоставляешь доступ к API и готовый конфиг для ignition.
 Vadim
 Alex
Vadim
Vadim
собственно у @kvaps похожая структура
Vadim
ну и мы планируем такое делать, на основе Ironic и RHCOS
Riv
вопрос: каким раком можно добавить ОДНУ А запись в DNS кластера чтобы была правильная ссылка на внешний ресурс?
Есть ли какой-то вариант сделать это внутренними средствами?
Дополнительный геморрой - домен содержит слэш "-", поэтому стандартная настройка coredns'а ругается
 Stefan
ну охренеть теперь
вчера еще алерты от алертменеджера в слак чат нормально приходили, сегодня тупо перестали, без причины, в логах всё ок, ругани нет никакой, поды спокойнеьнко себе работают
в самом прометее алерты затриггерены.... что за дичь такая? бывало у кого-то подобное?
G72K
ну охренеть теперь
вчера еще алерты от алертменеджера в слак чат нормально приходили, сегодня тупо перестали, без причины, в логах всё ок, ругани нет никакой, поды спокойнеьнко себе работают
в самом прометее алерты затриггерены.... что за дичь такая? бывало у кого-то подобное?
Классика "ничего не трогал, мамой клянусь, оно само сломалось"
Anton
Вроде были сообщения что плотненько уходит в not ready если нагрузка большая
у меня Failed to stop sandbox, потом pleg is not healthy случаются при удалении косячных pods (приложение не с pid 1 работало). почему то не удаляются остановленные контейнеры на ноде. сносятся руками через docker rm при этом без проблем и все становится норм
Stefan
Классика "ничего не трогал, мамой клянусь, оно само сломалось"
так я его раз настроил и забыл, всё тестил - работало
не прикасался больше
не в курсе как можно подебажить?
Anton
так я его раз настроил и забыл, всё тестил - работало
не прикасался больше
не в курсе как можно подебажить?
кто-то кроме ваш шатал токены в слаке? :)
Anton
оно ж в качестве externalName делает запись string'ом, а не ip адресом
в вопросе было "добавить ОДНУ А запись в DNS кластера чтобы была правильная ссылка на внешний ресурс?"
Riv
Anton
оно ж в качестве externalName делает запись string'ом, а не ip адресом
хочешь ip, создай endpoint для service
Anton
так а же, а не cname
извини, не могу ручаться в каком формате точно будетт ответ от dns клиентам.
еще ведь лезу с советами 😞
Anton
вопрос: каким раком можно добавить ОДНУ А запись в DNS кластера чтобы была правильная ссылка на внешний ресурс?
Есть ли какой-то вариант сделать это внутренними средствами?
Дополнительный геморрой - домен содержит слэш "-", поэтому стандартная настройка coredns'а ругается
headless службу с одним эндпоинтом
Anonymous
я тут с ролями играюсь, я вот создал себе нового юзера с доступом к одному неймспейсу, получил конфиг, переключился на этот контекст, захожу в kubectl и все равно вижу что у меня есть админ доступ, как мне проверить за какого юзера я зашел и почему переключение контекста не работает?
Yaros
скажите, а как ингресс в хелме связывается c самим приложением, которое роутит?
Anton
я тут с ролями играюсь, я вот создал себе нового юзера с доступом к одному неймспейсу, получил конфиг, переключился на этот контекст, захожу в kubectl и все равно вижу что у меня есть админ доступ, как мне проверить за какого юзера я зашел и почему переключение контекста не работает?
может есть роль которая всем юзера дает админа, она и подцепляется к вашей ограниченной роли в том числе.
Yaros
У меня есть простой под в которой nginx со статикой. Скажем называется test-app
и на 80 порту сидит. Как мне через ингрес открыть к нему доступ на, скажем 3333 порту?
Yaros
если где-то можно почитать хорошую статью про игресс - тоже норм, на англ - тоже норм
Anton
если где-то можно почитать хорошую статью про игресс - тоже норм, на англ - тоже норм
официальная дока вроде избыточная - https://github.com/nginxinc/kubernetes-ingress
Anonymous
Anton
а как это проверить?
kubectl config current-context - покажет ваш контекст.
далее можно посмотреть какие кластерные биндинги есть и на что распространяются
Anonymous
kubectl config current-context - покажет ваш контекст.
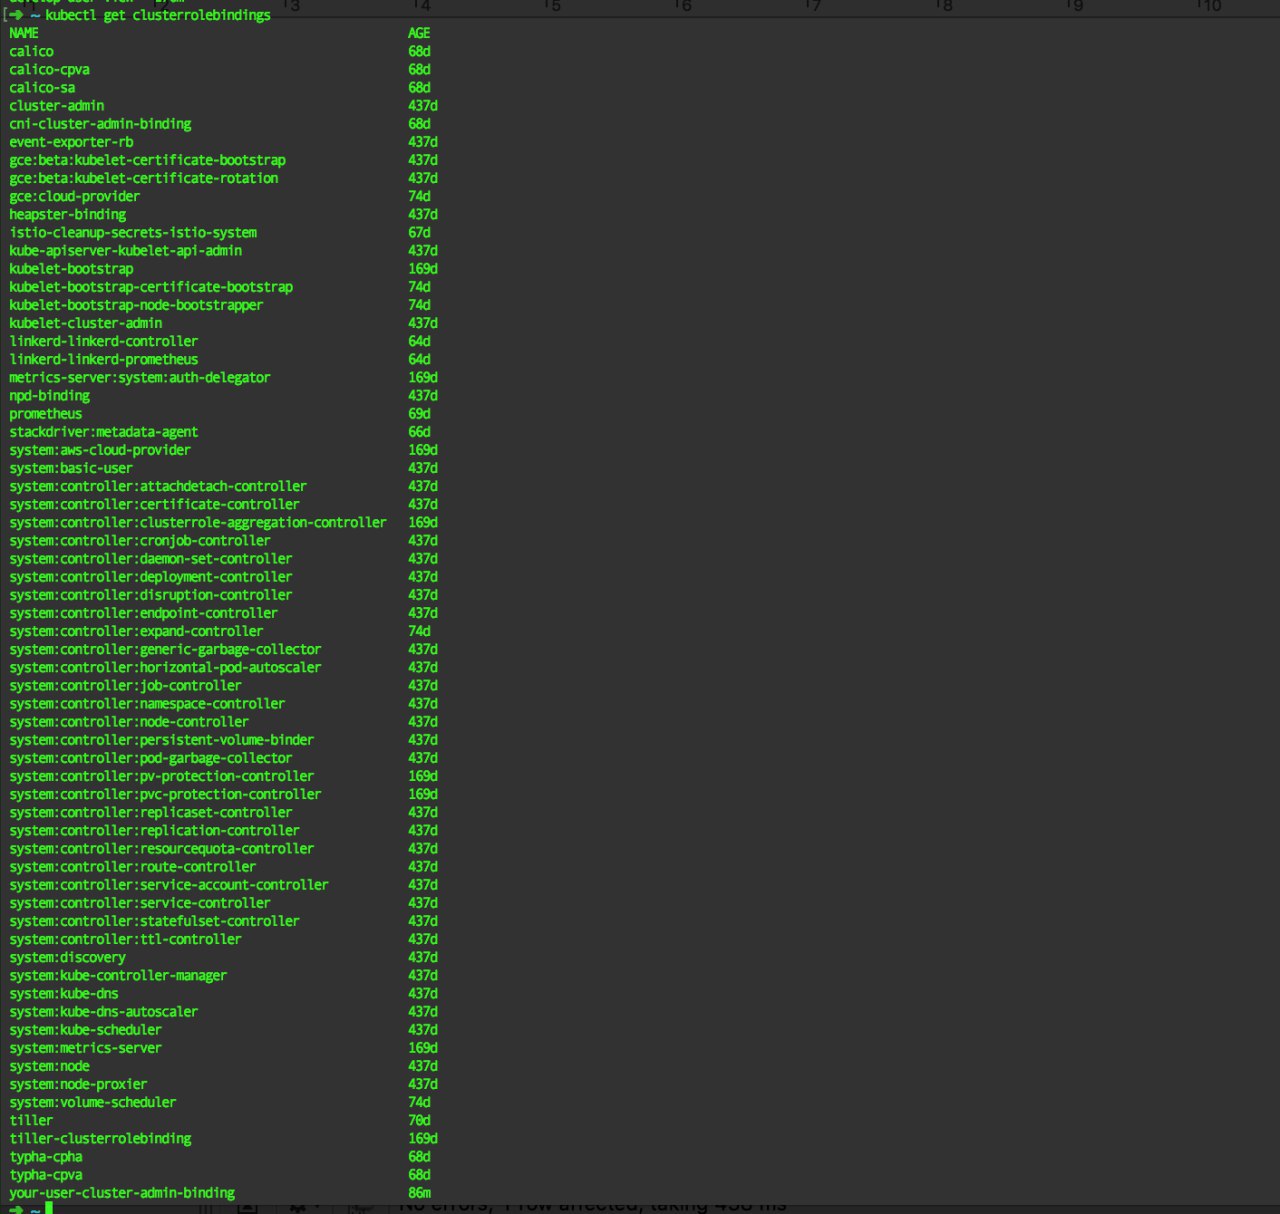
далее можно посмотреть какие кластерные биндинги есть и на что распространяются
ну про эти биндинги и спрашиваю, свой контекст я знаю :)
Anonymous
 Anonymous
а как посмотреть какой именно биндинг приаттачился ко мне?
 Oleg
При запросе в аписервер смотрятся все, подходящие по имени и группе. И если запрос прошёл, в аудит логе видно по какому конкретно байндингу и роли
 Сергей
 Gaiaz
Всем привет. Подскажите пожалуйста. Изучал теорию, а вот с практикой проблемы.
Есть железо, на нем microk8s, стоит дома, есть ddns и port forwarding, чтобы практиковаться. Не смог вывести наружу дашбоард, т.к. дашбоард ждет tls запросы и сертификат на свой ip внутренний подписан (как я понял).
Плюс есть hello would проект на gitlab собранный через тотже гитлаб в образ и запушенный в гитлабовский реджестри. Получается первичная цель - задеплоить этот образ в кластер с доступом из интернета.
Anonymous
у тебя стоял k8s до того как google придумал k8s? Это как 80 лет в Интернете..
где там 80 лет? 😳
437 день кластеру
Anonymous
86m - это 86 минут
 Artem
Всем привет. Подскажите пожалуйста. Изучал теорию, а вот с практикой проблемы.
Есть железо, на нем microk8s, стоит дома, есть ddns и port forwarding, чтобы практиковаться. Не смог вывести наружу дашбоард, т.к. дашбоард ждет tls запросы и сертификат на свой ip внутренний подписан (как я понял).
Плюс есть hello would проект на gitlab собранный через тотже гитлаб в образ и запушенный в гитлабовский реджестри. Получается первичная цель - задеплоить этот образ в кластер с доступом из интернета.
А не лучше с рансера зарегистрироваться у гугла, получить 500 долларов и практиковать?
Gaiaz
А не лучше с рансера зарегистрироваться у гугла, получить 500 долларов и практиковать?
проще, о крайней мере по тому что все туториалы на гугле демонстрируют. Но там как мне кажется все полуавтоматически будет и понтмания того что происходит не придет
Incognito
Можно не брать гугловвый GKE а просто пользовать виртуалки
Stefan
ну охренеть теперь
вчера еще алерты от алертменеджера в слак чат нормально приходили, сегодня тупо перестали, без причины, в логах всё ок, ругани нет никакой, поды спокойнеьнко себе работают
в самом прометее алерты затриггерены.... что за дичь такая? бывало у кого-то подобное?
мда.. по какой-то причине перестала работать эта джоба
https://pastebin.com/rnficXMM
удалив её и прописав просто:
alerting:
alertmanagers:
- scheme: http
static_configs:
- targets:
- "alertmanager:9093"
алерты начали приходить...
Vadim
https://developers.redhat.com/blog/2019/02/27/sidecars-analyze-debug-network-traffic-kubernetes-pod/
G72K
https://developers.redhat.com/blog/2019/02/27/sidecars-analyze-debug-network-traffic-kubernetes-pod/
А идея debug containers взлетела или похоронили?
Vadim
граждане из GNOME Builder работают над gdb в соседнем podman контейнере, но вряд ли это применимо в k8s
G72K
https://developers.redhat.com/blog/2019/02/27/sidecars-analyze-debug-network-traffic-kubernetes-pod/
Почему статься от Duncan Doyle , а не Vadim Rutkovsky?
 G72K
Как там было? Чтобы добиться повышения надо уже делать все необходимое ещё ДО повышения (цитата корявая и неточная)
Семён
проще, о крайней мере по тому что все туториалы на гугле демонстрируют. Но там как мне кажется все полуавтоматически будет и понтмания того что происходит не придет
Регайся в Гугле, получай 300 дораров и вперёд по мануалу от боженьки hightower kubernetes the hardway
Vadim
о, я даже угадал, Дункан и правда на пару лет больше меня работает
G72K
Корпоративные бложики это один из немногих случаев, когда пописывая статейки из кофейни можно неплохо заработать . Kelsey hightower это вовремя прочухал :)
G72K
Пост в бложик, ссылку на хакерньюс, затем сюда, набегаем, апвотим, скриншот и запись в promotion.txt чтобы зачитать на следующем performance review
G72K
Регайся в Гугле, получай 300 дораров и вперёд по мануалу от боженьки hightower kubernetes the hardway
Через гитлаб говорят можно 500 получить
Vadim
Корпоративные бложики это один из немногих случаев, когда пописывая статейки из кофейни можно неплохо заработать . Kelsey hightower это вовремя прочухал :)
чтобы что-то запостить нужен аппрув, так что все равно работать придется
Семён
Черт, 200 дораров на поиграться не получил (((
G72K
чтобы что-то запостить нужен аппрув, так что все равно работать придется
В блог? Так уж много ли режектов там? Мне кажется любая компания будет рада контенту на который переходят
G72K
Черт, 200 дораров на поиграться не получил (((
Новый емаил, новая кредитка и следующие 500 долларов в кармане
Vadim
В блог? Так уж много ли режектов там? Мне кажется любая компания будет рада контенту на который переходят
даже в федоровский магазин довольно много. Люди пишут либо маркетоидную фигню либо "как я победил rhel5 исправив опечатку в своем конфиге"
G72K
Федора это комьюнити же, туда с улицы писать могут, а в developer.redhat.com наверняка нет
Vadim
Федора это комьюнити же, туда с улицы писать могут, а в developer.redhat.com наверняка нет
редакторы те же, только отбор строже
Gaiaz
Проблема в том что видел на видео как гитлаб сд и гугл подружить, но понимания как подружить гитлаб и свой microk8s не пришло.
Gaiaz
Кривая обучения резкая, на гугле все автоматом настраивается, но собрать свой кластер и подружить с cd сложно ((
 Grisha
Ребзя, подскажите, конфиги апликейшена вы храните в cm? если да, то как вы эти cm доставляете в кубер?
 Eduard
отдельным чартом
Eduard
если прод
Grisha
то есть сначала деплоите конфиг, потом апликейшен?
Grisha
нужно же бутнуть апп после изменения конфига
Eduard
'nj ghj,ktvf flvbyf