Я думаю автор предполагает пересоздание volume'а с рутом для развёртывания новой версии
отличная идея, особенно с учетом того что критические CVE уже раз в месяц стали появляться
 Vadim

 Vadim
У него же типа immutable system
тем не менее Atomic / CL умеют обновлятся, вроде PhotonOS тоже
Vadim
а вот люителям совать свои модули придется труднее
Vadim
NIH тут во все поля идет, я смотрю https://github.com/autonomy/talos/blob/master/web/content/components/proxyd.md и https://github.com/autonomy/talos/blob/master/web/content/components/trustd.md
 Михаил
k9s норм, рекомендую. ж)
https://github.com/derailed/k9s
Полная демка от создателей - https://www.youtube.com/watch?v=k7zseUhaXeU
Михаил
было?
 Zhyhanov
было и даже немного закидали ее помидорами :)
 maybe
Vadim
serverless is so 2018, теперь только http://kernelless.cloud/index.html
 Tadeusz
Михаил
serverless is so 2018, теперь только http://kernelless.cloud/index.html
Пора запускать проект LessLess
Михаил
Он будет где-то рядом с NoCode
 Andrey
И деплоится только на TempleOS я теперь буду!
https://www.templeos.org/
Anonymous
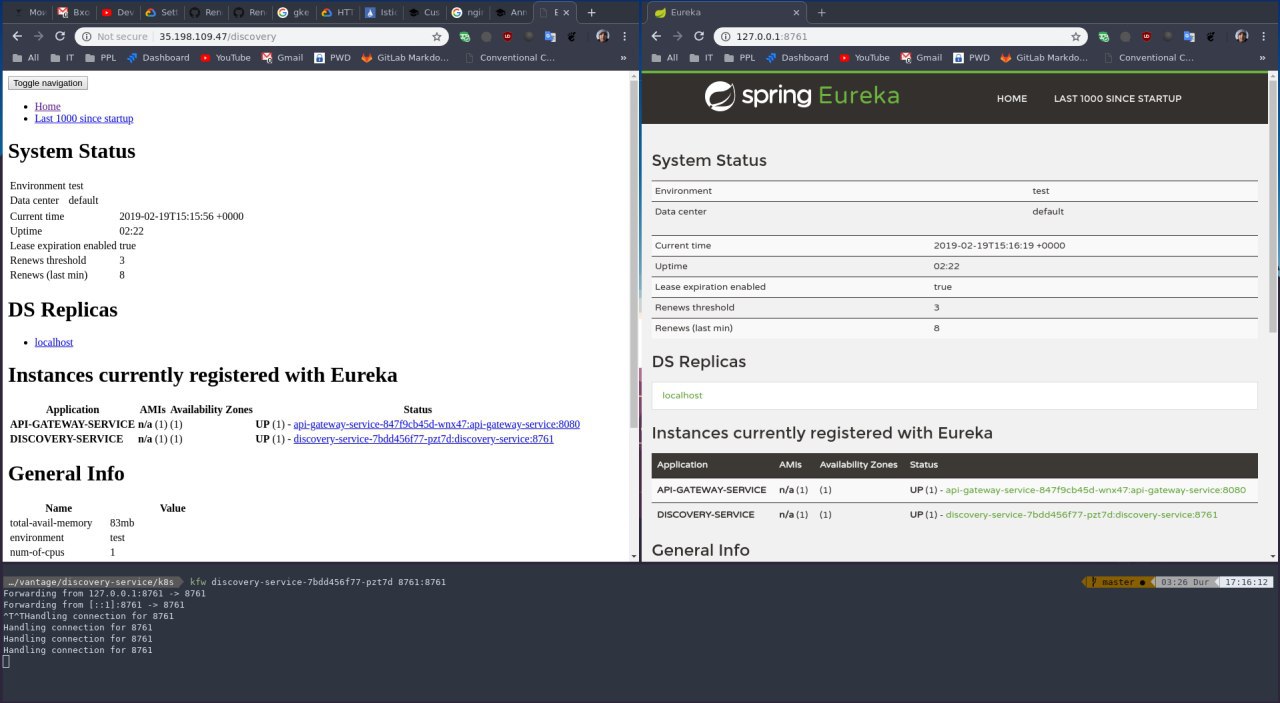
Подскажите пожалуйста по ingress'у. Есть вот такой набор из deployment, service и ingress https://gist.github.com/RenderQwerty/d8ea7746d11afaeb88184684f98e9dad
При попытке войти через ingress http://34.95.73.8/discovery получаю ошибку.
Изнутри кластера ( с другого пода) curl'ом проверяю доступность сервиса - всё в порядке.
Что я делаю не так?
Anonymous
Подскажите пожалуйста по ingress'у. Есть вот такой набор из deployment, service и ingress https://gist.github.com/RenderQwerty/d8ea7746d11afaeb88184684f98e9dad
При попытке войти через ingress http://34.95.73.8/discovery получаю ошибку.
Изнутри кластера ( с другого пода) curl'ом проверяю доступность сервиса - всё в порядке.
Что я делаю не так?
Причём ошибка прилетает именно с пода, т.е. ingress в принципе работает, но такое впечатление, что редирект идёт на какой-то URL, отличный от /.
Такую же ошибку можно получить через port-forward, если стукнуться на несуществующий URL сервера
Anonymous
Чую, что упускаю что-то элементарное, но в упор не могу понять в чём проблема
 Sergey
 Aion
Aion
 Denis
 Grigorii
Подскажите пожалуйста по ingress'у. Есть вот такой набор из deployment, service и ingress https://gist.github.com/RenderQwerty/d8ea7746d11afaeb88184684f98e9dad
При попытке войти через ingress http://34.95.73.8/discovery получаю ошибку.
Изнутри кластера ( с другого пода) curl'ом проверяю доступность сервиса - всё в порядке.
Что я делаю не так?
возможно вам нужен rewrite target uri если я правильно понял вашу проблему:
https://kubernetes.github.io/ingress-nginx/examples/rewrite/#rewrite-target
Grigorii
если вы хотите попадать на / в бекенде
Anonymous
Верно, так хочу
Anonymous
Т.е. ingress по дефолту rewrite'ит мой запрос и подставляет в него path ?
Grigorii
ну как раз по дефолту он ничего не рерайтит а просто отравляет ваш запрос (в котором изначально в хедерах path задан как /discovery) на бекенд
Anonymous
Anonymous
 maybe
а стили по какому адресу подгружаются? возможно, страница в обоих случаях запрашивает их с 127.0.0.1
Zhyhanov
Anonymous
консоль посмотри в браузере что не подгружается и откуда
Точно. css не подгрузились. Спасибо )
Sergio
Может знает кто, как прописать поду ports.hostIP ?
Дело в том, что у меня на нодах по два интерфейса. Дефолтный, тот что смотрит наружу. При деплое daemonset с hostNetwork: true, podIP получает внеший ip. Ну и при деплое сервиса, появляються endpoints с этими внешними адресами. Сеть калико. Как это побороть? В результате немогу собрать метрики с node-exporter
 Anton
а надо внутренний?
Sergio
да
Sergio
а так получаются эндпоинты с внешними адресами, которые закрыты фаерволом. а нужны внутренние
Sergio
есть такое уже
Anton
и kubectl get nodes -o wide показывает внутренние ip в секции Internal-IP?
Sergio
да
 Egor
я снова с нубским вопросом. Ставлю nginx-ingress: https://kubernetes.github.io/ingress-nginx/deploy/#bare-metal
в ямле написано 80=>80, 443=>443, а он падает на какие-то левые порты, почему? 80:32657/TCP,443:32034/TCP
 Nik
Кто нибудь крутил https://github.com/kubernetes-incubator/external-dns ?
Andrey
Egor
Потому что ты nodePort, а не hostNetwork используешь.
ну да, nodePort и должен открыть этот порт на ноде, судя по документации
Zhyhanov
ну да, nodePort и должен открыть этот порт на ноде, судя по документации
судя по документации, он диапазон портов берет с 30000
Andrey
ну да, nodePort и должен открыть этот порт на ноде, судя по документации
А nodePort ты используешь, потому что не являешься большим фанатом правильных Source IP клиентов, да?
Egor
А nodePort ты используешь, потому что не являешься большим фанатом правильных Source IP клиентов, да?
я пока вообще учусь только, делал по документации. там написано было для BareMetal апплаить service с NodePort
Egor
кажись, не дочитал до нужного момента про hostNetwork, спасибо
Grigorii
возможно они подразумевают что ты перед всеми нодами еще LB поставишь который будет слушать 80 и 443
Mentat
В облаке? или форвардил в него зоны внутреннго днс компании?
В облаке, через анотации выкидывал через него отдельные хостнеймы из зоны в route53
Nik
В облаке, через анотации выкидывал через него отдельные хостнеймы из зоны в route53
ясно. Не сильно подходит, но остается вопрос - манифестами можешь поделиться для примера?
Oleg
Ребят привет. есть, кто юзает kiam ?
Vadim
От создателей "я на минуточку" и "мне только спросить", встречайте - ОПРОСЫ в чате из 2600+ человек
Oleg
хотел попросить пояснить, сервер юзает какие полиси а какие агент, никак не могу догнать из мана https://github.com/uswitch/kiam/blob/master/docs/IAM.md
Oleg
понимаю что сервер лезет в иам, а агенты у сервера спрашивают
Oleg
но какие полиси нужно создать в ИАМ сначала не пойму
 Mark ☢️
@socketpair Вот вы тут всякое обсуждаете правильное и не очень. А как тебе такое!
DOTNET в докере, обмазанный кубером и все это на варе!
Mark ☢️
И тут оно сломалось
Vadim
А что не так с дотнетом в контейнерах?
Михаил
.Net Core вполне живёт
Mark ☢️
@zero0ne поясни тут что там у тебя не так
Tengiz
Ну крч, утолкали криво писанную систему на .net в докеры, обмазали кубером и вся эта шляпа больше 200 RPS не держит
Tengiz
Так, для примера, там закопано 70+ CPU и 1Т рамы
Vadim

 Евгений
Tengiz
Неа
Tengiz
На линуксах
Anvar
Пардон, ошибься окошком )
Mark ☢️
https://m.habr.com/ru/company/flant/blog/440810/
Mark ☢️
Шо, баян ?
 Roman
@vm_86
ну пока что альфа же, еще один coreos.
точнее еще меньше чем coreos
подход интересный, а вот релизация хз
Mark ☢️
А нахрена там либц если там га ?
Mark ☢️
Он там ниосилянт штоле
Mark ☢️
На ге всё написать