ребят, кто-нибудь дает разработчикам доступы к kubectl logs в dev окружениях? если да, то как вы менеджите права?
RBAC кубовый. С любым бэкэндом на твой вкус.
 Andrey


 Grigorii
Привет. Подскажите, чем удобнее управлять Кубом(добавлять/удалять новые воркеры, рулить мастерами итд).
Сейчас собираюсь настраивать 3 мастера + есть много железных серверов, которые потом станут воркерами. Знаю про kubespray/kops, можно самому свои плейбуки писать.
 Даня
RBAC кубовый. С любым бэкэндом на твой вкус.
а rbac можно вешать на юзеров? которые имеют доступ к kube api?
 Vladimir
RBAC кубовый. С любым бэкэндом на твой вкус.
а есть какие нить готовые тулзы для менеджмента?
 Andor
kubernetes api
Andrey
а есть какие нить готовые тулзы для менеджмента?
Да, в APi все есть, что нужно. Есть штуки для упрощения описания объектов. Но подумай, нужно ли?
https://github.com/reactiveops/rbac-manager
 Kirill
Всем привет. Мне нужно запустить ноды kubernetes в нескольких публичных облаках и управлять им с мастера, который стоит в on-prem. Есть что-то готовое, помимо federation?
Andor
"управлять" undefined
 Anton
ну типа kubectl говорит с мастером на твоем компе, а под создается в амазоне
Anton
или в gce, как повезет
Kirill
поды будут в AWS и в openstack в разных облаках
Kirill
Azure или gce пока не надо
Anton
закрыл крышку ноутбука, никто не может создавать поды :)
Andrey
master с удалёнными нодами — это так себе затея.
Andrey
Очень так себе.
Andrey
Слишком много в современном кластере от API зависит.
Kirill
так хочет заказчик, меня не спрашивают о рисках, а просят придумать наилучший сетап
Andrey
так хочет заказчик, меня не спрашивают о рисках, а просят придумать наилучший сетап
Ты придумал плохой сетап. :)
И я уверен в том, что ты не на 100% вслепую слушаешь заказчика. Объясни ему все проблемы этой схемы.
Kirill
Andrey
я еще ничего не придумал )
Я серьёзно. Огребание мощное произойдёт, когда kubelet'ы и прочий data plane отвалится от control plane.
 Rainbow
Всем привет. Мне нужно запустить ноды kubernetes в нескольких публичных облаках и управлять им с мастера, который стоит в on-prem. Есть что-то готовое, помимо federation?
возьми nomad, они там хвастаются таким. А у k8s жесткое требование - плоская сетка, это не так часто нужно
Kirill
в любом случае мне надо будет сделать PoC и PoV и уж тогда можно будет говорить что это плохая идея
Kirill
просто так заявить что ничего не взлетит нельзя
Rainbow
просто так заявить что ничего не взлетит нельзя
оно взлетит, но плохо. Возьми решение проще, если кейс просто запускать десяток под в разных дц.
Kirill
Vladimir
а что ему даст номад, если ему нужен кубер и как кубер будет знать о том, что сеть "не совсем плоская"?
Andrey
Куберу кормится любой популярный network overlay, который всё делает красиво через CNI.
Rainbow
 Михаил
Vladimir
это свой паралельный продукт
Kirill
hashicorp я спрошу сам, мы партнеры с ними по тераформу. Спасибо за идею
 bama^boy
тераформ еще то поделие
Vladimir
отличная штука, хотя логика и впрям местами альтернативная
Kirill
в openstack я делаю через VXLAN если подов много или же через их аналог VPC
 Vadim
просто так заявить что ничего не взлетит нельзя
а можно почитать почему вообще придумали федерацию
Vadim
и увидеть удивительное сопадение юзкейсов
bama^boy
отличная штука, хотя логика и впрям местами альтернативная
когда начинаешь делать что-то нетривиальное, то натыкаешься на детские ошибки разрабов, приходится городить костыли, вот пример
https://github.com/hashicorp/terraform/issues/3116
Vladimir
да, я им тоже пачечка багов слал, когда работал с ним плотно
bama^boy
ну и еще до кучи https://github.com/hashicorp/terraform/issues/15549
Kirill
тераформ еще то поделие
простую оркестрацию вполне себе можно делать. И опять же, это не мой выбор
bama^boy
они версию 0.12 уже почти год выкатить не могут
bama^boy
просто делюсь, чтоб люди не наступали на грабли
 Grigorii
в AKS от Azure нет HA для control plane, как я понял
кто нить в курсе, это правда?
Nismo
 Nismo
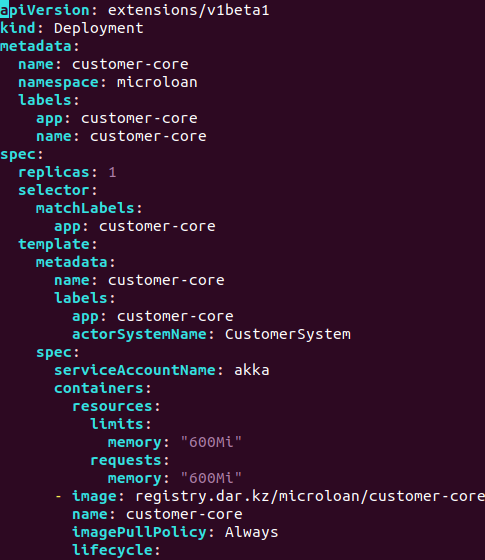
Гайс подскажите что не так, пытаюсь выставить memory limits, но не выходит, может не туда прокидываю?
 Никита
Есть же примеры в документации :)
Nismo
все как там сделал
Nismo
resources:
limits:
memory: 512Mi
requests:
memory: 256Mi
Andrey
Это для контейнеров поле.
Nismo
и так в контейнере
Andrey
Нет, не там.
Andrey
В containers. А надо в каждый отдельный контейнер в массиве прописывать.
Nismo
В containers. А надо в каждый отдельный контейнер в массиве прописывать.
я в манифесте других containers не вижу
Nismo
containers:
- image: registry.dar.kz/microloan/customer-core:8999640c
name: customer-core
resources:
limits:
memory: 600Mi
requests:
memory: 0Mi
imagePullPolicy: Always
lifecycle:
Andrey
Nismo
вот он нормально запускается хотя не должен, у меня в LimitRange 512 установлено по умолчанию
Andrey
Nismo
Скинь LimitRange.
apiVersion: v1
kind: LimitRange
metadata:
name: mem-limit-range
spec:
limits:
- default:
memory: 512Mi
defaultRequest:
memory: 512Mi
type: Container
Andrey
apiVersion: v1
kind: LimitRange
metadata:
name: mem-limit-range
spec:
limits:
- default:
memory: 512Mi
defaultRequest:
memory: 512Mi
type: Container
Ты указал default, а не максимум.
https://kubernetes.io/docs/tasks/administer-cluster/manage-resources/cpu-constraint-namespace/
https://kubernetes.io/docs/tasks/administer-cluster/manage-resources/memory-constraint-namespace/
Nismo
Ты указал default, а не максимум.
https://kubernetes.io/docs/tasks/administer-cluster/manage-resources/cpu-constraint-namespace/
https://kubernetes.io/docs/tasks/administer-cluster/manage-resources/memory-constraint-namespace/
делал как тут https://kubernetes.io/docs/tasks/administer-cluster/manage-resources/memory-default-namespace/
Andrey
делал как тут https://kubernetes.io/docs/tasks/administer-cluster/manage-resources/memory-default-namespace/
Делай, как я скинул. И думай, прежде чем делать.
Andrei
kafka в k8s норм работает? хочу затестить
bama^boy
kafka в k8s норм работает? хочу затестить
https://github.com/Yolean/kubernetes-kafka/issues
G72K
kubectl становится все лучше https://github.com/kubernetes/kubernetes/pull/64820
G72K
Ого, что бывает: https://k9ss.io
Andrey
стресс тест вашего аписервера, теперь с tui
А если всё на нормальном reflector'е со store'ом сделать, где снизу ListWatch везде?
Vadim
А если всё на нормальном reflector'е со store'ом сделать, где снизу ListWatch везде?
это же не наш метод, лучше refreshRate: 5 # K9s refresh rate in secs
Andrey
это же не наш метод, лучше refreshRate: 5 # K9s refresh rate in secs
Охлол. Всё на GET'ах, серьёзно?
 RE
камрады, а есть отдельный чатик по GCP?
RE
спасибо!
Anonymous
Народ, привет, кто с Минска или с Беларуси, отпишите в личку, хотим с ребятами провести митап в имагуру или ещё где нибудь