как раз потому что это at least once
Ну я об этом и пишу
 Евгений


 Etki
ну это формально не exactly once
 Vadim
Когда вы уже таки перейдете в клаудфлудилку?
Евгений
Конечно никто не может дать гарантий, что всё отработает один раз, если система распределённая
Евгений
Когда вы уже таки перейдете в клаудфлудилку?
А есть чат по мессадж-брокингу? Или распределённым системам?
Евгений
Флудилка это про сорта чая или игры, а не про другие технические темы
Vadim
А есть чат по мессадж-брокингу? Или распределённым системам?
Вот именно - сделайте чат и гадьте там
Vadim
Флудилка это про сорта чая или игры, а не про другие технические темы
Ваша беседа тоже не техническая, жаль вас разочаровывать
 Rainbow
Вся история про кафку без диких нагрузок как история про хадуп кластер и баш который в 200+ раз быстрее. Есть тул под рукой и он прилично может работать (pg).
 George
Etki
На этом действительно можем и закончить, наверное. Если будет чат по mq - киньте, я вступлю.
George
Твой постгрес с типо очередями нихера не распределённый. Этого достаточно
George
Евгений
На этом действительно можем и закончить, наверное. Если будет чат по mq - киньте, я вступлю.
Могу создать про distributed computing
 Й
И где адрес чатика?)
Евгений
Если можно, я скину сюда
Rainbow
Могу создать про distributed computing
distributed computing звучит как будто очереди не нужны в пределах одного приложения/сервера.
George
distributed computing звучит как будто очереди не нужны в пределах одного приложения/сервера.
нужны. но это особый сценарий )
Etki
да чего там туфли гнуть https://t.me/distributed_computing_ru
 Denis
Доброго дня! Пытаюсь создать новый rbac.
Вот манифест: https://pastebin.com/tRc3QXqA
Сгенерированный kube-config:
https://pastebin.com/buw2BsdS
В итоге получаю такой выхлоп от kubectl:
Error from server (Forbidden): pods is forbidden: User "system:anonymous" cannot list resource "pods" in API group "" in the namespace "production-core"
Версия kubernetes 1.12.3
В чем можнт быть проблема? Почему он меня авторизует как юзера system:anonymous ?
M
а какой самый правильный путь чекать краш луп например через https://github.com/fabric8io/kubernetes-client ?
M
надо терминейтед проверять статус или вейтинг ?
 Anton
Доброго дня! Пытаюсь создать новый rbac.
Вот манифест: https://pastebin.com/tRc3QXqA
Сгенерированный kube-config:
https://pastebin.com/buw2BsdS
В итоге получаю такой выхлоп от kubectl:
Error from server (Forbidden): pods is forbidden: User "system:anonymous" cannot list resource "pods" in API group "" in the namespace "production-core"
Версия kubernetes 1.12.3
В чем можнт быть проблема? Почему он меня авторизует как юзера system:anonymous ?
может быть, потому что вы не указали токен юзера developer?
Denis
может быть, потому что вы не указали токен юзера developer?
У меня по сертификатам авторизация. На другом кластере работает все.
Anton
значит используемый сертификат не для этого пользователя
Anton
в манифесте, кстати, нет сервис аккаунта
Denis
значит используемый сертификат не для этого пользователя
хммм...Сейчас попробую перегенить серты.Когда используется авторизация по сертификатам, нужно использовать kind: User на сколько знаю. Повторюсь на другом кластере все работает
Denis
в манифесте, кстати, нет сервис аккаунта
ServiceAccaunt используется по токенам авторизация как понимаю
Anton
ServiceAccaunt используется по токенам авторизация как понимаю
без сервис акаунта не будет работать, насколько мне известно
Anton
хммм...Сейчас попробую перегенить серты.Когда используется авторизация по сертификатам, нужно использовать kind: User на сколько знаю. Повторюсь на другом кластере все работает
можно просто посмотреть что там в сабджекте
Anton
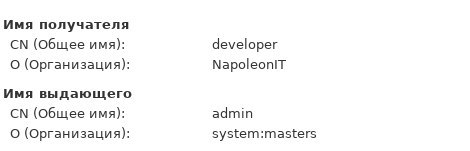
grep client-certificate-data kubeconfig.conf | sed "s/.*: //" | base64 -D | openssl x509 -text -noout | grep Subject:
Denis
без сервис акаунта не будет работать, насколько мне известно
https://brancz.com/2017/10/16/kubernetes-auth-x509-client-certificates/
Anton
да, не нужен
Anton
ну, посмотрите сертификаты
Alex
Кто-то ставил вот это https://github.com/kubernetes-sigs/aws-alb-ingress-controller/ на EKS?
Denis
grep client-certificate-data kubeconfig.conf | sed "s/.*: //" | base64 -D | openssl x509 -text -noout | grep Subject:
 𝚔𝚟𝚊𝚙𝚜
𝚔𝚟𝚊𝚙𝚜
Нет, он спрашивает почему RBAC не работает, а он работает
𝚔𝚟𝚊𝚙𝚜
не работает авторизация
Denis
Нет, он спрашивает почему RBAC не работает, а он работает
Я спосил
Почему он меня авторизует как юзера system:anonymous ?
𝚔𝚟𝚊𝚙𝚜
Я спосил
Почему он меня авторизует как юзера system:anonymous ?
да сорри, прочитал между строк)
Anton
если сертификаты эти вынуть и курлом попробовать, то же самое?
𝚔𝚟𝚊𝚙𝚜
если сертификаты эти вынуть и курлом попробовать, то же самое?
можно еще через --client-certificate= попробовать
Denis
Спасибо за советы! Попробую
𝚔𝚟𝚊𝚙𝚜
Да, в kubeconfig стоит User: developer
а client-certificate-data, точно для этого юзера прописан?
𝚔𝚟𝚊𝚙𝚜
Хм, ну попробуй серт отдельно положить и через --client-certificate= --client-key= подсунуть kubectl
𝚔𝚟𝚊𝚙𝚜
это на случай если что-то не так с конфигом
Anton
или курлу, на случай, если что-то не так с kubectl
Anton
хотя, у меня был кейс, когда что-то не так было с курлом
cent
подскажите, а vault умеет в ingress? Постоянно 503 ловлю
Апач
kubectl get pods --all-namespaces
Unable to connect to the server: error executing access token command "/snap/google-cloud-sdk/64/bin/gcloud config config-helper --format=json": err=fork/exec /snap/google-cloud-sdk/64/bin/gcloud: no such file or directory output= stderr=
Как это лечить, в папке google-cloud-sdk есть только 66, 67, 68
cent
Я лично первый кластер развернул с нуля, второй кубспреем, третий форкнутым кубспреем со сборкой образов через packer.io
Пока собираю образы только для нод, сейчас работаю над тем же самым для мастеров - ищу способ бесшовно вынести etcd на отдельные ноды и планирую юзать vault для выпуска сертификатов и хранения приватных ключей
А где форк посмотреть?
etcd может криво установиться из-за слишком кастомной настройки сети, кстати
Alexey
Коллеги, Добрый день. Пожалуйста, подскажите как у вас организована поставка приложений в k8s. Я подготовил для каждого компонента соответсвующий тип helm чарта. У меня есть pipeline в gitlab, который подготавливает образы, и чартв. Первая мысль сделать в pipeline шаги по деплою приложений в k8s просто с помощью shell runnera. Поиск в сети не помог мне понять насколько моя первая мысль валидна.
cent
я из https://github.com/helm/charts/tree/master/incubator/vault деплоил
А вместе с ingress деплоил?
Andrey
nginx
Andrey
nginx ingress
Andrey
+ letsencrypt
cent
nginx ingress
А можешь ingress resource показать?
У меня почему-то 503 постоянно валит.
Хотя, если сервис vault-vault пробросить через kubectl port-forward, то все пашет отлично.
Andrey
там вроде ничего особенного
apiVersion: extensions/v1beta1
kind: Ingress
metadata:
annotations:
certmanager.k8s.io/cluster-issuer: letsencrypt
kubernetes.io/ingress.class: nginx
creationTimestamp: 2018-10-31T12:26:15Z
generation: 1
labels:
app: vault
chart: vault-0.14.1
heritage: Tiller
release: vt
name: vt-vault
namespace: vault
spec:
rules:
- host: hashicorp-vault.xxxxxxxxxxxxxxx.com
http:
paths:
- backend:
serviceName: vt-vault
servicePort: 8200
path: /
tls:
- hosts:
- hashicorp-vault.xxxxxxxxxxxx.com
secretName: vault-tls
 Andrey
А где форк посмотреть?
etcd может криво установиться из-за слишком кастомной настройки сети, кстати
я пока его в паблик не выкладывал, причешу и скину ссылку, если кому интересно будет
 Mark ☢️
Какое же дно ибаное этот докер-хуёкер
Mark ☢️
НАХУЯ они монтируют tmpfs с noexec
Mark ☢️
в итоге не работает debian-cd
Mark ☢️
одни дебилы оттуда запускают софт, а другие монтируют с noexec
Mark ☢️
НАХУЯ
Mark ☢️
и в доке полное безнихуя
Mark ☢️
 Mark ☢️
ГОВНА КУСОК блять
cent
там вроде ничего особенного
apiVersion: extensions/v1beta1
kind: Ingress
metadata:
annotations:
certmanager.k8s.io/cluster-issuer: letsencrypt
kubernetes.io/ingress.class: nginx
creationTimestamp: 2018-10-31T12:26:15Z
generation: 1
labels:
app: vault
chart: vault-0.14.1
heritage: Tiller
release: vt
name: vt-vault
namespace: vault
spec:
rules:
- host: hashicorp-vault.xxxxxxxxxxxxxxx.com
http:
paths:
- backend:
serviceName: vt-vault
servicePort: 8200
path: /
tls:
- hosts:
- hashicorp-vault.xxxxxxxxxxxx.com
secretName: vault-tls
Блин, у меня вроде так же. Но не работает(
А как это можно вообще продебажить?
У меня из ingress-controller не резолвится vault-vault.namespace.svc.cluster.local
Хотя другие сервисы отрабатывают нормально
Mark ☢️
(нашёл кучу записей в багтрекере)