 Nikolay Markov


насколько я понимаю, при роутинге по label этого сделать нельзя
 Rainbow
В чем проблема 10 NodePort запустить?
 Dmytro
один сервис смотри на кучу подов по лейбл селектору но на один и тот же набор портов у каждого
Nikolay Markov
В чем проблема 10 NodePort запустить?
в том, что на каждый из них будет отдельный внешний айпишник?
Nikolay Markov
или это не так?
Rainbow
в том, что на каждый из них будет отдельный внешний айпишник?
Да нет, не будет. LoadBalancer только себе ip выделяет через провайдера
Nikolay Markov
один сервис смотри на кучу подов по лейбл селектору но на один и тот же набор портов у каждого
я так и попробовал, он тогда начинает балансировать трафик между нодами, а мне это не нужно
 Vadim
> Since the Kubernetes scheduler does not evenly balance workloads across all the nodes in the cluster, some nodes were able to withstand the higher CPU usage while others were not. Upon rescheduling workloads from unhealthy nodes to healthy nodes, the nodes that were previously healthy became unhealthy, and the cycle perpetuated.
собственно, всем поклонникам оверкоммита посвящается и я ещё раз убедился что guaranteed наше всё
и как guaranteed спасает от падающего докердемона?
Rainbow
nomad такое делает на раз два 🙈 а в кубере не могу сообразить.
Rainbow
В смысле смотрит какие порты свободны, кидает туда приложение, в env говорит на какой порт её цепануться и в consul скидывает ip:port. Даже докер не нужен
Dmytro
м-да, сюр какой-то
Jain
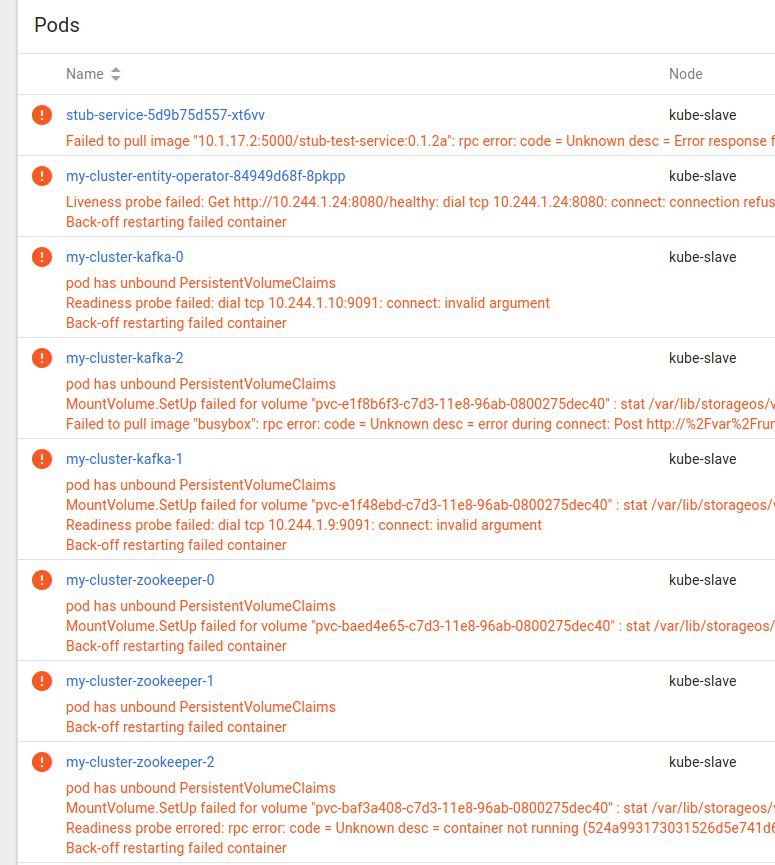
Добрый день господа, что из SDS вы используете в продуктиве? У меня есть сейчас NetApp, Ceph и Quobyte . Хотелосьбы чтото простое и скучное. Сейчас у нас почти все на Ceph стоит. И иногда очень грустно становиться. Ктонибудь использует уже Portworx или StorageOS в продуктиве?
Vadim
Бери StorageOS
Vadim
StorageOs завелся отлично тремя командами
Vadim
 Jain
чтото не очень он завелся :)
Jain
OpenEBS я тоже пробовал. Но там у меня с тирингом не все хорошо получилось
 Евгений
А есть где-нибудь сравнение решений?
Евгений
Меня больше интересует не скорость внедрения, а отказоустойчивость и требование к ресурсам
Jain
Да меня это тоже интересует. Могу только сказать что я с Ceph уже настрадался. И суппорт у них неочень и ооооочень дорогой
 𝚔𝚟𝚊𝚙𝚜
Добрый день господа, что из SDS вы используете в продуктиве? У меня есть сейчас NetApp, Ceph и Quobyte . Хотелосьбы чтото простое и скучное. Сейчас у нас почти все на Ceph стоит. И иногда очень грустно становиться. Ктонибудь использует уже Portworx или StorageOS в продуктиве?
Используем Linstor оч довольны
Andrey
> Since the Kubernetes scheduler does not evenly balance workloads across all the nodes in the cluster, some nodes were able to withstand the higher CPU usage while others were not. Upon rescheduling workloads from unhealthy nodes to healthy nodes, the nodes that were previously healthy became unhealthy, and the cycle perpetuated.
собственно, всем поклонникам оверкоммита посвящается и я ещё раз убедился что guaranteed наше всё
У меня в кластере поды редко потребляют больше 0.005. В пике 0.05-0.15. Выделять им по целому ядру ужасное расточительство
 Andrey
Да и упомянутый мною —enforce-node-allocatable подслащивает пилюлю
Andrey
Полет все еще замечательный, да
 Andor
@zuzzas я кстати разобрался, проблема опять была в том, что не проверяются типы у CRD в моём говне мамонта
 Andrey
А, валидацию же в 1.9 только добавили.
Andrey
Тебе чуть-чуть осталось, живи!
Andor
relabeling -> relabelings
target_label -> targetLabel
Dmytro
 Max
guaranteed != по целому ядру
чтобы было целое ядро нужно задать кубелету флаг --cpu-manager-policy=static
Rainbow
 Rainbow
 𝚔𝚟𝚊𝚙𝚜
Но в случае с Linstor отказы если и случаются то они никогда не затрагивают весь кластер.
Евгений
Насколько я понял это просто управлялка drbd?
𝚔𝚟𝚊𝚙𝚜
под каждый volume создается отдельное drbd-устройство поверх lvm или zfs пула, в целом сломать его довольно сложно.
𝚔𝚟𝚊𝚙𝚜
я получается деплою конфиг мап и потом маунтю конфиг мап в деплойментс
containers:
...
volumeMounts:
- mountPath: /var/lib/hello.txt
name: myconfig
subPath: hello.txt
...
volumes:
- name: myconfig
configMap:
name: myconfig
Anonymous
hit or miss
 Zhyhanov
Спасибо, я уже так и сделал.
Dmytro
Я буду!!
Andor
немного оффтоп (но не совсем): есть у кого опыт с генерацией опенапи спек?
Andor
хочу из prometheus-operator описание его ресурсов в crd и потом из них сгенерить libsonnet-либы
Andor
@zuzzas может у вас есть наработки?
Andor
было бы удобно не структуры руками собирать, а юзать функции и миксины готовые
Denis
Подскажите можно ли добавить ингресс правило на сервис в другом namespace?
𝚔𝚟𝚊𝚙𝚜
Подскажите можно ли добавить ингресс правило на сервис в другом namespace?
А почему не сделать это в том же namespace что и сервис?
Denis
А почему не сделать это в том же namespace что и сервис?
можно, но задача стоит направить именно на сервис в другом namespace
 Егор
У меня ингресс в отдельном неймспейсе в котором ничего другого вообще нет. Работает как-то, магия, рбак, кубы.
Andor
можно, но задача стоит направить именно на сервис в другом namespace
у тебя прям в жире так написано "надо сделать ингресс на сервис в другом неймспейсе"?
Andor
У меня ингресс в отдельном неймспейсе в котором ничего другого вообще нет. Работает как-то, магия, рбак, кубы.
ингресс или ингресс-контроллер?
Denis
У меня ингресс в отдельном неймспейсе в котором ничего другого вообще нет. Работает как-то, магия, рбак, кубы.
я не про сам ингресс, про правило для определенного хоста
Andor
и обсуждение задачи запрещено?
Егор
Ааа, соррян. Тогда присоединяюсь к острякам про джиру и задачи. Звучит странно
Denis
и обсуждение задачи запрещено?
нет, можно обсуждать) мне больше самому интересно реально ли это или нет/
Andor
непонятно зачем это хотеть, если можно ингресс сделать в том неймспейсе где надо
Andor
"ненужное ненужно!" :)
Егор
Ща дойду до работы попробую через servicename.namespace.svc.cluster.local
Andor
@kvaps блин, а jsonnet/ksonnet прям заставляет изучать именно api кубеней, чтобы красиво всё делать
𝚔𝚟𝚊𝚙𝚜
Егор
нет, можно обсуждать) мне больше самому интересно реально ли это или нет/
Через servicename.namespace.svc.cluster.local не проканает. Судя по всему тебе в неймспейсе с ингресом надо делать external service на servicename.namespace.svc.cluster.local и ссылаться на него. Или сделать как все в том же неймспейсе и не плодить лишнего
Andor
как скажешь
Andor
ингресс или ингресс-контроллер?
Andrey
ingress
Andrey
дело в том, что istio не умеет в letsencrypt, поэтому я его через nginx ingress проксировал
Andor
как это не умеет?
Andrey
так это