 Tema


я знаю индекс пода, лейбл, сервис
хочу просто по проксе сделать запрос
 𝕲𝖎𝖗𝖆𝖋𝖋𝖊
Вот ссылка на официальную документацию, там даже с картинками! https://kubernetes.io/docs/concepts/services-networking/service/
Спасибо за упорное тыкание в доки. Наконец-то я нашел в куче текста что искал
> By default, the choice of backend is round robin
 Никита
Спасибо за упорное тыкание в доки. Наконец-то я нашел в куче текста что искал
> By default, the choice of backend is round robin
Юр велкам! Там очень хорошо описано и в деталях, не думаю, что есть смысл это здесь писать, пушо кейсы могут быть очень разные.
Никита
я знаю индекс пода, лейбл, сервис
хочу просто по проксе сделать запрос
Как-то сложно) Я бы как-нибудь по-другому попробовал решить. Типа kubectl proxy.
Tema
Как-то сложно) Я бы как-нибудь по-другому попробовал решить. Типа kubectl proxy.
а как через kubectl proxy?
она же также примерно работает, разве нет?
Никита
Ну, то есть, сервис — это сервис, там нет такого понятия, как бакенд1 и бакенд2.
Никита
а как через kubectl proxy?
она же также примерно работает, разве нет?
Там ты указываешь конкретный под.
Tema
Ну, то есть, сервис — это сервис, там нет такого понятия, как бакенд1 и бакенд2.
ну там есть бакенд1.сервис, по крайней мере должен быь
 Aleksey
ну там есть бакенд1.сервис, по крайней мере должен быь
Насколько я помню, хедлес сервисы нужны чтобы ты мог отрезолвить каждый ендпоинт. Т.е. после резолва ты доступаешься непосредственно к поду
Aleksey
Поправьте меня если я фантазирую
 Andor
хедлесс это просто несколько A-записей в днс
Andor
всё
Aleksey
И 5 бинарей
Tema
я всё это понимаю
Aleksey
Извините не удержался
Andor
не ну серьёзно
Tema
я просто хочу достучаться хотя бы до одного с помощью /proxy
Andor
хедлесс-сервис это просто А-записи в днс
Tema
но у кубернейтс есть своё api
Aleksey
Ок, в примере доступаются к сервису, вам надо к поду. Или надо по другому писать запрос или так нельзя
 Mark ☢️
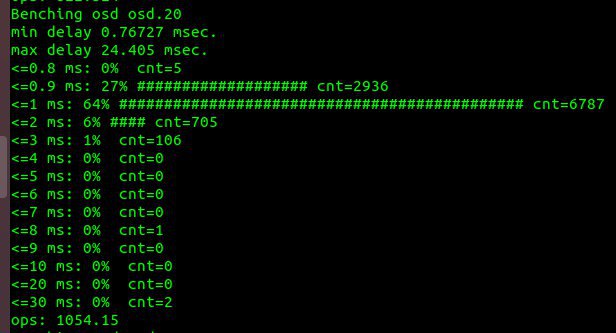
смотри какие глистограммы строит
Aleksey
 Etki
смотри какие глистограммы строит
а теперь сделай чтобы они в такт музыке двигались желтым и красным
Tema
Ок, в примере доступаются к сервису, вам надо к поду. Или надо по другому писать запрос или так нельзя
то, что надо подругому писать запрос или так нельзя я понимаю
в этом вопрос мой -- как писать запрос или можно ли так вообще?)
Aleksey
то, что надо подругому писать запрос или так нельзя я понимаю
в этом вопрос мой -- как писать запрос или можно ли так вообще?)
Боюсь никто такими упражнениями не занимался. Будете первым!
 Vadim
 Danila
kube@v60116:/root$ kubectl get nodes
NAME STATUS ROLES AGE VERSION
v60***.kvm.***.com Ready master 76m v1.13.1
v60***.kvm.***.com Ready <none> 70m v1.13.1
При запуске команды kubectl get nodes на мастере всё работает.
На второй ноде
:~$ kubectl get pods
The connection to the server {MASTER_IP}:6443 was refused - did you specify the right host or port?
Danila
В чём может быть причина?
Tema
curl http://127.0.0.1:8080/api/v1/namespaces/default/pods/pod-0
Tema
вот так вот работает, ребят
Tema
curl http://127.0.0.1:8080/api/v1/namespaces/default/pods/pod-0/proxy
Никита
В чём может быть причина?
Если сетапил кубспреем — там балансер должен был подняться на ноде с именем пода nginx-чётотам.
Danila
Tema
вот так можно слать запросы на под
Danila
kube@v60117:~$ sudo netstat -tlpn | grep 8080
Никита
Я сетапил вручную
Тут очень много всего может быть) А если покурлить с ноды ip:порт, на который обращение идёт?
Danila
Тут очень много всего может быть) А если покурлить с ноды ip:порт, на который обращение идёт?
curl 127.0.0.1:8080
curl: (7) Failed to connect to 127.0.0.1 port 8080: Connection refused
Danila
Так это естественно - там никто не слушает
yolkov
8080 порт обычно работает если включен инсекьюр порт у апи
Danila
Она обращается к самой себе
yolkov
Я не понял в чем проблема? Не можете посмотреть три-пять конфигов кто к кому обращается?
yolkov
yolkov
При выполнении команды на мастере:
The connection to the server localhost:8080 was refused - did you specify the right host or port?
Это дефолтное поведение кубектл без конфига
Danila
Это дефолтное поведение кубектл без конфига
Конфиг kubectl должен лежать в ~/.kube/admin.conf ?
yolkov
~/.kube/config
yolkov
Может еще есть дефолтные места через страйс посмотреть можно
Danila
kubectl config view
apiVersion: v1
clusters:
- cluster:
certificate-authority-data: DATA+OMITTED
server: ***:6443
name: kubernetes
contexts:
- context:
cluster: kubernetes
user: kubernetes-admin
name: kubernetes-admin@kubernetes
current-context: kubernetes-admin@kubernetes
kind: Config
preferences: {}
users:
- name: kubernetes-admin
user:
client-certificate-data: REDACTED
client-key-data: REDACTED
kube@v60117:~/.kube$ kubectl get nodes
The connection to the server ***:6443 was refused - did you specify the right host or port?
 Rainbow
yolkov
кубектл --кубеконфиг=...
yolkov
Телнет аписервер 6443
Danila
Разобрался уже. В секции
clusters:
- cluster:
certificate-authority-data: DATA+OMITTED
server: {MASTER_IP}
Danila
На месте master ip у второго сервера должен быть IP мастера?
yolkov
Сколько мастеров?
Danila
1
yolkov
Все кубелеты должны смотреть на этого мастера
yolkov
И кубепрокси тоже, если не демонсетом запущены
Danila
Хмм, т.е. в /etc/kubernetes/admin.conf тоже нужно править, чтобы он смотрел на мастера?
yolkov
Это конфиг только для кубектл
yolkov
Его вобще на серверах может не быть. Можете на управляющию ноду его положить
yolkov
И да там должен быть ип аписервера и порт
yolkov
Всем привет. По дороге домой меня замучил вопрос: как k8s балансит нагрузку. Например у меня есть service (ClusterIP) , который по селектору выбирает 3 pod-a. Вопрос, как он решает, к какому pod-у кинуть запрос? Сложно нагуглить - слишком много ссылок на external balancer-ы или очень много читать. Помогите правильной ссылкой
Если кубепрокси в режиме иптаблес то чере пропабилити иптаблес
Andor
ответили уже :)
yolkov
Ок
Andor
у вас же там полночь уже
 Даня
гайз, кто нибудь сталкивался с тем, что при переходе на gke возрос респонс тайм от аппликейшенов?
Даня
не понятна причина такого поведения
Даня
используется стандартный лоадбалансер от гугла
 Andrey
гайз, кто нибудь сталкивался с тем, что при переходе на gke возрос респонс тайм от аппликейшенов?
Попробуйте использовать метрики, чтобы найти проблему.
G72K