 Rainbow


смысл что есть прооцесс деплоя и выкатки, туда же адекватно ложится kubectl apply и kubectl run для force
 Vadim
Кстати интересно, если могу писать такие аннотации, то я могу указывать на разных нодах разные. В духе /var/run/containerd/containerd.sock и /var/run/dockershim.sock на разных нодах, чисто технически как kubernetes к такому отнесется?
ему всё равно - он будет по CRI слать команды по этому сокету, а на другой стороне пусть само работает
Rainbow
А править параметры cronjob в ui не очень хорошо
 Andrey
А править параметры cronjob в ui не очень хорошо
у меня за это отвечает исключительно ДС, так что у них полные доступы. Мне главное лишь дать им UI в котором они увидят что захерачили джобу на запуск раз в минуту, и подтвердят что это норм.
 Artem
Ребят, расскажите, как создать юзера и дать ему доступ к kubectl ?
Andrey
Ребят, расскажите, как создать юзера и дать ему доступ к kubectl ?
Для админа примерно так:
apiVersion: v1
kind: ServiceAccount
metadata:
name: admin-user
namespace: kube-system
---
apiVersion: rbac.authorization.k8s.io/v1beta1
kind: ClusterRoleBinding
metadata:
name: admin-user
roleRef:
apiGroup: rbac.authorization.k8s.io
kind: ClusterRole
name: cluster-admin
subjects:
- kind: ServiceAccount
name: admin-user
namespace: kube-system
Artem
ну это просто создается сервис акаунт и биндинг, а как это всё в kubectl запихнуть?
Artem
делаю сервисаккаунт и роль с доступом на просмотр подов в определенном неймспейсе. Далее хочу настроить kubectl с этим аккаунтом
Andrey
ну это просто создается сервис акаунт и биндинг, а как это всё в kubectl запихнуть?
ну дальше серты кидать надо
Andrey
Вот же гуглится легко
https://docs.bitnami.com/kubernetes/how-to/configure-rbac-in-your-kubernetes-cluster/#use-case-1-create-user-with-limited-namespace-access
Maxim
Ребят, расскажите, как создать юзера и дать ему доступ к kubectl ?
https://jeremievallee.com/2018/05/28/kubernetes-rbac-namespace-user.html
 Kirill
всем привет. кто-нибудь сталкивался с 1088 (43637)error: An error occurred while waiting for the object to be deleted: too old resource version при удалении пода?
G72K
не, я имею в виду что сейчас Rundeck просто заходит на ноду, и запускает команду собирая весь аутпут и резалткоды. Если же я перехожу на job/cronJob то этого всего не будет. По сути будет просто факт того что что-то улетело в k8s. А че там с ним случилось нужно будет разбираться в другой системе.
Rundeck работает и всем нравится? Ну и не трогайте
 Anton
Kirill
1,13,0
Anton
при работе с API клиент отправляет версию объекта, с которой он хочет слушать. В ответ API может вернуть, что запрашиваемая версия слишком старая. Тут, конечно, зависит от реализации клиента, но по идее он должен начать работать с той версией, которая была предложена. Другое дело, что событий по объекту уже может и не быть.
Andrey
Rundeck работает и всем нравится? Ну и не трогайте
хочется убрать отдельные хосты под джобы, завернуть все в контейнеры и забыть об их поддержке. По этому и возник вопрос, о том как проще всего переехать.
Таки набор параметров который заставить вернуть stdout и result code я похоже нашел.
$ kubectl run --rm -i --tty busybox --restart=Never --image=busybox -- sh -c "exit 5"
pod "busybox" deleted
pod default/busybox terminated (Error)
$ echo $?
5
Пока ищу возможные побочные эффекты которые могут заставить отказаться от этой идеи.
Kirill
при работе с API клиент отправляет версию объекта, с которой он хочет слушать. В ответ API может вернуть, что запрашиваемая версия слишком старая. Тут, конечно, зависит от реализации клиента, но по идее он должен начать работать с той версией, которая была предложена. Другое дело, что событий по объекту уже может и не быть.
кластер свежий и только поднятый, все версии идентичны. Возможно из-за быстрого пересодания helm'ом его подкарежило
Anton
на самом деле не так важно, какой возраст кластера
Anton
если конечно, это не 5 минут
Rainbow
и синхронно и error code будет
Rainbow
и логи, все как хочешь
Rainbow
распеределение по пулу через
task_id % pool_size
Rainbow
statefulset даже взять, чтобы не париться с рандомными именами подов
Andrey
синхронно и error code будет
Вот тут мож туплю, но не понимаю. Ведь с run будет тоже самое. и синхронно и error code есть. Попутно просто пришла еще идея лимитировать джобы по ресурсам и т.к. их достаточно много, с run будет немного гибче.
Rainbow
exec запускается в работающем контейнере. Не нужно ждать планировщика и тп
Rainbow
синхронно выполняет команду, дает логи и error code
Rainbow
а kubectl run не может такого дать, не известно что будет
Andrey
exec запускается в работающем контейнере. Не нужно ждать планировщика и тп
а, ну в этом плане да. Но опять же. Тут получается deploy+run. А в случае с statefulset обновлять нужно будет отдельно. Не то чтобы это сильно сложно, просто лишняя необходимость это отслеживать.
Andrey
а kubectl run не может такого дать, не известно что будет
run тоже дает error code. Если не 0, то вылетает с тем кодом который случился
Rainbow
а, ну в этом плане да. Но опять же. Тут получается deploy+run. А в случае с statefulset обновлять нужно будет отдельно. Не то чтобы это сильно сложно, просто лишняя необходимость это отслеживать.
нет, получается один depoy и дальше все время exec
Andrey
нет, получается один depoy и дальше все время exec
да, я и говорю что придется деплоить и следить отдельно. А с run получается deploy+run. Это чуть проще.
Rainbow
держи ачивку "принцесса" 👸
Andrey
держи ачивку "принцесса" 👸
Можно сколько угодно троллить. Но доводы снова без объективных причин.
Rainbow
ты делаешь выводы на основе "мне кажется". Попробуй все варианты, выбери где менее больно.
Andrey
ты делаешь выводы на основе "мне кажется". Попробуй все варианты, выбери где менее больно.
Ну вот я ж обьяснил свои доводы.
В варианте run, не нужно отдельно следить и деплоить. Просто запускаешь и оно работает с нужной тебе версией.
В твоем варианте со предзадеплоеными Deployment'aми нужно будет отслеживать версию, отслеживать текущие запущенные таски чтобы деплоем их не убить. Исходя из этого мне видится мой вариант более удобным. Есть какие-то проблемы о которых я не знаю, которые не позволят мне так сделать?
Artem
https://jeremievallee.com/2018/05/28/kubernetes-rbac-namespace-user.html
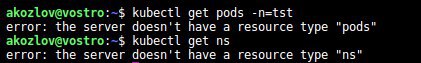
сделал так же, как описано здесь, в итоге kubectl постоянно пишет :
Artem
 Rainbow
Maxim
Artem
tst называется
Maxim
А конфиг ты тот используешь?
Maxim
Точнее странно что в tst не видит ничего
Maxim
get ns он тебе не даст смотреть, статья про то как RESTRICT USER ACCESS TO ONE NAMESPACE
Maxim
Ты не будешь знать о других ns
Maxim
И вот это может пригодиться тебе: https://www.mankier.com/1/kubectl-auth-can-i
Terry
Добрый день
вопрос нубский - что бы разрешить доступ в GCE к моему ip в GCE с поределенных ip, нужно обязательно орендовать реальник от google?
ефимерный не канает для отдельно взятых ip, ток подсети... или я чет не вкупил?
Rainbow
делать ip фильтрацию в 2018?
Rainbow
в мире двухфакторной авторизации?
Terry
ну нахера мне двухфакторка для софта который ходит по tcp вместо десктопа?
Rainbow
хз, вопрос коряво поставлен. Если приложение. пусти трафик через шифрованное соедениение. нет серта - пока. Это удобней ограничения по ip
Terry
хз, вопрос коряво поставлен. Если приложение. пусти трафик через шифрованное соедениение. нет серта - пока. Это удобней ограничения по ip
мне закрыть брутфорс нужно, а не защищать сертификатами..
Pavel
мне закрыть брутфорс нужно, а не защищать сертификатами..
Закрыть брутфорс и ограничить по IP — мне кажется, совсем децл для разных целей делают, не?
Terry
Закрыть брутфорс и ограничить по IP — мне кажется, совсем децл для разных целей делают, не?
ок, как ты предлогаешь бороться с брутфорсом?
Terry
раз все такие спецы 😅
Rainbow
я бы вынес приватные сервисы на отдельный ип, который не анонсируется нигде и все.
Rainbow
без блокировок по ип,потому что это стреляет в неподходящие моменты
Pavel
ок, как ты предлогаешь бороться с брутфорсом?
Ну я полагал, что защита от брута != ограничение доступа с 1 IP-адреса.
Защищаются от брута вроде как другими способами, как минимум увеличением тайм-аута для коннекта, и далее.
Pavel
Terry
Ну я полагал, что защита от брута != ограничение доступа с 1 IP-адреса.
Защищаются от брута вроде как другими способами, как минимум увеличением тайм-аута для коннекта, и далее.
обязательно направлю этот совет в гугл, что бы он свой cloud sql так и защитил))
Pavel
раз все такие спецы 😅
И я не говорю, что я спец, я выражаю свои сомнения, что это одно и то же, не более
Terry
спасибо за советы
Andrey
прям чат психотерапевтов, докопались до проблемы
Ну прост компетенция ДС всегда вызывает у многих вопросы. Важно понимать что это просто математики/статисты. Не редко научные работники. Они от компьютеров достаточно далеки. Примерно как бухгалтерия. Знают исключительно свой круг ПО, с остальным даже подходить смысла нет.
Так вот, собственно и в разработке у них все, кхм, нестандартно. Гит им засунули через силу. Ну хоть для истории и "бекапа". А так, gitflow и прочие вещи им чужда. Собственно и с обновлением версии деплоймента все просто. Она всегда будет актуальная в реджистри.
Artur
можно ли в rancher использовать lstio как ingress ? или доступен только nginx
Rainbow
Ну прост компетенция ДС всегда вызывает у многих вопросы. Важно понимать что это просто математики/статисты. Не редко научные работники. Они от компьютеров достаточно далеки. Примерно как бухгалтерия. Знают исключительно свой круг ПО, с остальным даже подходить смысла нет.
Так вот, собственно и в разработке у них все, кхм, нестандартно. Гит им засунули через силу. Ну хоть для истории и "бекапа". А так, gitflow и прочие вещи им чужда. Собственно и с обновлением версии деплоймента все просто. Она всегда будет актуальная в реджистри.
у меня маркетологи копаются в network вкладке devtools, чтобы вытащить скрытый от глаз id для замера дел конкурентов. 5 мин ушло рассказать.
Rainbow
и json правят в недоделанном редакторе этикеток. Все живы.
Andrey
у меня маркетологи копаются в network вкладке devtools, чтобы вытащить скрытый от глаз id для замера дел конкурентов. 5 мин ушло рассказать.
В моем случае это просто надо принять за константу. Так сказать, вляпаться в реальную жизнь.
Rainbow
Что у меня маркетологи умеют в json, а у тебя математики не умеют в yaml?
Artem
кто-нибудь юзает cephfs для кубера?
Andrey
Что у меня маркетологи умеют в json, а у тебя математики не умеют в yaml?
Да, есть смышленые ребята, кто учится развивается. А есть те кому просто это не нужно (по его мнению). И по факту оказывается что тот же старик из нии сделает намного более крутую штуку расчетами в экселе чем будет это все писать по канонам git flow и с соблюдением всех практик.
Это просто не его.
Rainbow
тут не нужны каноны git flow. достаточно git commit && git push -f без соблюдения всех практик, это тут не причем.