Данные за неделю пореже грузите. Часа обычно достаточно
Имеется ввиду выборки графаны? Или агрегации самого прометеуса?
 Andrey


 Rainbow
Выборка. Пару раз запрашивал случайно, просадка конкретно чувствуется
Rainbow
Разработчики просетеуса говорят, что метрики за месяц это уже больно и не надо так.
Tamerlan
Данные за неделю пореже грузите. Часа обычно достаточно
а если проблема неявная и требуется глубокий траблшутинг?
Rainbow
а если проблема неявная и требуется глубокий траблшутинг?
ИМХО... если нужен глубокий траблшутинг, то команда пытается откусить слишком большой кусок. Стоит подумать как уменьшить его.
 Artyom
Или воспроизводить локально, если в приложении корень проблемы
Andrey
А на уровне экортеров можно зафильтровать поток метрик для снижения нагрузки на железо или это в прометеусе делается?
 Никита
Leo
Разработчики просетеуса говорят, что метрики за месяц это уже больно и не надо так.
спокойно смотрим метрики за месяц-два, просто добавь ssd.
Rainbow
спокойно смотрим метрики за месяц-два, просто добавь ssd.
прожили ssd под такой нагрузкой год?
Leo
живут
Leo
скажем так, человечиский фактор сыграл быстрее
Leo
чем умерли ssd
Leo
Да и raid1 + горячую замену никто не отменял
 Andor
Разработчики просетеуса говорят, что метрики за месяц это уже больно и не надо так.
это было больно в 1.х, в 2.х это сильно менее больно
Dmitry
Все-таки не могу найти доков как закрыть все кроме 22,443,8080
Dmitry
много чейнов внутренних, по любому где-то должно что-то быть
 Sergey
аааа, #платиновые_треды_k8s
Sergey
"как закрыть все порты кроме нужных"
Dmitry
меня не интересуют внутренние политики, хочу сделать тоже самое что и с DOCKER-USER в варианте swarm
 Denis
много чейнов внутренних, по любому где-то должно что-то быть
Не совсем понимать тебя. Объясни что хочешь сделать?
Dmitry
Не совсем понимать тебя. Объясни что хочешь сделать?
есть hetzner. есть 3 ноды. Хочу оставить хосты открытми для друг друга и парочки других ip. для всех остальных закрыть порты кроме 80,443
Denis
есть hetzner. есть 3 ноды. Хочу оставить хосты открытми для друг друга и парочки других ip. для всех остальных закрыть порты кроме 80,443
Ааа.Ну тут тебе нужен какой-то программный внешний файрвол. К примере в open stack есть такое понятие как "группы безопасности". Там ты Можешь открыть порты для external network и для private network.
Dmitry
Ааа.Ну тут тебе нужен какой-то программный внешний файрвол. К примере в open stack есть такое понятие как "группы безопасности". Там ты Можешь открыть порты для external network и для private network.
Зачем? Почему нельзя использовать iptables? Docker swarm отлично закрывается
Denis
Зачем? Почему нельзя использовать iptables? Docker swarm отлично закрывается
Дык kube-proxy полностью рулит чейнами на всех твоих воркер нодах. Он попросту перезатерет все твои кастомные правила, если не ошибаюсь. В гугл глянь с запросом "kubernetes custom iptables". Может там что нибудь найдешь для себя
Dmitry
Дык kube-proxy полностью рулит чейнами на всех твоих воркер нодах. Он попросту перезатерет все твои кастомные правила, если не ошибаюсь. В гугл глянь с запросом "kubernetes custom iptables". Может там что нибудь найдешь для себя
То есть вообще возможности это сделать? Может есть юзер чейн...
 Puma
есть hetzner. есть 3 ноды. Хочу оставить хосты открытми для друг друга и парочки других ip. для всех остальных закрыть порты кроме 80,443
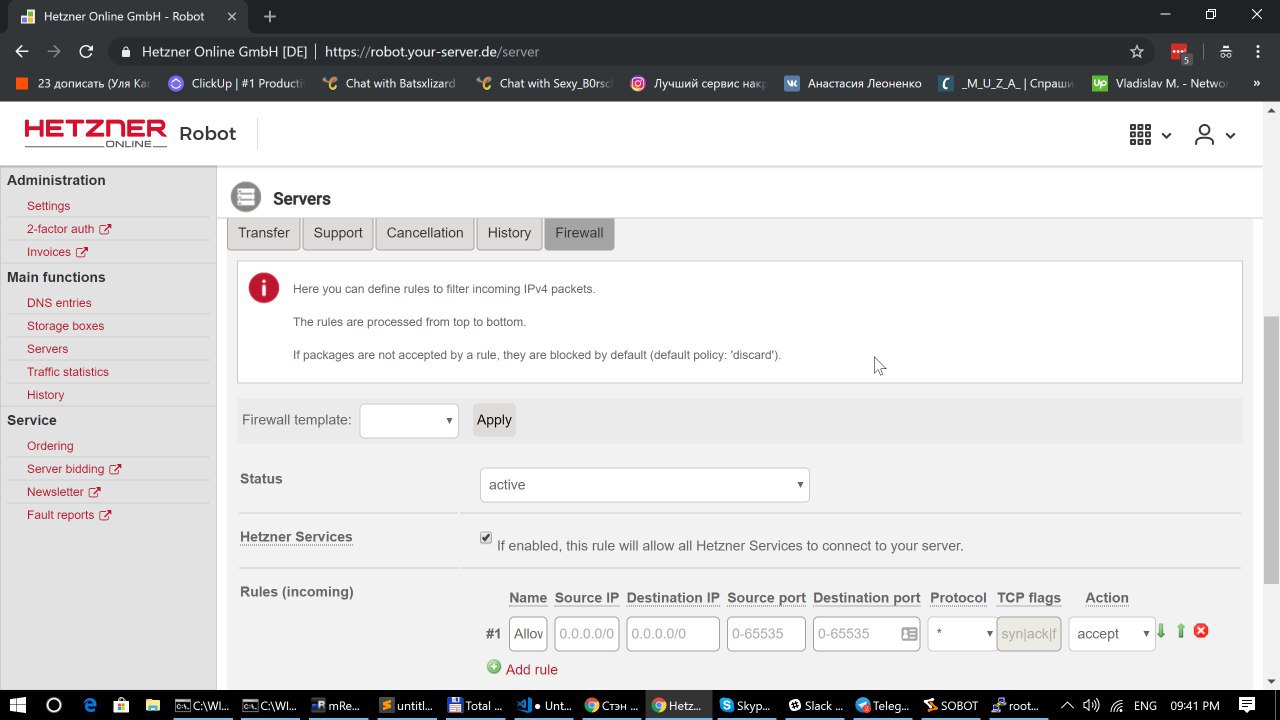
В хетзнер есть фаервол вероятно даже апи у него есть, правила далее руками накатить пять минут через веб интерфейс
G72K
То есть вообще возможности это сделать? Может есть юзер чейн...
calico умеет. Ну или вставляйте руками в свои цепочки, kube-proxy их не тронет
 Stanislav
Господа и дамы из Новосибирска, если таковые имеются - заходите к нам на митап:
http://pushwoosh.ru/k8s
 Andrey
В хетзнер есть фаервол вероятно даже апи у него есть, правила далее руками накатить пять минут через веб интерфейс
А, в глаза долблюсь. Ну тогда думаю, это самый наименее геморный вариант @AutomationD
Anton
Господа и дамы из Новосибирска, если таковые имеются - заходите к нам на митап:
http://pushwoosh.ru/k8s
Регистрироваться обязательно?
Stanislav
Ага
Anton
Ну ладно.
Stanislav
Количество мест ограничено
Stanislav
И да, привет 👋
Anton
😉
Dmitry
В хетзнер есть фаервол вероятно даже апи у него есть, правила далее руками накатить пять минут через веб интерфейс
Это где он? Я в упор не вижу. Более того, скажу что его там нет
Puma
Это где он? Я в упор не вижу. Более того, скажу что его там нет
если у тебя сервера то в разделе firewall
Puma
сто лет уже как есть
Dmitry
calico умеет. Ну или вставляйте руками в свои цепочки, kube-proxy их не тронет
Надо посмотреть, я так только политики нашёл. Но по сути проще вставить свой чейн. Спасибо. Я просто пытаюсь более мене совместимый и популярный способ
Puma
 Puma
в клауде наверно нету
Puma
только у серверов
Puma
ну на старых виртуалках тоже есть , и там даже есть всвитч
Dmitry
Я хотел именно Клауд, с рабочим api, неплохой скоростью
Puma
ну там пока так себе все )
Puma
думаю скоро сделают , волюмы же уже почти добавили
Dmitry
Сегодня из беты вышли
Puma
не вышли , после 6 числа обещают
Dmitry
Уведомление было, видимо не дочитал
Puma
ну они по скозложопски бету запустили лимит на 100 гигов на все виртуалки толком не протестируешь даже
 Vadim
Hetzner Cloud == openstack, фаервол там в security groups
Puma
Hetzner Cloud == openstack, фаервол там в security groups
а что там появился фаервол в апи ? я когда последний раз смотрел не было а это было не так давно
Vadim
а что там появился фаервол в апи ? я когда последний раз смотрел не было а это было не так давно
рули опенстаковским апи, если хетцер дает его
Puma
не дает
Puma
опенстоковский апи по идее дает овх на свое облако
Puma
но мы от них ушли изза существенных факапов
Dmitry
Да я именно хочу самодостаточные ноды для деплоя на любых дешманских облаках
 Etki
но мы от них ушли изза существенных факапов
если говорить про хетцнер, то в овх еще нормально наверное всё
Puma
вообще наоборот ))))
Puma
в хетзнере из за большей централизации все намного стабильнее работает в плане веб интерфейса и того же апи
Puma
кстати сильно не уверен что в хетзнере опенстек, так как таже работа с волюмами сильно отличается от того же овх
Dmitry
Инстанс создаётся почти моментально.
Dmitry
Возможно дело в ssd, конечно...
Puma
А причем тут это
 ANDREY
добрый вечер, кто-нибудь имел опыт работы с k8s на mcs от mail ru?
Puma
добрый вечер, кто-нибудь имел опыт работы с k8s на mcs от mail ru?
А какая разница, я вот попробовал разные варианты его развернуть в том числе и на бареметал, единственный ньюанс это цена и отклик до клиента
Puma
Все остальное плюс минус теже яйца
 Roman
https://github.com/saaras-io/yastack
ANDREY
А какая разница, я вот попробовал разные варианты его развернуть в том числе и на бареметал, единственный ньюанс это цена и отклик до клиента
ну я про сам сервис, качество его работы, поддержка и прочее
ANDREY
по производительности и отклику он в некотором лучше
Puma
Ну блин это кубернетес какое тут может быть качество и поддержка
Puma
Ну сдохло что то запустилось в другом месте
ANDREY
я не про кубернейтс, а про саму платформу, на которой это будет работать