 Lucky SB


installImage:
repository: k8s.gcr.io/mongodb-install
tag: 0.6
pullPolicy: IfNotPresent
Lucky SB
ну и параметр с кластер-доменом передать
 Олег
там это уже есть
Lucky SB
что где?
Олег
я изменял готовый чарт
Олег
то что ты выше скинул
Lucky SB
ну пробуй
Lucky SB
а я спать пощел)
Олег
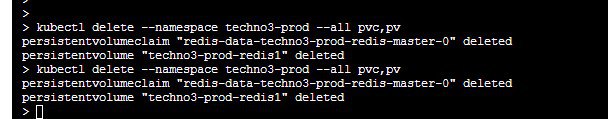
как удалить volume, который не хочет удаляться?
Олег
 Олег
нет.
надо вот этот гошный бинарь собрать
https://github.com/kubernetes/contrib/blob/master/peer-finder/peer-finder.go
не полегчало
все осталось так же, как на скрине выше
потому что, как я уже написал, проблема не в этом месте .... во всяком случае, пока я считаю так
Олег
нашел в чем проблема .... я считаю, что это очень странное поведение
суть в следующем
если в чарт добавить конфиг, чтобы при развертывании создавались воьюмы автоматом ... то этот чарт не развернется, суть проблемы обсуждали выше
если вольюмы создать заранее, и только после этого развернуть чарт, но он успешно запускается
Andrey
один
 Artyom
нашел в чем проблема .... я считаю, что это очень странное поведение
суть в следующем
если в чарт добавить конфиг, чтобы при развертывании создавались воьюмы автоматом ... то этот чарт не развернется, суть проблемы обсуждали выше
если вольюмы создать заранее, и только после этого развернуть чарт, но он успешно запускается
Значит что-то не так с volum provisioned-ом. Видимо монго ждал, пока ему выдадут вольюм и так и не дождался
Олег
Значит что-то не так с volum provisioned-ом. Видимо монго ждал, пока ему выдадут вольюм и так и не дождался
в первом случае, там с выдачей вообще проблем не было ... во всяком случае, создавались они быстро и сразу
Олег
и так же, первый под, который стартует, успешно привязывается к любому свободному вольюму
... поэтому и не понятно, в каком месте тут коосяк
 Отделение Bereke Bank
Буду рад помощи. В кластере есть CoreDNS. Резолвинг .cluster.local и внешних имен (типа google.com) работает корректно в namespace-ах default и kube-system. Но если создать кастомный namespace - в нем не будет работать резолвинг внешних имен.
Подскажете куда копать?
Отделение Bereke Bank
В кастомных namespace резолв любого внешнего имени возвращает внешний ip мастера
Anton
я думаю стоит посмотреть network policy. может запретили ходить в днс?
Отделение Bereke Bank
События приобретают интересный оборот. Запустил pod busybox в проблемном namespace и там все работает. Хотя /etc/resolv.conf ничем не отличается ни у busybox-а ни у подов, которые были созданы через deployment
 Валентин
dnsPolicy: Default
Default это обычно "мимо кубового днс". Ну если точнее - это резолв как у ноды, а в нодах resolv.conf обычно в кластерный днсине смотрит. Поставь ClusterFirst
Отделение Bereke Bank
Так а у деплоя днс политика какая?
посмотрел точнее. Что у busybox, что у нерабочих подов dnsPolicy: ClusterFirst
Отделение Bereke Bank
Логи coredns. Первые две записи из нерабочего пода. Вторые две из busybox
Отделение Bereke Bank
10.43.0.5:45473 - [22/Nov/2018:07:43:00 +0000] 28467 "A IN google.com.cluster.local. udp 42 false 512" NXDOMAIN qr,aa,rd,ra 135 0.000484789s
10.43.0.5:50519 - [22/Nov/2018:07:43:00 +0000] 34213 "A IN google.com.dev.cloud.aviata.team. udp 50 false 512" NOERROR qr,rd,ra 160 0.002323016s
10.41.0.8:37945 - [22/Nov/2018:07:43:34 +0000] 3 "A IN google.com. udp 28 false 512" NOERROR qr,rd,ra 54 0.000949371s
10.41.0.8:40912 - [22/Nov/2018:07:43:36 +0000] 3 "A IN google.com. udp 28 false 512" NOERROR qr,rd,ra 54 0.000140548s
Отделение Bereke Bank
Не пойму почему так если /etc/resolv.conf идентичен
Отделение Bereke Bank
busybox сразу выполняет запрос google.com. В то время как нерабочий под начинает использовать search-и. И доходя до dev.cloud.aviata.team - получает то что действитеьно есть в DNS-зоне *.dev.cloud.aviata.team IN A 167.99.47.75
С чем может быть связано такое разное поведение при идентичной dnsPolicy подов?
G72K
нашел в чем проблема .... я считаю, что это очень странное поведение
суть в следующем
если в чарт добавить конфиг, чтобы при развертывании создавались воьюмы автоматом ... то этот чарт не развернется, суть проблемы обсуждали выше
если вольюмы создать заранее, и только после этого развернуть чарт, но он успешно запускается
Охуеть "я вообще ничего не менял, только версию монги имаджа"
G72K
busybox сразу выполняет запрос google.com. В то время как нерабочий под начинает использовать search-и. И доходя до dev.cloud.aviata.team - получает то что действитеьно есть в DNS-зоне *.dev.cloud.aviata.team IN A 167.99.47.75
С чем может быть связано такое разное поведение при идентичной dnsPolicy подов?
В libc , бизибокс видимо не умеет в search. Кстати у coredns была опция делать делать этот перебор имен на стороне сервера, так клиенты более одинаково вести себя будут
 Etki
Отделение Bereke Bank
В libc , бизибокс видимо не умеет в search. Кстати у coredns была опция делать делать этот перебор имен на стороне сервера, так клиенты более одинаково вести себя будут
Я изменил в ConfigMap coredns вот это "proxy . /etc/resolv.conf" на это "proxy . 8.8.8.8". Все равно не понимаю откуда прилетает dev.cloud.aviata.team
Отделение Bereke Bank
В libc , бизибокс видимо не умеет в search. Кстати у coredns была опция делать делать этот перебор имен на стороне сервера, так клиенты более одинаково вести себя будут
кстати. После изменения ConfigMap coredns-а - сами поды же не надо рестартить?
G72K
Я изменил в ConfigMap coredns вот это "proxy . /etc/resolv.conf" на это "proxy . 8.8.8.8". Все равно не понимаю откуда прилетает dev.cloud.aviata.team
От клиента. У него searchdomains или как оно там в resolv.conf прописано, вот он и старается. Резолвите с точкой в конце если не хотите переборов имён: "google.com."
 Vadim
G72K
Это точка в конце кстати ломает современные девтулы/библиотеки , как минимум npm и скаловый http4s (остальных забыл, но постоянно натыкаюсь). Только на libcurl можно положиться
A
кстати. После изменения ConfigMap coredns-а - сами поды же не надо рестартить?
Автоматом рестартит
Отделение Bereke Bank
В libc , бизибокс видимо не умеет в search. Кстати у coredns была опция делать делать этот перебор имен на стороне сервера, так клиенты более одинаково вести себя будут
Я нашел это https://github.com/coredns/coredns/blob/master/plugin/kubernetes/README.md#autopath
Но не совсем понимаю в каком месте ConfigMap это вставлять
A
https://github.com/coreos/prometheus-operator/issues/1637#issuecomment-417417279 вот моя боль по grafana. Кто как решал это и решили ли вообще?
Отделение Bereke Bank
Сейчас ConfigMap следующий
Отделение Bereke Bank
apiVersion: v1
kind: ConfigMap
metadata:
name: coredns
namespace: kube-system
data:
Corefile: |
.:53 {
errors
health
kubernetes cluster.local in-addr.arpa ip6.arpa {
pods insecure
upstream
fallthrough in-addr.arpa ip6.arpa
}
prometheus :9153
proxy . /etc/resolv.conf
cache 30
loop
reload
loadbalance
}
Отделение Bereke Bank
Его сгенерил скрипт самого coredns из оф репы 😒
Отделение Bereke Bank
Куда тут воткнуть
cluster.local {
autopath @kubernetes
kubernetes {
pods verified
}
}
Lucky SB
https://github.com/coreos/prometheus-operator/issues/1637#issuecomment-417417279 вот моя боль по grafana. Кто как решал это и решили ли вообще?
Насколько я помню там дашборды в конфигмап хранятся, а не на постоянном томе
 Михаил
Colin Furze безумец, но инженер при этом хороший
мне кажется некоторые в этом чате им вдохновляются
Михаил
неужели у вас так мало регистраций?
 Andor
все кто использует кубеня?
Andor
oh wai~
Lucky SB
А почему вторник???
Lucky SB
28 ноября, давать, среда
Lucky SB
Проклятый т9
Terry
ии и все дела ;)
Vlad
 A
Насколько я помню там дашборды в конфигмап хранятся, а не на постоянном томе
Это да, но это же трындец как неудобно, как их менеджерить вообще? Изменения, сделанные в дашбордах в гуе, не попадают же в cm обратно, и добавление нового в cm так же не очень юзабельно...
Vitalik
Подскажите, как в Google Kubernetes Engine изолировать поды?
Vitalik
друг от друга.
Andor
зависит от требуемого уровня изоляции
Vitalik
самый сильный)
Andor
в разных провайдерах и разных регионах
Andor
и фаерволлами закрыть
Vitalik
интересуют подходы к решению этого вопроса. Может кто-то посоветует почитать.
 Stas
интересуют подходы к решению этого вопроса. Может кто-то посоветует почитать.
вы какой вопрос задаете такие ответы и получаете
Vitalik
вы какой вопрос задаете такие ответы и получаете
Ок. Ситуация такая, есть несколько подов. Хочу один из них изолировать по сети от остальных. Использую GKE.
Stas
Ок. Ситуация такая, есть несколько подов. Хочу один из них изолировать по сети от остальных. Использую GKE.
в GKE можно включить calico network policies
Stas
https://docs.projectcalico.org/v3.2/getting-started/kubernetes/tutorials/simple-policy
Stas
Это примеры как настроить, а чтобы включить в имеющемся кластере нужно две галки отметить: enable policies for master и for nodes
Vitalik
 Mikhail
 Mikhail
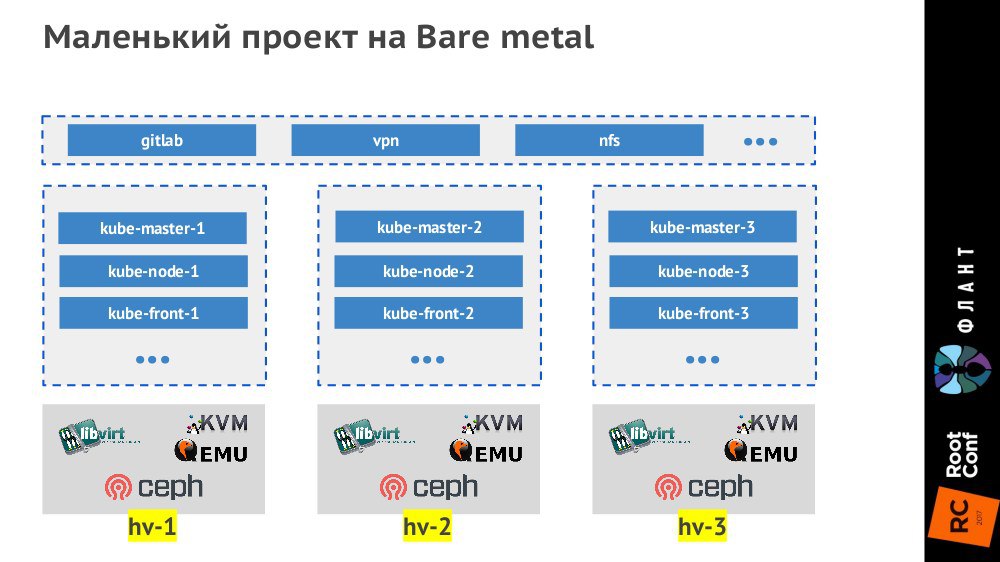
Такая система с ceph ок?
Отделение Bereke Bank
Что такое kube-front? 😕