 Vadim


apiVersion: v1
kind: Pod
metadata:
name: sa-frontend
spec:
containers:
- image: vadiminshakov/sentiment-analysis-frontend
name: sa-frontend
ports:
- containerPort: 80
imagePullSecrets:
- name: dockerhub
Vadim
индентация норм на самом деле, не обращайте внимания
 Kirill
а кто-нибудь практиковал выделение Ingress контроллера в отдельную ноду?
 Mr.
я
 Rainbow
а кто-нибудь практиковал выделение Ingress контроллера в отдельную ноду?
их пару обычно за L4
 Grisha
https://dev-ops-notes.ru/kubernetes/kubernetes-%D0%B8%D1%81%D0%BF%D0%BE%D0%BB%D1%8C%D0%B7%D0%BE%D0%B2%D0%B0%D0%BD%D0%B8%D0%B5-ingress/
Grisha
вот тут это и опывается
 Stanislav
Может тогда сразу metallb?
Rainbow
Эт мне? Я не настоящий devops, что первое попалось, то и работает, пока не любит голову)
Kirill
https://dev-ops-notes.ru/kubernetes/kubernetes-%D0%B8%D1%81%D0%BF%D0%BE%D0%BB%D1%8C%D0%B7%D0%BE%D0%B2%D0%B0%D0%BD%D0%B8%D0%B5-ingress/
спасибо, я ее читал, но не обратил внимание, что он использует DaemonSet. Я просто смотрю запись слёрма, а там все прям так просто. Я закордонил одну ноду без флага, и не могу понять что с ней, а оказывается все просто
 Отделение Bereke Bank
Warning Failed 27s (x3 over 75s) kubelet, wnr-rk Failed to pull image "vadiminshakov/sentiment-analysis-frontend": rpc error: code = Unknown desc = Error response from daemon: pull access denied for vadiminshakov/sentiment-analysis-frontend, repository does not exist or may require 'docker login'
а креды от registry в том же namespace где запускается под?
 G72K
Речь идёт не об одном поде, а о сете, так что если один под помрёт ничего не случится... И сервис в целом будет жить.
Если один под помрёт нештатно, то некоторое количество запросов будет неизбежно потеряно. Все что куб (или любая другая система) пытается сделать это минимизировать это количество
Vadim
а креды от registry в том же namespace где запускается под?
не понял. я когда secret создавал, namespace не указывал
 Kirill
не понял. я когда secret создавал, namespace не указывал
Посмотри в каком неймспейсе креды и под
Vadim
Посмотри в каком неймспейсе креды и под
kubectl get secrets
NAME TYPE DATA AGE
default-token-9kmzh kubernetes.io/service-account-token 3 21h
dockerhub kubernetes.io/dockerconfigjson 1 71m
Vadim
kubectl get pods
NAME READY STATUS RESTARTS AGE
sa-frontend 0/1 ImagePullBackOff 0 54m
Vadim
как здесь namespace посмотреть?
Kirill
по умолчанию такая команда покзывает default namespace
 Oleksii
ну или дефолтный неймспейс в .kube/config
Kirill
да
Vadim
kubectl get namespaces
NAME STATUS AGE
default Active 21h
kube-public Active 21h
kube-system Active 21h
Vadim
по умолчанию такая команда покзывает default namespace
подскажите, как ещё я могу что-то проверить?
Kirill
скажите у кого на нодах(мастер и воркерах) по 2 физических интерфейса ?
Vadim
Что именно?
у меня не пуллится образ в pod. мне посоветовали "Посмотри в каком неймспейсе креды и под". а я сижу и не знаю, куда смотреть
Oleksii
хм
Oleksii
describe pod?
Vadim
describe pod?
Normal BackOff 14m (x261 over 74m) kubelet, wnr-rk Back-off pulling image "vadiminshakov/sentiment-analysis-frontend"
Warning Failed 4m27s (x304 over 74m) kubelet, wnr-rk Error: ImagePullBackOff
Oleksii
в логах ноды что то есть?
Kirill
/var/log/messages
Oleksii
я бы не был так уверен
Oleksii
в зависимости от ОСи лог может быть в другом месте
 Lev
образ-то есть? docker pull на ноде работает?
Vadim
блин, а есть команда для логов ноды?
Kirill
никсовый дистр у тебя какой?
Vadim
образ есть в докерхабе, пулл работает
Vadim
ubuntu
Maxim
Можешь еще посмотреть не ошибся ли при создании секрета
kubectl get имя_секрета --output="jsonpath={.data.\.dockerconfigjson}" | base64 --decode
Vadim
Vadim
блин, чуваки, я просто сделал реп публичным(
Vadim
видимо, с приватными не так просто и я пока не умею
 Andrey
 A
Если один под помрёт нештатно, то некоторое количество запросов будет неизбежно потеряно. Все что куб (или любая другая система) пытается сделать это минимизировать это количество
Это уже вопросы грамотного построения всей архитектурной вертикали.
 Lucky SB
а в чем трамблема?
Grey
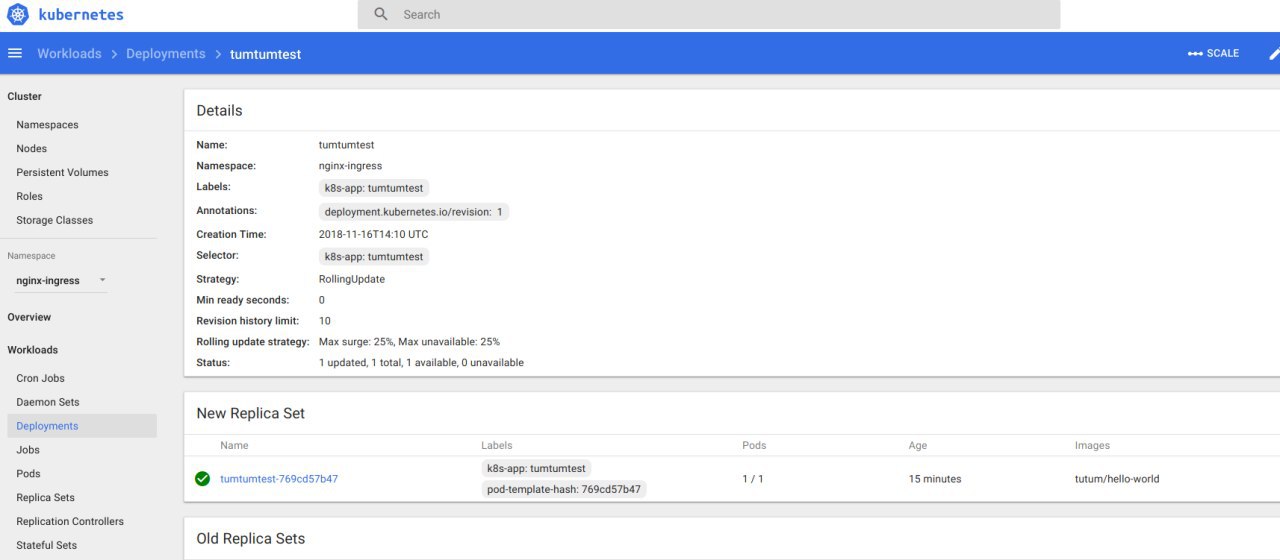
Ребят как можно деплить контейнер hello world из дашборта кубернетеса?
Grey
 Grey
я задеплил но на ружу я не вижу его
Kirill
а в чем трамблема?
как мне нужно чтобы порты сервисов были видны со второго интерфейса. один интерфейс типо сервисного, второй для клиентского трафика
Grey
кинул в личку
Семён
POD > Service > Ingress
Lucky SB
как мне нужно чтобы порты сервисов были видны со второго интерфейса. один интерфейс типо сервисного, второй для клиентского трафика
идея плохая. но тебе нужны service типа nodeport
Семён
apiVersion: v1
kind: Service
metadata:
name: flask-app
namespace: flask-app
labels:
app: flask-app
spec:
ports:
- port: 5000
protocol: TCP
selector:
app: flask-app
Kirill
идея плохая. но тебе нужны service типа nodeport
они у меня ноде порт, на однеом интерфейсе все видно
Kirill
а во второй офк не смотри
Kirill
ну плохая, не плохая, а безопасников не пробить :(
Lucky SB
оиш
Lucky SB
первый раз слышу, чтобы безопасники требовали иметь по реальнику на каждом из узлов кластера
Lucky SB
нормальные люди ingress controller запускают на специальных, выделенных узлах
Lucky SB
буквально часа два назад в чатике ссылки были
Kirill
у нас сверху еще балансировщик будет и CA GW
Lucky SB
ну нодепорт сервису все равно на какой адрес узла запрос пришел
Kirill
а вот видимо нет :)
Lucky SB
если помедитировать на правилами iptables - там увидишь, что чисто по dst-port цепочка
Kirill
вот буду медитировать
Lucky SB
ну манифест то покажи )
Kirill
да банально самый простой
Kirill
apiVersion: v1
kind: Service
metadata:
name: nginx-ingress
namespace: nginx-ingress
spec:
type: NodePort
ports:
- port: 80
targetPort: 80
protocol: TCP
name: http
- port: 443
targetPort: 443
protocol: TCP
name: https
selector:
app: nginx-ingress
Lucky SB
ну стандартная хрень от ингресс-контроллера nginx
Kirill
ну так вот на одном интерфейсе норм
Kirill
а на второй балалайка
Kirill
опа
Kirill
момент
Lucky SB
неужто ?
Kirill
не, пока не заработало
Lucky SB
)
Kirill
ща до сетевиков докапаюсь))