Коллеги, добрый день! Какой сетевой бекенд сейчас самый безглючный?
--network=host
 Andor


 Артем
ребята всем привет! кто готовился к сертификации по кубику? есть проверенный рецепт быстрого получения? 🙂
Andor
что ещё за сертификация?
 Artem
https://www.cncf.io/certification/cka/ ?
Артем
да
она
Artem
Вроде на хабре была подробная статья от фланта
Alexander N.
коллеги, кто-нибудь https://github.com/kubernetes-incubator/descheduler использует?
 Vadim
Alexander N.
мы используем
и как оно? равномернее нагрузку в итоге получается распределять по нодам?
Vadim
и как оно? равномернее нагрузку в итоге получается распределять по нодам?
работает. Мы его юзаем в сумме с автоскейлером, для новых CI ных тасок
Alexander N.
работает. Мы его юзаем в сумме с автоскейлером, для новых CI ных тасок
какие-то подводные камни были при использовании?
Vadim
какие-то подводные камни были при использовании?
особо не заметил, в основном вопросы были к автоскейлеру
 Andrey
ребята всем привет! кто готовился к сертификации по кубику? есть проверенный рецепт быстрого получения? 🙂
У меня есть. Никаких секретов нет, спрашивают по тому, что написано в гайдах по подготовке. Если работаешь с кубом 24/7, то всё очень просто.
Andrey
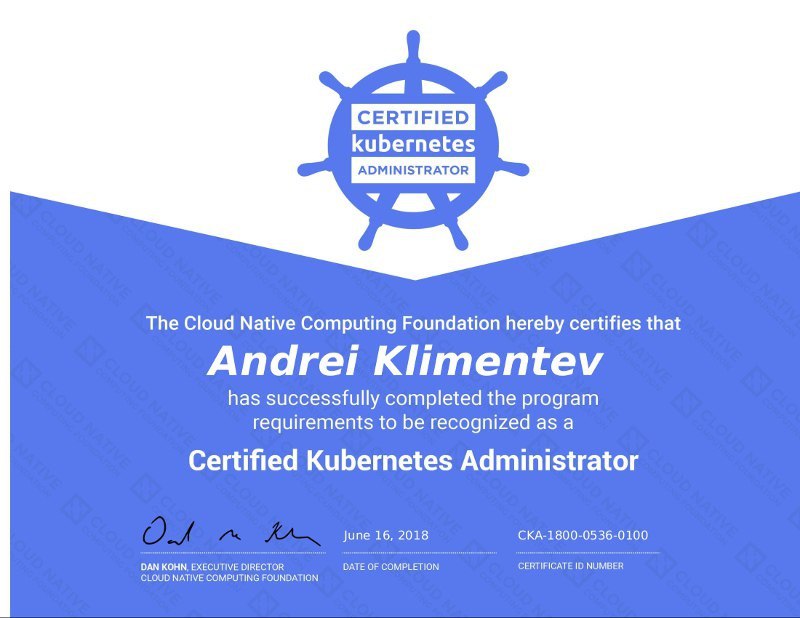
 Rainbow
А кто-то смотрит на эти сертификаты? O_o
 Oleksii
Andrey
Нет, работодатель оплатил.
Oleksii
 Oleksii
неплохо
Oleksii
смысл работодателю
Svyatoslav
А кто-то смотрит на эти сертификаты? O_o
да, когда работаешь в интеграторе - то есть требования в контракте с заказчиком сертифицированный специалист по таким-то продуктам и это может повысить цену контракта
 Ievgen
У меня есть. Никаких секретов нет, спрашивают по тому, что написано в гайдах по подготовке. Если работаешь с кубом 24/7, то всё очень просто.
Киньте ссылку на гайды по подготовке, пожалуйста #lazytelegram
Svyatoslav
особенно в госухе
Svyatoslav
Andrey
У нас статейка есть про это:
Andrey
https://habr.com/company/flant/blog/425683/
Svyatoslav
https://habr.com/company/flant/blog/425683/
интересно будет почитать, а через кого сдавали?
Andrey
Через cncf? Не понял >через кого.
 Sergey
через linux foundation
там 300$ экзамены
 Vladimir
Господа, а никто не сталкивался с такой фигней, когда ингрес контроллер, поднятый на aws ec2 отдает 400 Bad Request??
 Stanislav
ssl-авторизацию включил чтоль?
Stanislav
тады стоит смотреть логи ингресса
 Andrey
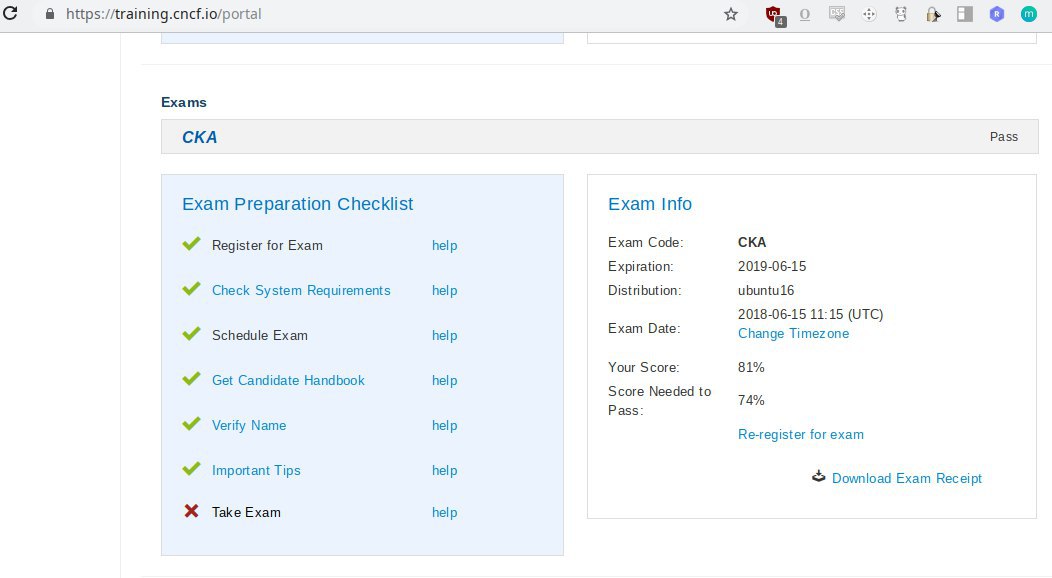
Вот здесь кнопку нажал "Register for Exam". И всё.
Svyatoslav
про такой ресурс не знал
Vladimir
там пусто, только инфа о переконфигурировании
Stanislav
nginx?
Andrey
Только жалко, что разбора ошибок нет. Вот и гадаю, где мог 7% потерять (12% я потерял на длинном и последнем задании, которое просто не успел в 4 часа).
 Andrey
Antlar
в l2 или bgp? какую версию metallb?
l2, косяк в том, что он не хочет прописывать два ипа в externalips ингресс контроллера
Antlar
хз что для этого сделать надо
Antlar
сейчас есть нода, у которой два интерфейса. Один в инет смотрит, второй внутрь
Antlar
металлб вешает внутренний айпишник на екстернал ип ингресс контроллера и все
 Aleksey
День. как так то в gke нету kind: group для rolebinding ?
Andrey
а должно быть?
Vadim
должно, по крайней мере в ClusterRoleBinding
roleRef:
kind: ClusterRole
name: foo
subjects:
- kind: Group
name: system:bar
Vadim
https://kubernetes.io/docs/reference/access-authn-authz/rbac/#role-binding-examples
Aleksey
должен быть. но его нету
Aleksey
или есть но не понятно как юзать
Aleksey
да блин.
 1010101
Только жалко, что разбора ошибок нет. Вот и гадаю, где мог 7% потерять (12% я потерял на длинном и последнем задании, которое просто не успел в 4 часа).
А что из себя задания представляют? можешь кратко описать?
Aleksey
вот тут чувак рассказывал. github . com/jcbsmpsn/gke-rbac-walkthrough/issues/4
но тоде тишина как и в других ссылках которые я не могу так же приложить
Andrey
должен быть. но его нету
поток сознания какой-то. есть в gke возможность прибить роль к группе.
Andrey
$ kubectl --context=scalio create -f -
kind: RoleBinding
apiVersion: rbac.authorization.k8s.io/v1
metadata:
name: test
subjects:
- kind: Group
name: test
roleRef:
kind: Role
name: test
apiGroup: rbac.authorization.k8s.io
rolebinding.rbac.authorization.k8s.io/test created
Aleksey
поток сознания какой-то. есть в gke возможность прибить роль к группе.
название группы откуда взялось ?
Aleksey
и как добавить пользователя в эту группу
Andrey
вот с этого и надо было начинать
Andrey
https://stackoverflow.com/questions/44763590/create-user-group-using-rbac-api
Andrey
гуглится за минуту
Andrey
зачем лезть с такими элементарными вопросами в чат?
Aleksey
обратие внимание что там речь идет про кубер а не gke
Vadim
Andrey
А что из себя задания представляют? можешь кратко описать?
Дают удалённый доступ к виртуалке, задания практические, нужно сделать вещи, что-то вытащить и положить в файлы на удалённом хосте, починить control plane, хитро сломанный и т.д.
Andrey
чего проверить? Я тебе output дал с gke
Aleksey
With GKE, you have no access to modify the API server outside of the cluster creation options. So you won't be able to configure this using the fully managed GKE product.
Aleksey
а в предложенном варианте вами указаны ключи апи сервера. и предлагается на сколько я понимаю внешнее управление юзерами
Aleksey
быть может я что то упускаю и вопрос правда простой ?
Andrey
мне кажется, тебе сначала надо определиться с целеполаганием. Чего ты хочешь добиться от GKE?
Aleksey
я хочу rolebinding для группы. группы хочу в iam или еще гдето без внешнего управления.
мы с вами на ты не переходили.
 Михаил
Aleksey
дак в хистори уже потерты мои ссылки. но толку от них. везде вопросы и ни одного ответа
Vadim
быть может я что то упускаю и вопрос правда простой ?
тебе не надо модифицировать API сервер, тебе надо создавать нужные объекты
Aleksey
Вадим, какие ?