 11.11.22


так все ок?
 George
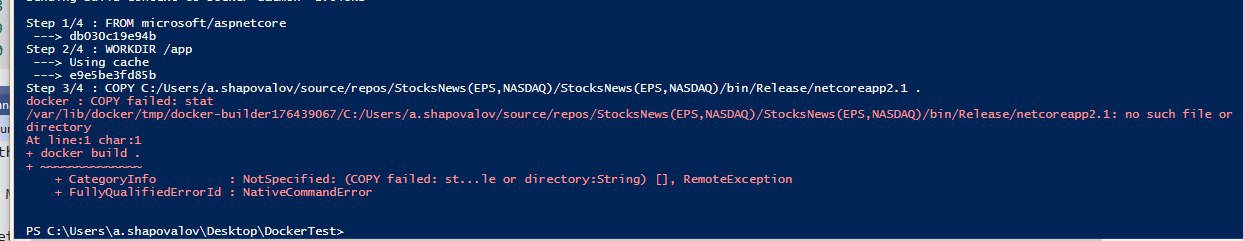
ну, и в принципе - в COPY можно использовать не абсолютный путь СЛЕВА, а относительный (от контекста)
George
да
11.11.22
тут так легче будт. ибо прийдется прыгать по деррикториям
11.11.22
Не знаешь, эта либа для .Core подойдет?
11.11.22
та же ошибка
George
не знаю
11.11.22
 George
я под линуксом у меня все ок
George
11.11.22
11.11.22
docker : pull access denied for microsoftaspnetcore, repository does not exist or may require 'docker login'
11.11.22
фк.
11.11.22
Это норма?
George
он на докерхабе?
George
точно имя образа правильно написано?
11.11.22
я гита прал ссылку..
11.11.22
https://habr.com/ru/post/353238/
11.11.22
отбой
 Denis
Подскажите есть ли что-нибудь типа гитхаба но для докер образов бесплатными приватными репами ?
 Sergey
George
Только туда фактически наверняка влезет больше. Смотря как считать. Слои же между образами могут быть общие
Sergey
я думаю гитлаб не будет считать слоями
Sergey
а просто сумму имеджей возьмет)
George
У него слои между репами не шарятся, так что у них нет резона нагибать юзера
Sergey
У него слои между репами не шарятся, так что у них нет резона нагибать юзера
юзеру давать себя нагибать чтоли)
Sergey
😄
 Vyacheslav
Всем привет!
Такая задача встала - нужно запустить Х контейнеров, но с разными настройками.
Самое простое - передавать значение env через систему оркестрации, но если у нас 2..5 контейнеров, мы не может назначить каждому контейнеру свой env.
Можно объединить контейнеры в сервис, создав 2-5 сервисов, (балансировка на них не требуется), но тогда сервисов будет очень много, что снижает управляемость всей инфраструктурой.
Но вопрос все тот же - как раздать контейнерам разные настройки?
 Григорий
передавать через докер ран -е ?
Григорий
или в композе environment разный писать для каждого
George
Вариантов принципиальных два
George
Либо каждый инстанс мы запускаем своим способом - сюда дублирование записей и прописывание для каждого инстанса своего env
George
ЛИБО!
George
Нам нужно сделать инстансы идентичными + внешнее хранилище (зукипер, етсд, консул). Которое сможет каждому раздать некий уникальный айди
George
А далее по этому айди вытянуть из того же kv (etcd, zookeeper, consul) настройки
George
Т.е. кратко. Либо сервис не знает о существовании других инстансов (кейс 1), либо знает, но нужно тогда реализовывать доп логику (кейс 2)
Vyacheslav
А далее по этому айди вытянуть из того же kv (etcd, zookeeper, consul) настройки
тоже думал по поводу внешнего хранения, но тогда нужен еще +1 сервис, точка отказа и все такое. Да и логику нужно описывать...
Vyacheslav
в иделе контейнеры должны запускаться с env1, env2, env3
Vyacheslav
или в композе environment разный писать для каждого
это было бы идеально :)
но в композ в рамках сервиса можно только одну переменную для всего сервиса
ну то есть нельзя в один сервис затолкать два контейнера с разными env
Anonymous
FROM 1
FROM 2
тоисть возьму 2 образа на алпине вайлдфлай и нджинкс и получу 2 етих образа в одном моем
Игорь
Привет, ребята. Может кто-нибудь объяснить простым языком что такое thin pool в докер? Прочитал пару статей и ответы в stack overflow, но ничего не понял. Спасибо.
George
Привет, ребята. Может кто-нибудь объяснить простым языком что такое thin pool в докер? Прочитал пару статей и ответы в stack overflow, но ничего не понял. Спасибо.
выделение стореджа по мере необходимости
George
в отличие от "thick pool", когда ты должен сам зааллоцировать все пространство, которое может быть использовано
 Twilight
типо как и диски в vmware?
Twilight
тонкие/толстые
George
ну +/-
Alexander
Гайс
Alexander
Как раздать статику через NGINX с одного контейнера на другой при использовании HTTPS?
Иными словами, как правильно проксировать?
 Дмитрий
Alexander
С 443 на 80?)
Alexander
Сейчас опишу кейс
Alexander
Есть, назовем его, мастер NGINX, в котором SSL-сертификаты и конфиг для апстрима сервака. Нужно поднять два контейнера с Vue, которые будут раздавать статику и при этом использовать эти же сертификаты (wildcard)
Alexander
Всё это на одной ноде
Дмитрий
Думаю, это нужно к сисадминам
Дмитрий
А не в докер
Alexander
Не все сисадмины про Docker знают)
Alexander
Потому сюда и написал, собственно
Alexander
Я просто думал, что это вполне себе типовая штука
Дмитрий
Есть подозрение что проблемы с зашифрованным трафиком будут
Alexander
Просто делать апстрим с 443 на 80, чтобы статику раздать - жесть ведь
Alexander
Но, с другой стороны, всё это будет в локальной сети происходить, а клиенту приходить зашифрованный трафик. Но это по логике
 Дмитрий
Доброго дня! Есть несколько проектов в гитлабе. Они собираются и выкатываются в ранчер. (с этим я более менее разобрался). По внутреним айпи я до проектов могу достучаться. Встал вопрос вывода в мир всего этого добра. Хочется сделать следующее:
dev.project1.domain.com
stage.project1.domain.com
и в таком роде.
Собственно что лучше использовать для этого? поставить перед ранчером nginx и там проксировать трафик? или в самом ранчере есть какие инструменты? Подскажите куда посмотреть, что почитать. Спасибо
Artur
Доброго дня! Есть несколько проектов в гитлабе. Они собираются и выкатываются в ранчер. (с этим я более менее разобрался). По внутреним айпи я до проектов могу достучаться. Встал вопрос вывода в мир всего этого добра. Хочется сделать следующее:
dev.project1.domain.com
stage.project1.domain.com
и в таком роде.
Собственно что лучше использовать для этого? поставить перед ранчером nginx и там проксировать трафик? или в самом ранчере есть какие инструменты? Подскажите куда посмотреть, что почитать. Спасибо
ранчер же из коробки дружит с ингресом в виде нджинкса, не ?
George
ранчер же из коробки дружит с ингресом в виде нджинкса, не ?
Если он на кубе, ога, и ингресс настроен
Artur
Доброго дня! Есть несколько проектов в гитлабе. Они собираются и выкатываются в ранчер. (с этим я более менее разобрался). По внутреним айпи я до проектов могу достучаться. Встал вопрос вывода в мир всего этого добра. Хочется сделать следующее:
dev.project1.domain.com
stage.project1.domain.com
и в таком роде.
Собственно что лучше использовать для этого? поставить перед ранчером nginx и там проксировать трафик? или в самом ранчере есть какие инструменты? Подскажите куда посмотреть, что почитать. Спасибо
думаю тебе сюда
https://kubernetes.github.io/ingress-nginx/user-guide/basic-usage/
Дмитрий
ранчер же из коробки дружит с ингресом в виде нджинкса, не ?
Я видел там load balancer и перенаправления трафика. Но это я смотрел для проекта. А мне в общем. Ща ссыль спс посмотрю
George
УУУ. Беги оттуда. Это тот который не на кубернетесе, да ?
 O
ребят, есть тут кто-нибудь кто юзал Харбор, а точнее репликацию хелм чартов в нем?
George
Первое - да, второе (репликацию) - нет ☺️