 Anonymous


неужели все отдают управление iptables на откуп докеру ?
Anonymous
неужели все отдают управление iptables на откуп докеру ?
если есть что почитать как это все сделать руками - буду благодарен. У меня на федоре 30 после установки докера вообще ни один порт снаружи недоступен, хз
Anonymous
ну у меня обратная пробелма мне надо трафик выпустить из контейнера, это прекрасно работает если {
"iptables":true
}
Anonymous
но я не хочу быть героем новостей, где очередная база стоит Ж наружу
Владислав
но я не хочу быть героем новостей, где очередная база стоит Ж наружу
Та же самая проблема, так и не нашел нормального способа связать docker и firewalld.
Anonymous
есть у меня рабочий код для iptables - но у нас его типа не используют, надо обязательно firewalld
Владислав
Для iptables и у меня есть, но имхо, интеграция с firewalld была бы куда удобнее, чтоб с trusted zone и вот это все
Anonymous
да зону можно и свою создать, ладно пойду на обед, приду попробую этот код адаптировать если взлетит отпишу https://forums.docker.com/t/docker-firewall-rules-how-to-change-or-disable/30398/2
Andrei
При билде получаю ошибку наличия места
Error response from daemon: Error processing tar file(exit status 1): mkdir /node_modules/resolve-path/node_modules/http-errors: no space left on device
в df в корне , на какео место докер ругаеться?
Pan
df с машины, где делался билд, в студию.
 Ilya
Гайс, есть вопрос по постгресу в докере, может кто знает
Есть дамп бд, обычный .sql файл с набором команд
Если запускаю в локальной бд через sql -U <user> -d <database> -a -f ./dump.sql, то все ок, дамп накатывается, все содержимое на месте
Если делаю то же самое в докере через инструкцию ADD dump.sql /docker-entrypoint-initdb.d/, то схема создается, а вот содержимое почему-то нет, таблицы, вьюхи не показываются в схеме
Что я упускаю из вида?
Ильдар
если есть что почитать как это все сделать руками - буду благодарен. У меня на федоре 30 после установки докера вообще ни один порт снаружи недоступен, хз
https://unrouted.io/2017/08/15/docker-firewall/
Ильдар
если есть что почитать как это все сделать руками - буду благодарен. У меня на федоре 30 после установки докера вообще ни один порт снаружи недоступен, хз
https://docs.docker.com/network/iptables/
Anonymous
последня ссылка в обще мимо
Anonymous
там про iptables, там то как раз все понятно как сделать
Anonymous
первая тоже самое
Pan
Гайс, есть вопрос по постгресу в докере, может кто знает
Есть дамп бд, обычный .sql файл с набором команд
Если запускаю в локальной бд через sql -U <user> -d <database> -a -f ./dump.sql, то все ок, дамп накатывается, все содержимое на месте
Если делаю то же самое в докере через инструкцию ADD dump.sql /docker-entrypoint-initdb.d/, то схема создается, а вот содержимое почему-то нет, таблицы, вьюхи не показываются в схеме
Что я упускаю из вида?
А если сделать:
ADD dump.sql .
RUN psql -U <user> -d <database> -a -f ./dump.sql
Anonymous
есть обсуждение по теме firewalld но без каких то решений, особено порадовал последнеий комент https://github.com/firewalld/firewalld/issues/461
Ilya
А если сделать:
ADD dump.sql .
RUN psql -U <user> -d <database> -a -f ./dump.sql
Я читал, что вроде для этого pg должен сначала подняться, а на момент сборки контейнера от еще ясен красен не поднят
Ilya
А эту директорию специально добавили в каком-то релизе, чтобы pg все sql файлы выполнил, когда поднимется
Pan
Я читал, что вроде для этого pg должен сначала подняться, а на момент сборки контейнера от еще ясен красен не поднят
Согласен, провтыкал этот момент.
Ilya
Тут основная проблема, что я не понимаю, дело в докере или в pg, ни тот ни другой я не знаю достаточно хорошо
 Denis
Всем привет! Кто-то использует teampass в докере? Есть проблема в плане запуска этого севриса
Ильдар
какие проблемы? у них офф. образ есть же https://hub.docker.com/r/teampass/teampass/
Denis
какие проблемы? у них офф. образ есть же https://hub.docker.com/r/teampass/teampass/
Запускаю image который ты указал с тегом latest.
Прокидываю volume: - /var/www/html/:/var/www/html
В итоге когда иду на веб морду, получаю 403 Forbidden от nginx.
Вроде с правами все нормально.
Anonymous
https://docs.docker.com/network/iptables/
в общем как обходной маневр использовать network_mode: host не красиво, но относительно без гемморойно работать с firewalld
Andrei
df с машины, где делался билд, в студию.
df -h
Filesystem Size Used Avail Use% Mounted on
udev 3.9G 0 3.9G 0% /dev
tmpfs 798M 5.3M 793M 1% /run
/dev/vda1 99G 69G 27G 73% /
tmpfs 3.9G 0 3.9G 0% /dev/shm
tmpfs 5.0M 0 5.0M 0% /run/lock
tmpfs 3.9G 0 3.9G 0% /sys/fs/cgroup
tmpfs 798M 0 798M 0% /run/user/1000
NM
 Андрей
Привет, ребят, подскажите, как преобразоавать p12 сертификат в публичный x509 и приватный pem?
Пробовал
openssl pkcs12 -in test-partner.p12 -nocerts -out privateKey.pem
openssl pkcs12 -in test-partner.p12 -clcerts -nokeys -out publicCert.pem
выходит какая то дичь
NM
Привет, ребят, подскажите, как преобразоавать p12 сертификат в публичный x509 и приватный pem?
Пробовал
openssl pkcs12 -in test-partner.p12 -nocerts -out privateKey.pem
openssl pkcs12 -in test-partner.p12 -clcerts -nokeys -out publicCert.pem
выходит какая то дичь
Погоди - ты сначале сделай экпорт приватного а из него публичный 😉
NM
openssl pkcs12 -in test-partner.p12 -clcerts -nokeys | openssl x509 -pubkey -noout | ssh-keygen -f /dev/stdin -i -m PKCS8
Андрей
Погоди - ты сначале сделай экпорт приватного а из него публичный 😉
Спасибо. p12 -> pem -> x509 ? Июзать pem и x509?
Даже если так, дело в том, что у меня получается первой командой файлик со страшными крякозябрами. Как то коллега шарил через виндоус диспейчер. Теперь я ограничен терминалом. Искал утилиту для убунты, не нашел
NM
x509 мне ближе - классика еще из 90-хх 😉 а тебе как нравится
George
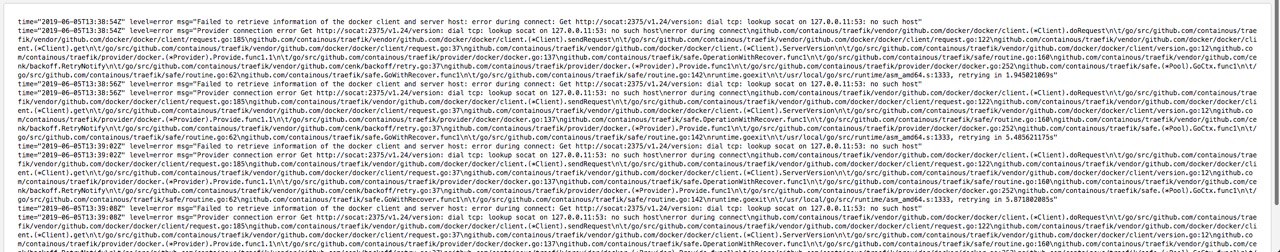
 Анатолий
привет, вопрос:
на маке работает php-fpm на 9000 порту и portainer на нём же
nginx проксирует на 9000 порт домен lala.ru, по ip:9000 открывается ui portainer
ОС: macosx
lsof -i:9000 -- https://pastebin.com/TXkHVFh8
как так? разве не должен быть конфликт? несколько апп на одном порту
NM
docker inspect покажи
 Aleksandr
 Kirill
всем привет) а не подскажите, как мне бы извернуться?
развернул апликейшн с веб-мордой в докере на локалке, адрес у этой прелести 172.*, а доступ получить даже с локалки не могу. как бы его превратить в 192.*, например?)
Kirill
внутри контейнеров убунта
 George
всем привет) а не подскажите, как мне бы извернуться?
развернул апликейшн с веб-мордой в докере на локалке, адрес у этой прелести 172.*, а доступ получить даже с локалки не могу. как бы его превратить в 192.*, например?)
Адрес где ? Обычно достаточно приклад на 0.0.0.0 перевесить
Kirill
внутри контейра 172.*
Kirill
а как приклад перевесить? nginx конфиг?
CHIP
80:80
CHIP
Например
Kirill
 George
Но там есть нюанс, что если ты сделаешь втупую через апстримы, то если приложуха не поднялась => нет днс => nginx не стартанет
George
Expose игнорируется в 90% случаях
Kirill
на самом деле, всё просто - есть сервис, который разворачивает мониторинги, но работает только под линукс. собственно его я решил запилить в контейнер, мониторит он удаленный хост, а рузельтаты мониторинга глянуть не могу
Kirill
либо какую-то морду ставить на него и внутри смотреть, но не знаю такие извращения можно говорить?
CHIP
на самом деле, всё просто - есть сервис, который разворачивает мониторинги, но работает только под линукс. собственно его я решил запилить в контейнер, мониторит он удаленный хост, а рузельтаты мониторинга глянуть не могу
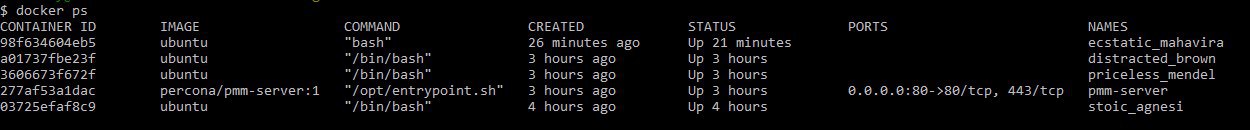
Судя по скрину то ты можешь обратится в браузере на http://127.0.0.1 если не работает то покажи докерфайл хотябы
Kirill
такс, вынужден отчалить - пока успел глянуть, что 127.0.0.1 не пашет. а докер файл где искать?
George
Kirill
а куда ж копать?)
Kirill
хитрые гуру всегда отвечают туманно)
 Andrey
хитрые гуру всегда отвечают туманно)
Вообще странно, а курл что говорит если из нутри контейнера?
Kirill
да, видит тот хост который монитрю
Kirill
оттуда коннект уже настроил
Kirill
а вот посмотреть что там - ума не приложу)
Andrey
Curl tvoiserver
Kirill
извне в контейнер - нет
Andrey
Это чудеса, не бывает такого. А курлом на локалхос
Kirill
признаюсь, торопился мог по невнимательности не то курлить
Kirill
курл чтобы в контейнер кинуть какой хост надо скормить?
George
У тебя с хоста доступен только nginx. Норм практика прописать в нем виртсерверы, чтобы каждый указывал в свой контейнер. Вирт сервер можно задать (фактически это дополнительный хидер хттп) в запросе курлом.
George
Либо - добавляешь в /etc/hosts алиасы, которые ты сделал в nginx, и указываешь их на 127.0.0.1
Kirill
примерно понял, спасибо за наводку и помощь
Kirill
скоро испытаю