Привет всем, подскажите, есть сервисы в docker-compose - php, mysql, nginx, соответственно висит несколько разных доменов с сайтами и все замечательно, кроме одног, почта не уходит через функцию mail(), пытался прикрутить ssmtp и разные конфиги, в nginx делал
fastcgi_param PHP_VALUE "sendmail_path=/usr/sbin/ssmtp -t -C /etc/ssmtp/ssmtp-mydomain.conf";
но эта фигня никак не хочет адекватно работать, кто с таким сталкивался? представим, что есть несколько разных доменов и виртуальных хостов соответственно, как почту отправлять с них по функции mail()? postfix прикручивать?
так отправляй по смтп протоколу
 George

 George
нужен смтп клиент. зачем постфикс, зачем вся эта дичь?
 Попов
так отправляй по смтп протоколу
ну так я и хочу по smtp отправлять, в качестве релея что юзать то? ssmtp - откразывается адекватно работать с TLS, а postfix если настраивать для разных доменов как?
George
https://stackoverflow.com/a/14456761/698689
George
зачем тебе релей?
George
я не пойму
George
" ssmtp - откразывается адекватно работать с TLS " - ????
Попов
есть 10-ть разных доменов, соответственно 10-ть виртуальных хостов, надо с кажого скриптами отправлять почту, чтобы каждый отправлял от имени своего домена
George
есть 10-ть разных доменов, соответственно 10-ть виртуальных хостов, надо с кажого скриптами отправлять почту, чтобы каждый отправлял от имени своего домена
Эм. Т.е. у тебя нет централизованной почты, через которую ты отправляешь ?
George
А такой - типа веб хостинг в докерах. Кхм
George
Ну, тогда реально решение постфикс на хосте. И слать удаленно смтп через него
George
Т.е. в этом кейсе локальный вызов ,mail () как не работал, так и не будет работать
Попов
у меня есть почтовик, но как то не хочется в PHP скриптах прописывать логины и пассы до него, а как то упростить задачу
Попов
тоесть я могу для каждого домена создать почту на центральном почтовике, но как их связать, чтобы через PHP один домен отправлял от себя и другой от себя отправлял функцией mail без замороча
George
Без заморочек - нет
George
Наверное, можно как-то пошарить каталоги с очередью почтовика. Но это не будет секурно и точно не проще, чем переделать на смтп
Попов
решение одно я нашел, в NGINX каждому домену добавить fastcgi_param PHP_VALUE "sendmail_path=/usr/sbin/ssmtp -t -C /etc/ssmtp/ssmtp-mydomain.conf";
George
Внедрив докер ты получил ситуацию, что у тебя как будто не один сервер, a N
Попов
но ssmtp отказывается у меня напрочь работать с TLS
Попов
получилось сделать, ослабив секурность и по 25 порту слать
Попов
587 SMTP over TLS - хер, не хочет
George
Не будут ли стучать в 25й снаружи ?
George
587 SMTP over TLS - хер, не хочет
Ну, варианты с сертификатом и пр. - смотрел ? Там все совпадает ?
George
Чего в логах прсификска ?
George
Но это не специфично для докера, опять же
Попов
Ну, варианты с сертификатом и пр. - смотрел ? Там все совпадает ?
да уже неделю, все варианты и весь гугл перечитал блин
Попов
осталось постфик попробовать, но я тогда не пойму как его к разным доменам в виртуал-хостах привязать
Попов
с ним не особо знаком
Michael
Добрый день. Не подскажете ли лучший способ мониторить сетевой трафик с контейнера? Перед тем как начать копать я вдруг решил спросить вот у умных людей
Попов
Но это не специфично для докера, опять же
т.е. по сути нужен релей почтовый, с авторизацией и SSL, еще как вариант есть exim с hubbed_hosts просто хз, думал малоли - задача вроде стандартная. Аля своеобразный хостинг в докере - грубо говоря конечно.
George
Добрый день. Не подскажете ли лучший способ мониторить сетевой трафик с контейнера? Перед тем как начать копать я вдруг решил спросить вот у умных людей
Что именно ? Netdata недостаточно чисто тх/рх смотреть ?
Michael
Что именно ? Netdata недостаточно чисто тх/рх смотреть ?
Ну у меня есть контейнер, на котором крутится nodejs веб-приложением. Мне бы как-нибудь иметь возможность смотреть все-все запросы с этого В-П наружу. Достаточно ли мне для этого Netdata? Не знаю, я этот ваш докер изучаю где-то полчаса уже. Может быть и достаточно. Сейчас проверю. Я только хотел для начала спросить какой-нибудь общепринятый способ, чтобы не копать лишний раз туда, куда мне копать не нужно
George
Ну у меня есть контейнер, на котором крутится nodejs веб-приложением. Мне бы как-нибудь иметь возможность смотреть все-все запросы с этого В-П наружу. Достаточно ли мне для этого Netdata? Не знаю, я этот ваш докер изучаю где-то полчаса уже. Может быть и достаточно. Сейчас проверю. Я только хотел для начала спросить какой-нибудь общепринятый способ, чтобы не копать лишний раз туда, куда мне копать не нужно
Поставь впереди traefik и через него проксируй запросы
George
Это решает проблему регистрации входящих сообщений твоему сервису. Можешь вплоть до form data логировать
George
Насчёт наружу - сложнее, но можно сделать аналогично. Либо рядом подниманшь кластер эластиксерч и внутри своего приложения просто печатаешь туда логи.
George
Как бы подход определяется наличием исходников, возможностью их доработки, доп мощностями и требованиями
Michael
Понятно, что я объяснял задачу очень непонятно. Покопаю в сторону traefik, если будет всё совсем плохо, вернусь. Спасибо.
Michael
А не. traefik очень не подходит. Мне как раз нужно наоборот, с контейнера в интернет. Но как я понял, это утыкается в то самое веб-приложение, которое крутится в контейнере. Спасибо
George
ты можешь весь трафик приложения наружу зарулить файрволлом. А потом парсить и отправлять в нужный дестинейшен, но это, конечно, более сложная задача, чем анализировать входящие запросы
 LEXASOFT
Привет всем, подскажите, есть сервисы в docker-compose - php, mysql, nginx, соответственно висит несколько разных доменов с сайтами и все замечательно, кроме одног, почта не уходит через функцию mail(), пытался прикрутить ssmtp и разные конфиги, в nginx делал
fastcgi_param PHP_VALUE "sendmail_path=/usr/sbin/ssmtp -t -C /etc/ssmtp/ssmtp-mydomain.conf";
но эта фигня никак не хочет адекватно работать, кто с таким сталкивался? представим, что есть несколько разных доменов и виртуальных хостов соответственно, как почту отправлять с них по функции mail()? postfix прикручивать?
https://stackoverflow.com/questions/47247952/send-email-on-testing-docker-container-with-php-and-sendmail
Попов
https://stackoverflow.com/questions/47247952/send-email-on-testing-docker-container-with-php-and-sendmail
уже сделал мультиюзер через msmtp
Попов
https://stackoverflow.com/questions/47247952/send-email-on-testing-docker-container-with-php-and-sendmail
Я делал так уже, не хочет у меня ssmtp отправлять почту через мой TLS, неделю с ним парился хз почему.
Попов
https://stackoverflow.com/questions/47247952/send-email-on-testing-docker-container-with-php-and-sendmail
через msmtp все заработало с TLS
 Dima
Ребят возник тут вопрос, очень дурацкий но для меня интересный, кто нибудь делал игровой сервак внутри докера? Или просто мб кто поднимал ручками?
George
 kietsbe
пытался майнкрафт-сервер сделать
kietsbe
но чет не задалось
Dima
Я тож думаю попробовать с майном, но хз. Вроде сервак есть, думаю попытка не пытка
Dima
😂
Anonymous
Доброе утро, реквистирую действительно годную книгу по Docker
 Sergey
Доброе утро, реквистирую действительно годную книгу по Docker
книги не нужны есть официальная документация
Anonymous
в доке отрывки, в книге кейсы и примеры
Anonymous
ну мид левел можно по книге апнуть, а детали уже в доке?)
Sergey
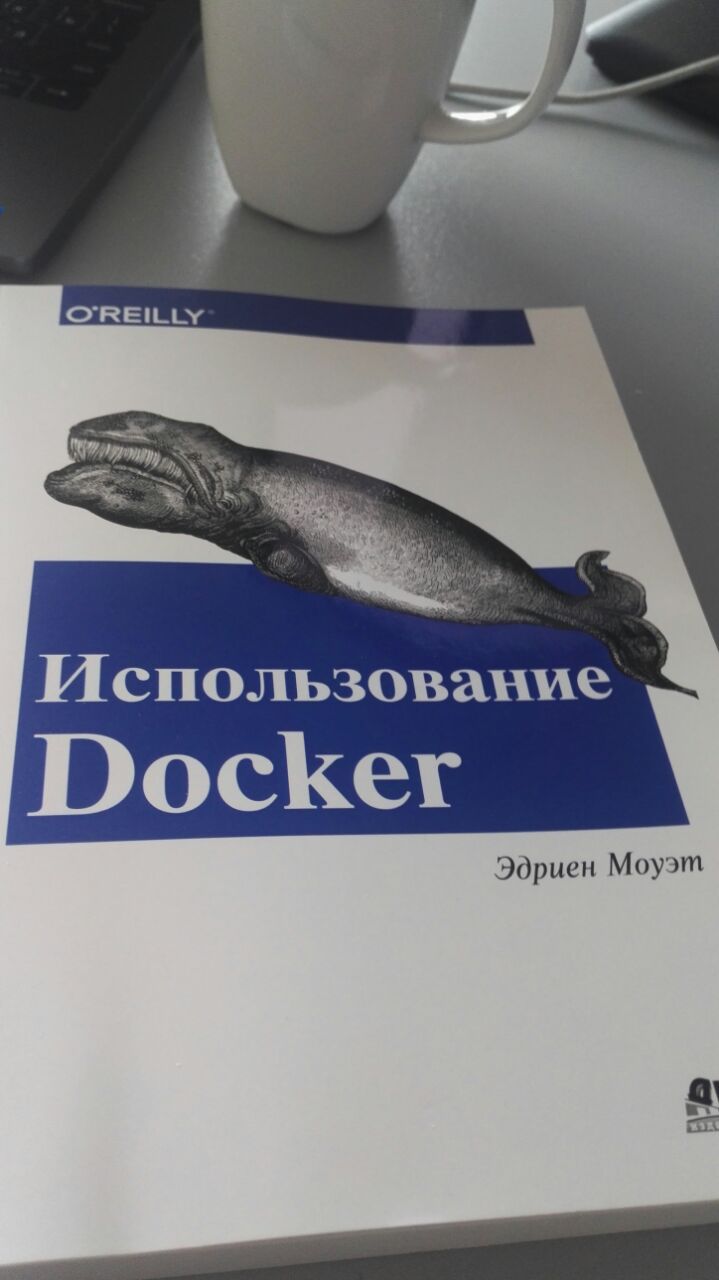
Docker Deep Dive
Nigel Poulton
2018-02-11
Anonymous
х2 спасибо)
 Anton
Изучаем Docker, часть 6: работа с данными
https://habr.com/ru/company/ruvds/blog/441574/
Anton
@cybervgb
Anton
6 статей
 Andrey
 Andrey
Для начала
Andrey
Конечно она как подставка работает, но как справочник нормально. Вообще документация оф. Нормальная у них
Andrey
Ребят возник тут вопрос, очень дурацкий но для меня интересный, кто нибудь делал игровой сервак внутри докера? Или просто мб кто поднимал ручками?
поищи на докерхабе по названию нужной тебе игры. Я пробовал quake, minecraft, dontstarve - всё без проблем. Основные вопросы не на уровне докера возникают, а из-за самой игры - конфигурация, лицензия, как логи в stdout перенаправить, где данные сохранять, как доступ защищать и тд.
 Никита
 Дмитрий
 magnoom
Andrey
о, там столько опечаток, очень полезно для начинающих чтобы разобраться
Я же написал,что дока понятная, но почитать стоит. Если не тупенький разберешься.
Andrey
о, там столько опечаток, очень полезно для начинающих чтобы разобраться
Дай пример опечатки. Я её не читал от корки до корки. Чисто как справочник.
magnoom
сейчас найду
magnoom
господа, добрый вечер. читаю using docker, там встретился такой пример:
docker run -d -p 2379:2379 -p 2380:2380 -p 4001:4001 \
--name etcd quay.io/coreos/etcd:v2.2.5 \
-name etcd-1 -initial-advertise-peer-urls http://${HOSTA}:2380 \
-listen-peer-urls http://0.0.0.0:2380 \
-listen-client-urls http://0.0.0.0:2379,http://0.0.0.0:4001 \
-advertise-client-urls http://${HOSTA}:2379 \
-initial-cluster-token etcd-cluster-1 \
-initial-cluster \
etcd-1=http://${HOSTA}:2380,etcd-2=http://${HOSTB}:2380 \
-initial-cluster-state new
правильно ли я понимаю, что часть которая начинается с
-name etcd-1 -initial-advertise-peer-urls http://${HOSTA}:2380......
передает параметры в контейнер, и если это так - как такой способ называется?
magnoom
 magnoom
ну и к слову, работает только с etcd 2.2.5
magnoom
ну вот, как пример, в этом чате и жаловался
magnoom
полвечера это etcd 2.2.5 точно сожрало, о чем нигде указано не было