Привет
http://neprivet.ru/
 George

 George
аааа
George
мать перемать
George
возьми от конфлюента компоуз целиком
 Fidelina
 George
Fidelina
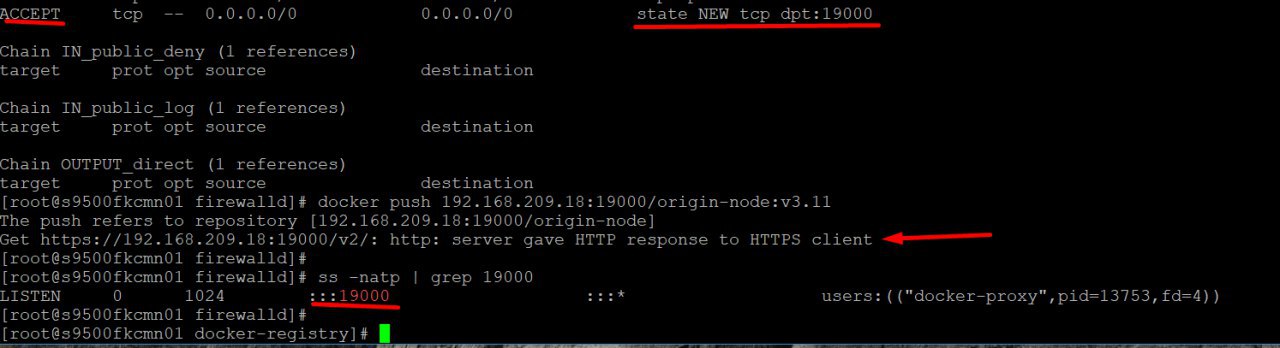
но по Ip он не доступен, в то время как по локальному адресу отвечает норм
George
но по Ip он не доступен, в то время как по локальному адресу отвечает норм
https://docs.docker.com/registry/insecure/
George
https://github.com/confluentinc/kafka-workshop/blob/master/docker-compose.yml
George
берешь и тупо вырезаешь то, что не нужно
Fidelina
есть идеи, что может быть?
George
у тебя регистри отвечает по хттп
George
клиент коннектится по хттпс
George
тебе в настройках докер демона надо указать, что в этот регистри ходить по хттп. ссылка выше
 GDI
Всем привет! Тут вопрос наверное не совсем про докер, но может кто подскажет)
Я же в докерскую сеть могу любое приложение прокинуть? Например БД на хосте.
George
да
GDI
Просто вписать нужную сеть и все?
George
по крайней мере если речь про udp/tcp
George
ну, вообще бд на хосте прокидывать не надо. пускай приложухи из докера по айпи хоста на нее ходят
GDI
ну, вообще бд на хосте прокидывать не надо. пускай приложухи из докера по айпи хоста на нее ходят
Солидарен, но у нас обдолбыши и наркоманское восприятие мира, так необходимо)) Спасибо большое за помощь)
Fidelina
может нужно клиента подкрутить?
George
нет
George
у тебя там айпи должен быть
George
либо пуллить-пушить по fqdn
Fidelina

 Sokolov
может нужно клиента подкрутить?
если проблемы с клиентом, прочитайте книгу о лиентоориентированности, как выстраивать отношения.
Nikita
Всем доброго здоровья, коллеги! Изучаю Docker. Возможно вопрос уже был и я повторю кого-то:
Какая из практик лучше: БД на хосте или в контейнере?
Как штатными средствами, без доп образов, обеспечить работу 1 контейнера с pgsql и множества сервисов в других контейнерах?
Спасибо.
 Sergey
Всем доброго здоровья, коллеги! Изучаю Docker. Возможно вопрос уже был и я повторю кого-то:
Какая из практик лучше: БД на хосте или в контейнере?
Как штатными средствами, без доп образов, обеспечить работу 1 контейнера с pgsql и множества сервисов в других контейнерах?
Спасибо.
базы в докере
хост базы рекоммендуемы при хайлоаде
в остальном случае можно юзать в докере
Евгений
Foundations of Modern Networking
George
"Какая из практик лучше: БД на хосте или в контейнере? "
без разницы
George
точнее не так - зависит от слишком большого количества факторов
George
"Как штатными средствами, без доп образов, обеспечить работу 1 контейнера с pgsql и множества сервисов в других контейнерах?"
ЭЭЭ?
Sergey
"Как штатными средствами, без доп образов, обеспечить работу 1 контейнера с pgsql и множества сервисов в других контейнерах?"
ЭЭЭ?
докер сеть между имеджами он спрашивает
George
между имиджами? ололо?
Nikita
Nikita
Я не нашёл как сделать разные базы в 1 контейнере для разных сервисов
Nikita
Есть файл docker-compose, где прописан nginx, как реверс прокси, gitlab, nextcloud и pgsql.
Хочу чтобы pgsql работал для обоих сервисов, в настройках gitlab.rb встроенный pgsql отключил
George
ну, сделай. проблем-то
George
только базы нужно создать
George
"Я не нашёл как сделать разные базы в 1 контейнере для разных сервисов"
первую создаешь - через ENV переменные.
Вторую и последующую - через скрипт sql, который положишь внутрь контейнера в определенное место. Либо руками сходить psql под рутовыми правами и все сгенерировать
Nikita
то-есть сразу в секции environment:
POSTGRES_HOST: db
POSTGRES_USER:
POSTGRES_PASSWORD:
POSTGRES_DB:
нет возможности прописать всех юзеров и POSTGRES_DB ?
George
нет. и более того - это не нужно и вредно
George
https://hub.docker.com/_/postgres
George
раздел про Initialization scripts
 A1EF
О, казначейство! Знакомый домен:)
 d
0. винда и версии докера - проверить на нормальной ОС
1. приложение вообще не принимает запросы на 3000 порту - exec в контейнер, nc -z -v localhost 3000
2. приложение принимает запросы на 3000 порту, но только по localhost - в настройках приложения привязать его на 0.0.0.0
Помог второй пукнт. Поменял слушанье localhost на 0.0.0.0 . Можешь пояснить почему помогает?
George
потому что 127.0.0.1 = этот самый контейнер
George
а 0.0.0.0 - позволят залезать в сервис со всех контейнеров и всех компьютеров, которым он доступен
George
взаимодействие же по сети!
 Александр
А как посмотреть владельцев директории в контейнере?
George
А как посмотреть владельцев директории в контейнере?
зачем? docker exec blablabla ls -la <директория>
Igor
Какие есть способы копировать из докера, если юзать его для компиляции
Igor
Помимо маунта файловой системы
Igor
Из докер контейнера*
Ильдар
docker cp
Igor
Ну в данном случае докер собирается из докер файлика, компилит и выходит
George
либо можно запаковать в тар, а потом через стдин
Igor
Не скопируешь
George
компилит на какой стадии?
Ильдар
значит из образа. docker create; docker cp
George
на стадии docker build?
Igor
Да, на билде
Ильдар
docker build; docker create; docker cp; docker rm
 Andrey
Доброго дня. У меня возник, вероятно, популярный вопрос о том, как биндить контейнеры на интерфейс конктретной сети, а не на 0.0.0.0.
Есть какие-то рекомендации по этому поводу.
Чтобы было лучше понятно что я ищу изначально задача стоит - не светить открытыми портами контейнров в сеть.
George
вариантов два
1. пячить правила файрволла
2. биндить на внешний адрес. Скажем, у тебя есть
eth0 -A.A.A.A
eth1 -B.B.B.B
тогда запускаешь docker run blablabla -p A.A.A.A:port1:port2 blablabla
George
а вообще докер это не сесурити от слова совсем
George
и в обычном кейсе у тебя есть провайдер, который дает VPC с правилами доступа на уровне инфры
Andrey
вот давайте про вариант номер - ну пропатчу я правила, рестартану докер. и, насколько я понимаю, надо заново правила забивать? докер их ресетнет?
George
можно отобрать у докера права на правила айпитейлс и делать ВСЕ руками
George
но это боль
George
"докер их ресетнет?"
смотря какие
Andrey
да. это вариант я оставил на самый край