 inqfen


А вот это я кстати давно видел
inqfen
Там папочка с кодом версию пхп в названии имела
inqfen
Типа app-5.3
inqfen
app-5.4
inqfen
А на них уже симлинк был
inqfen
При смене версии кода симлинк менялся
inqfen
Во как
 Y4n
Использование docker п Э. Моуэт
Что скажите по этой книге?
inqfen
Ни одной нормальной книги не видел
inqfen
Вода и капитанство
Ильдар
Советы https://dev.to/azure/improve-your-dockerfile-best-practices-5ll 💩💩
не понял, где ты увидел squash. зато есть 🤦♂️
> EXPOSE is what you use to open up ports on the container
 George
книги устаревают на момент публикации
George
а когда их переводят - они устаревают дважды
Ильдар
2k19, а мы ещё экспоузим порты
George
не понял, где ты увидел squash. зато есть 🤦♂️
> EXPOSE is what you use to open up ports on the container
поэтому я нарисовал смайлик с говнецом
Ильдар
а в целом хорошая капитанская статья. неплохо бы конечно уравновесить восторги от того, что образ ноды с alpine занимает в 10 раз меньше места не битой ссылкой, а нормальным перечислением минусов alpine. но и так сойдёт
Ильдар
перевести что ли серию, вывалить в хабру и срубить лёгких плюсцов 🤔
Ильдар
https://dev.to/azure/docker---from-the-beginning-part-i-28c6
George
эльпайн - не тру. дистролесс - тру, ну, вы же знаете
 Dmitry
Привет. Как определить значение environment variables во время сборки dockerfile из docker-compose.yml?
George
передать как args?
George
http://lmgtfy.com/?q=docker-compose+build+args
George
и да, и нет. Другого способа передать во время сборки что-либо внутрь докера нет
Dmitry
и да, и нет. Другого способа передать во время сборки что-либо внутрь докера нет
Меня интересует не Docker, а environment variables внутри контейнера.
George
коллега, вы даже вопрос не можете сформулировать
George
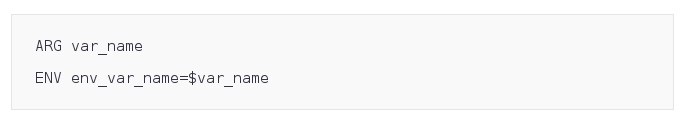
документация по ARG vs ENV есть на сайте докера
Dmitry
 Dmitry
Я встретил такое решение, но может есть более изящный способ?
George
нет. Более изящного нет, к сожалению
Anonymous
Привет
Anonymous
А почему сразу два чата по докеру в телеге?
Anonymous
Причём оба большие
Anonymous
Ладно, тупой был вопрос.
Кто может подсказать почему локалхост не открывает nginx сервер в докере?
George
Ладно, тупой был вопрос.
Кто может подсказать почему локалхост не открывает nginx сервер в докере?
щито? прошу прощения. Не ясно. Что значит локалхост? Что такое нгинкс в докере? Вин или линукс?
 Никита
Ладно, тупой был вопрос.
Кто может подсказать почему локалхост не открывает nginx сервер в докере?
а порт пробросил? а curl на локалхост из контейнера что говорит?
Ильдар
Я встретил такое решение, но может есть более изящный способ?
https://vsupalov.com/docker-arg-env-variable-guide/
S
Привет, при билде докера получаю такую ошибку
ERROR: Get https://registry-1.docker.io/v2/: net/http: request canceled while waiting for connection (Client.Timeout exceeded while awaiting headers)
 Sergey
 Ismoil
https://stackoverflow.com/questions/23111631/cannot-download-docker-images-behind-a-proxy
Anonymous
Доброго дня! Кто-то занимался обеспечением безопасности хостового сервера с докером?
George
Доброго дня! Кто-то занимался обеспечением безопасности хостового сервера с докером?
конкретнее вопрос плз
George
есть проблемы - если много пользователей на сервере и всем нужен докер, то Вы приплыли, т.к. любой юзер сможет скомпрометировать систему
George
если докер никому не давать ) то ок
Anonymous
есть проблемы - если много пользователей на сервере и всем нужен докер, то Вы приплыли, т.к. любой юзер сможет скомпрометировать систему
а можно подробнее? если будет рут только на докер, то смогут ли скомпроментировать хостовый сервер?
George
смогут =) но по другим моментам
George
смотрите. Кратко. Если у пользователя есть докер, то он делает docker run -it -v /etc/passwd:/rootfs/passwd alpine /bin/sh и может творить беспредел
George
можно добавить пользаков в группу docker, но см. пункт выше
Anonymous
George
в самом докере ограничений нет. Либо все, либо ничего.
George
В теории - админ либо нарезает сам контейнеры и потом дает пользователь доступ через sudoers только на отдельные контейнеры
George
либо нужен промежуточный слой. Какой-нибудь GUI а-ля portainer. Но у них у всех безопасность зачаточная
George
проще сразу на кубик - там RBAC и все дела
George
что еще могу вспомнить. SELinux может отчасти помочь... в теории.
Anonymous
В теории - админ либо нарезает сам контейнеры и потом дает пользователь доступ через sudoers только на отдельные контейнеры
то есть в теории админ цода, который ставит докер, должен раздавать доступ админам группы эксплуатации?
George
и, да, можно запустить несколько докер демонов на одном сервере... но такое себе удовольствие
George
George
у вас ДРУГОЙ уровень абстракции
George
условно - вы даете доступ на отдельные ВМ отдельным группам юзеров и они могут на них делать все что угодно
George
либо вам нужна платформа типа PaaS а-ля Heroku
George
где пользователи ничего не видят, кроме "своих" контейнеров, но при этом для них все вычислительные ресурсы не видны иначе как просто сколько-то цпу, сколько-то рам
Anonymous
либо вам нужна платформа типа PaaS а-ля Heroku
это самая параноидальная система? поясню: я админ безопасности, и в моей организации безопасность, ЦОД и эксплуатация дерутся за докер
George
задача какая?
George
что за проекты?
George
кубернетес?
George
обеспечить безопасность хостовых серверов, разделить права в контейнерах
слишком общая. Что за нагрузка в докерах?
George
можно ли разделить виртуалки или баре метал сервера по группам пользователей?
George
ну, в принципе, можете написать обертку на пайтон - которая будет лежать в /usr/local/bin. Защищена от изменения пользователя и представлять собой такую оболочку для запуска команд в "своих" контейнерах. Делов - на неделю с отладкой. Мы такое писали, когда в хостинге работали и нужно было разграничить два уровня сотрудников тех пода
George
админов и инженеров
George
у админов - полный рут, у инженеров - подмножество команд (но с учетом того, что систему нельзя обмануть дописав к команде "; blablabla" или "&& blablabla", чтобы blabla выполнилось)
George
просто поймите такую вещь - у вас помимо докера есть еще куча ресурсов, которые как бы общие.
George
Ну айпишники те же