 Anton


https://m.habr.com/ru/post/449742/
 Anonymous
Нудное без просматриваемой структуры чтиво. Осталось ощущение, что просто взяли и вывалили в одно все что было
Anonymous
всем снова здрасьте!
Anonymous
Взлом инфраструктуры Docker Hub привёл к утечке 190 тысяч учётных записей https://opennet.ru/50584/
 simplemice.eth
во всем тырнете уже
Anonymous
Я письмо не получал, видимо меня не задело
Anonymous
и вот тут могу сказать одно: спасибо мейнтейнерам центоси. там селинукс не даёт этому говнищу лезть куда не надо)
lm
 Anonymous
1.13-centos. Спасибо, что живой.
Anonymous
У них нет статистики, чьи учетные записи/контейнеры так сказать уже affected?
 Я и твой кот
Интереснее было бы знать, что те образы, которые я использую, уже были перепроверены и пересобраны.
Я и твой кот
Кто-то может просто пересобрать без перепроверки.
 Sergey
Dockehub хакнули. По их словам у 5% пользователей утекли логины с hashed passwords, GitHub и bitbucket токены и всякое разное. Проверьтесь . https://news.ycombinator.com/item?id=19763413
 George
Это подделка под докерхаб ?
George
Хохлы чертовы
 Traffic
хохлы докернулись на отличненько и сломали докерхаб. все сходится.
 Vadim
 George
О, Господи
George
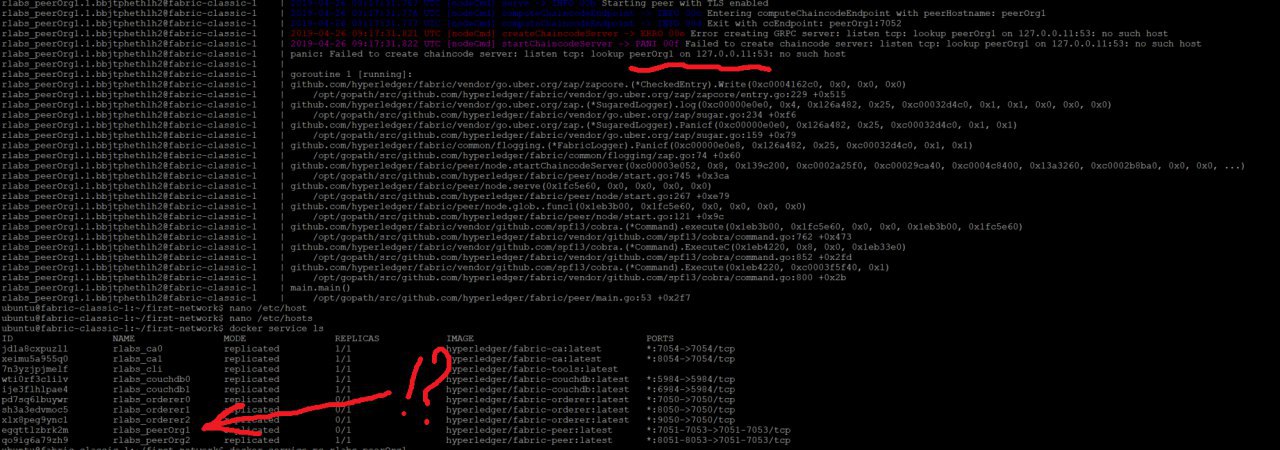
Фабрик в сворме
George
Не рекомендую так делать
lm
у меня в compose файле указано что-то типа
image: 'private.url:5000/project_website:b8'но оно не скачивается смо из приватного registry при docker stack deploy ...
стак висит и не запускается пока не сделаешь руками что-то типа
docker pull private.url:5000/project_website:b8
компос сам пытаться скачивать не должен? как это лучше организовать?
George
Там своих загонов у фабрика хватает
George
Но это, опять же, могут быть сварм загоны
Vadim
Не рекомендую так делать
иначе как прокинуть сеть на разные машины, либо сворм, либо кубик, либо через маппинг портов
George
иначе как прокинуть сеть на разные машины, либо сворм, либо кубик, либо через маппинг портов
Мы через маппинг портов.
George
Но для разработки рекомендую вагрант
George
А далее потихоньку на куб переведёшь
Anonymous
да
Vadim
А далее потихоньку на куб переведёшь
сворм проще, потому на нем. результат тот же - оверлейная сеть, базовая репликация
George
сворм проще, потому на нем. результат тот же - оверлейная сеть, базовая репликация
Внезапно - куб проще
George
Для разработчика
Vadim
а с портами ты не сможешь подключить участника без белых ip
George
Я не говорю про чувака, который это будет поддерживать
George
Поверь - с кубом будет проще. Как только речь зайдет про сертификаты и прочее, то без истио уже будет поганенько
 Andor
сворм проще, потому на нем. результат тот же - оверлейная сеть, базовая репликация
Но ведь в кубе оверлейную сеть только маргиналы делают
 Andrey
Как запустить Докер в Докере?
Andor
Берёшь докер в правую руку
Берёшь докер в левую руку
Запускаешь докер в докере
Докер докер докер докер
 Anton
сначала запустить в докере вагрант, а потом в том вагранте — докер
Anonymous
Мы все в матрице, которая в докере
Andor
Ну я и говорю, что если очень хотеть, то можно, но это уже давно не мейнстрим
 LEXASOFT
https://hub.docker.com/_/docker
LEXASOFT
Все просто
LEXASOFT
docker run docker
 🤔
docker run docker run docker run docker ...
Nikolay
Подскажите. Что происходит ,икогла яинабираю команду docker run. Никак не могу осознать. Путаюсь когда можно написать docker run -it , а когда это бессмысленно. Расскажите плиз, что происходит, чтобы понять суть
 Dan
Подскажите. Что происходит ,икогла яинабираю команду docker run. Никак не могу осознать. Путаюсь когда можно написать docker run -it , а когда это бессмысленно. Расскажите плиз, что происходит, чтобы понять суть
Ответ на твой вопрос содержится в официальной документации по докеру.
Anton
Подскажите. Что происходит ,икогла яинабираю команду docker run. Никак не могу осознать. Путаюсь когда можно написать docker run -it , а когда это бессмысленно. Расскажите плиз, что происходит, чтобы понять суть
-it — когда хочешь взаимодействовать с вводом/выводом энтрипойнта контейнера
smile
https://news.ycombinator.com/item?id=19763413
Nikolay
Вот я написал docker run и указал образ. Что происходит ?
Anton
происходит создание контейнера и запуск энтрипойнта если указан
Nikolay
А контейнер физически это что ? Это процесс ?
🤔
физически - процесс
(сломал моцг)
Anton
не совсем, процесс, это ваш энтрипойнт. Контейнер определяет cgroup и сетевой namespace
Anton
и монтирует файловую стстему
Nikolay
Т.е когда я создал контейнер, то создался cgroup ?
 Andrey K.
Всем привет, прошу подсказки.
Стоит задача настроить CI/CD, в рамках которого код с гитхаба собирается в докере, далее отправляется на aws ec2 , где собирается через codebuild.
Никак не могу выстроить общую последовательность действий.
Нашел руководство на Хабре, из которого узнал, как через докер и aws beanstalk выложить свое приложение на aws
Нашел видео инструкцию по увязке гитхаб репозитория и aws codePipeline.
Также увидел на aws в сервисе codebuild возможность увязки с репозиторием на гитхаб.
Если я правильно понял, то codebuild это один из этапов , codePipeline.
Короче , никак не складывается общая картинка.
Может, есть какой-то туториал, который я не смог найти?
Ильдар
Перепись шутников.
Nikolay
https://pastebin.com/w2H5cP68
Круто. Спасибо большое. Повторил такое же. Отлично добавляет понимания.
.
Nikolay
А какой процесс потом запустится и будет работать в этом cgroup ?
George
А какой процесс потом запустится и будет работать в этом cgroup ?
Который внутри докер энтрипойнт и все дочерние
George
Очевидно