 Y4n


в ЕНВ прописываю 1 из баз...
- MYSQL_DATABASE=kannel_db
может вообще не нужно?
 Dmitry
В идеале - на каждый сервис - отдельный докер файл и отдельный образ
Как будет лучше расположить эти файлы в рамках одного проекта? Другими словами, как организовать структуру?
 George
Как будет лучше расположить эти файлы в рамках одного проекта? Другими словами, как организовать структуру?
Каждый контейнер - отдельный каталог
George
Вариантов много. Зависит от того, есть ли общие файлы между разными образами
Dmitry
Вариантов много. Зависит от того, есть ли общие файлы между разными образами
Сейчас у меня простое веб-приложение на flask. Для его работы нужен сервис uwsgi, выделить для него отдельную директорию или разместить в корне два dockerfile?
 Oleh
Привет. Кто-то пользовался Dusk/Selenium c Laravel/PHP для тестов?
George
Selenium т.е.?
Oleh
ага
Anonymous
Сейчас у меня простое веб-приложение на flask. Для его работы нужен сервис uwsgi, выделить для него отдельную директорию или разместить в корне два dockerfile?
Два, энджинкс с проксипасс на сокет uwsgi и контейнер приложения
Делаешь им volumes с сокетом
 Владимир
Ребята, есть вообще смысл в контейнере избегать root-прав и сделать, для nginx например, пользователя www-data и из-под него всё запускать?
 Andor
нет
George
и да, и нет
George
если поедешь - в опеншифт - однозначно, да.
если форсишь безопасность - однозначно, да
George
в остальных случаях - можно не париться
 Sergey
если тебе насрать - пиши как хочешь
Sergey
если на прод - однозначно, да
Владимир
Так законы и пишутся в Госдуме)
 Yury
А какой профит от не-рута?
Sergey
секурити
Yury
Можно ссылку или в кратце описать? Не могу понять в чем там дело
Sergey
Можно ссылку или в кратце описать? Не могу понять в чем там дело
ты эникеям тоже права владельца домена выдаешь? вот тут такое же
Sergey
http://amp.gs/RFWZ
Yury
Спасибо
 Pavel
всем привет. подскажите, мне нужно иметь OpenSSL на сервере. веб-сервер крутится на имейдже nginx:alpine, в котором с некоторых пор отсутствует данный пакет. задача усложнена тем, что на сервере контейнеры запускаются не компоузом, а через ansible.
у меня сейчас главный вопрос, каким путем стоит пойти? пытаться ансиблом затащить OpenSSL внутрь скачанного имейджа (что мне кажется не совсем верным)? или все же запускать отдельный контейнер с OpenSSL и коннектить его с nginx?
Anonymous
всем привет. подскажите, мне нужно иметь OpenSSL на сервере. веб-сервер крутится на имейдже nginx:alpine, в котором с некоторых пор отсутствует данный пакет. задача усложнена тем, что на сервере контейнеры запускаются не компоузом, а через ansible.
у меня сейчас главный вопрос, каким путем стоит пойти? пытаться ансиблом затащить OpenSSL внутрь скачанного имейджа (что мне кажется не совсем верным)? или все же запускать отдельный контейнер с OpenSSL и коннектить его с nginx?
Я бы сделал свой образ и его использовал. А-ля
FROM nginx:alpine
RUN apk update --no-cache && apk add openssl
Pavel
а можно ли обойтись без докерфайла при билде имейджа ансиблом? т.е. как-то передать на уровне плейбука вот это все?
Anonymous
а можно ли обойтись без докерфайла при билде имейджа ансиблом? т.е. как-то передать на уровне плейбука вот это все?
что значит 'при билде' ансиблом?
Pavel
у меня контейнеры на хосте качаются и стартуют плейбуками ансибл
Pavel
docker_image мне скачает образ, он же может и сбилдить
Anonymous
Так тебе и не надо постоянно билдить. Ты один раз сбилдил руками имедж, вроде того, что выше скинул. И залил в свой registry (или на dockerhub). И при деплое через модуль docker_container ты в качестве image указываешь свой образ, в котором уже есть openssl
 Anatoly
не пойму как так, с хоста *docker pull registry/image:tag* - работает а из docker-compose.yml *image: 'registry/image:tag'* - при stack deploy образ не качает
Anatoly
есть какой то отдельный конфиг сворма для registry ?
Anatoly
could not be accessed on a registry to record
George
нет, не видел
George
может днс не резолвит?
Anatoly
как так если при docker pull резолвит ?
Anatoly
правда через прокси настраивал
George
вероятно у тебя прокси не для докер демона
George
хотя хз
Anatoly
команда docker pull не принадлежит докер демону?
George
мне казалось, что это клиент
Anatoly
в /etc/systemd/system/docker.service.d есть http-proxy.conf
Anatoly
c enviroment
George
демон - это dockerd
George
да, в environment, верно
Anatoly
то есть для сварма это окружение не передается =
George
а у тебя сварм на одной ноде?
Anatoly
2
George
на обеих окружение настроил?
George
ну, мало ли
Anatoly
:)
Anatoly
да и докер пул на обеих работает
 Stanislav
Добрый день! Ребят, как мне сетку настроить чтоб из контейнера исходщие запросы шли не по докер сетке а входящие по ней?
только играть iptables?
George
@evildevme не понимаю - зачем вам такое надо?
Stanislav
nodejs и изоморфное приложение
George
изоморфное - неясно. Это тут при чем
George
технически - зачем?
Stanislav
в целом меня устроила бы и только внешняя сеть
George
запустите контейнер в network host mode. Делов-то
Stanislav
Потому как запрос может выполнять и с сервера, и с клиента
George
я пока не понимаю проблемы
Stanislav
запустите контейнер в network host mode. Делов-то
но я тогда не смогу пропустить траф через nginx
Stanislav
который в соседнем контейнере
Stanislav
а как? на сетку сервера?
George
да, proxy_pass в nginx на внешний_айпи_сервера:порт_ноды
Stanislav
хм, попробую, спасибо
 Eugene
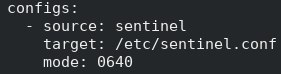
привет, подскажите, пожалуйста, как в compose сделать так, чтобы из секции configs файлик в контейнере можно было редактировать? файл маунтится как tmps с ro, глаза об мануал уже стёр
George
не понимаю
George
пример компоуза, подробное описание, что нужно
Eugene
 Eugene
 Eugene
редис хочет файл редактировать
George
добавь rw в компоузе
George
делов-то
George
и права поставь 777
Eugene
и права поставь 777
толку нет, файловая система монтируется только для чтения, на скрине выделил
George
у тебя расширенный синтаксис байнд маунта
George
source - это вольюм?