 George


Ну, тогда пиши баш скрипт чтобы по одному контейнеры обновлять
 Nazar
version: '3.4'
services:
busy:
image: acme/busyapp:1.2.3
stop_grace_period: 30s
deploy:
replicas: 3
update_config:
delay: 1h
parallelism: 1
failure_action: rollback
Nazar
афигеть
Nazar
походу это уже всё есть в 3.4
 Anonymous
магия! благодарю
только трабла, в том что второй сервис, которому поставил порт "8081:8081" redmine-connector остался недостпуным
dial tcp 127.0.0.1:8081: connect: connection refused at function IndexRedmine
Nazar
а
Nazar
это для сварма)
Nazar
о курво
Nazar
ещё есть docker-compose scale
Nazar
полетело
Nazar
 Stanislav
ребят всем привет, кто разворачивал mongodb, есть возможность в конфиге включить аутентификацию что бы в дальнейшем через docker-compose можно было запускать?
George
э.... не понял вопроса. Ну, можно вроде как
George
да и вообще монга вроде норм аргументы через коммандную строку принимает
 Antonio
Есть docker с nginx и несколько виртуальных хостов. Полез настроить на одном из них ssl. В результате при попытке зайти на хост браузер "вечно ждет ответа". Убрал SSL, взял конфиг с соседнего хоста - не попмогает. После нескольких таких запросов к хосту, аналогично начинают вести себя и другие.
в растерянности. Один хост работает нормально. А все остальные (как указывающие на отдельные директории, так и на рабочий) - зависают на выполнении PHP. HTML отдается нормально. Если зайти в соседний контейнер и по сети запросить - тоже нормально отрабатывает
Stanislav
да и вообще монга вроде норм аргументы через коммандную строку принимает
сори докер знаю 15 минут, но спасибо буду разбираться)
 Anton
https://github.com/anchore/anchore-engine
Obtain the results of the vulnerability scan on an image:
anchore-cli image vuln docker.io/library/debian:latest os
интересная штука
George
отличная штука, я бы сказал
 Игорь
Подскажите, откуда появляются контенеры вроде:
◉ affectionate_bartik 5b5fbe153e5d - - - - -
◉ condescending_cartwright 8f2425fb7802 - - - - -
◉ festive_morse 05309dc52929 - - - - -
◉ gifted_burnell 79fedbc9500f - - - - -
◉ goofy_lichterman c37f994fc537 - - - - -
◉ infallible_mestorf d35c7516ba26
Alexey
запуск docker run без имени контейнера
Ильдар
запуск docker run без --rm :)
Ильдар
 Sergey
а лимитировать незя по ресам просядем
Sergey
уж лучше докер на виртуалках
 Andor
Можно докер в lxc
Andrey Smirnov / 𝓪𝓵𝓵𝓽𝓮𝓻 /
Всем привет. Подскажите, а можно ли docker`а заставить использовать прокси для всего, кроме общения с демоном, указанным через DOCKER_HOST?
Ну или как-то иначе настроить gitlab-runner для работы через docker:dind в изолированной сети (где весь трафик через прокси)?
 Gleb
попросите системного администратора
а тут как в анекдоте - "а что делать если я этот системный администратор"
Pavel
Здравствуйте! Подскажите, насколько вообще правильная практика использования docker в production. Читал, что не все жалуют это дело, и в основном используют для разработки. Так ли это? Если есть приемры правильного использования в production, дайте статьи на почитать пожалуйста.
George
Здравствуйте! Подскажите, насколько вообще правильная практика использования docker в production. Читал, что не все жалуют это дело, и в основном используют для разработки. Так ли это? Если есть приемры правильного использования в production, дайте статьи на почитать пожалуйста.
Нормальная практика, если готовы.
George
Всем привет. Подскажите, а можно ли docker`а заставить использовать прокси для всего, кроме общения с демоном, указанным через DOCKER_HOST?
Ну или как-то иначе настроить gitlab-runner для работы через docker:dind в изолированной сети (где весь трафик через прокси)?
Эм. Не понимайт. А что мешает весь трафик через прокси гнать ?
Andrey Smirnov / 𝓪𝓵𝓵𝓽𝓮𝓻 /
Эм. Не понимайт. А что мешает весь трафик через прокси гнать ?
Используются self-signed сертификаты на gitlab-registry и одновременно трафик через прокси. Видел костыль с docker:dind, с нужной командной строкой (--insecure-registry), который используется для общения с registry. Но если я в .gitlab-ci.yml прописываю в variables переменную DOCKER_HOST=tcp://docker... вместе с переменными *_proxy то при общении с docker , cli пытается соединиться с docker:dind через эти прокси. А если я прописываю ещё no_proxy=docker, то ругается на то, что не может отрезолвить. Извините за сумбурное объяснение, сам не до конца понимаю.
George
Надо думать. Какой-то странный кейс
Andor
Слышал что можно 1) нормальный серт юзать 2) добавлять самоподписаный в доверенные
Andor
Брешут наверное
Andrey Smirnov / 𝓪𝓵𝓵𝓽𝓮𝓻 /
Слышал что можно 1) нормальный серт юзать 2) добавлять самоподписаный в доверенные
Их нужно добавлять в доверенные на уровне ФС, откуда запущен докер демон? Или откуда запускается docker CLI?
Andor
Конечно где демон
Andrey Smirnov / 𝓪𝓵𝓵𝓽𝓮𝓻 /
... и я так понимаю, что добавление --insecure-registry в переменную DOCKER_OPTS на уровне .gitlab-ci.yml ничего не даст, т.к. она тоже для демона?
George
 Andrii
George
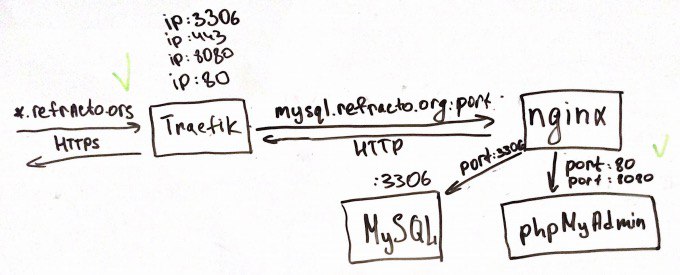
Все находится на одной машине, с Постгресом абсолютно такая же фигня, а там настроен доступ на любые айпишники
Не подключает даже если просто порт пробросить и пытаться подключаться извне.
Anonymous
редко когда MySQL разрешает "внешникам" соединяться, если не отконфигурироан быть внешним
George
Понял, что косяк не только с MySQL, но еще и с reverse proxy
Похоже обращение по порту не доходит до контейнера
Andor
mysql - не http
Andor
postgresql тоже
Andrey
traefik и nginx позволяют проксировать tcp.
Andor
Очень сомневаюсь что там сделано через стримы
Andor
Я бы не был столь категоричным
George
Там схема выше слишком сложная
Vlad
всем привет. подскажите пожалуйста, запускаю докер так:
docker-compose up --no-color >> docker.log
как мне запустить его в режиме демона (с ключем -d) что бы логи так же писались в файл?
George
docker logs -f blablabla > docker.log
George
а еще умнее - слать логи в journald
George
и смотреть через journalctl CONTAINER_NAME=имя_контейнера (вроде ничо не перепутал)
George
https://docs.docker.com/config/containers/logging/journald/
Vlad
а вывод композера нельзя перехватить в режиме демона?
George
а зачем тебе вывод docker-compose ?
George
и еще - не называй его компоузером
George
никогда
George
это тебе не пыхыпы
George
и еще момент 2 - в режиме демона ни компоуз, ни контейнеры не запускаются. Это d от detached. Т.е. отсоединено от консоли. docker-compose - просто выполняет команды docker run blablabla и завершается
Gleb
всем привет. подскажите пожалуйста, запускаю докер так:
docker-compose up --no-color >> docker.log
как мне запустить его в режиме демона (с ключем -d) что бы логи так же писались в файл?
я не рекомендую этого делать, но тебя никто же и не заставляет nohup docker-compose ${config} up >> logs.txt 2>&1 &
Andor
Gleb
АХАХАХА
Gleb
плохой день
Vlad
а зачем тебе вывод docker-compose ?
прост неудобно по куче логов следить за разными контейнерами
Andor
цель-то какая?
Andor
мониторинг?
Vlad
ну если что то упадет, хоть примерно знать что сломалось
Andor
ты хочешь мониторинг и логирование
Andor
вот когда упадёт - тогда и будешь смотреть в docker-compose logs или в docker logs
Vlad
ок, спасибо)
Andor
если это всё на сервере то тебе один фиг надо нормальный мониторинг и нормальное логирование