 Sergey


nginx exporters еще навешивать
 Yaroslav
😄
Yaroslav
да просто даже примера не найду
 Андрей
Sergey
кнопки заебись нет
Yaroslav
мне бы что-то простое, и чтоб не замарачиваться и из коробки с прометеем. Сервисов не много
Sergey
мне бы что-то простое, и чтоб не замарачиваться и из коробки с прометеем. Сервисов не много
прометей не про из коробки
Андрей
мне бы что-то простое, и чтоб не замарачиваться и из коробки с прометеем. Сервисов не много
для этого нужен отдельный экспортер в прометей, который будет отсылать состояние по кодам ответа, локи это чисто для просмотра логов, фильтра их по времени и тегам, он не парсит их
Sergey
сам докер ты замониторишь да
Sergey
а домены и пр это надо blackbox exproter настраивать
Андрей
ну к примеру нужно посмотреть сколько 200-х ошибок на nginx или 500х)))Вообще нагрузку на Nginx
https://www.nginx.com/products/nginx-amplify/
Anonymous
Всем привет, подскажите пожалуйста, у меня mysql крутится в контейнере, запускаю это дело через docker-compose, порты проброшены в мир
3306:3306. (Для доступа с sequelpro)
Как мне защитить mysql, чтобы только я со своего IP мог достучаться до него?
Либо лучше вообще закрыть порты?
Ильдар
привязать к ip
https://docs.docker.com/compose/compose-file/compose-file-v2/#ports
Anonymous
Всем привет, подскажите пожалуйста, у меня mysql крутится в контейнере, запускаю это дело через docker-compose, порты проброшены в мир
3306:3306. (Для доступа с sequelpro)
Как мне защитить mysql, чтобы только я со своего IP мог достучаться до него?
Либо лучше вообще закрыть порты?
Я бы это лучше на уровне файрвола разрулил
Anonymous
При чем тут докер вообще? Человеку надо ограничить доступ к приложению
Anonymous
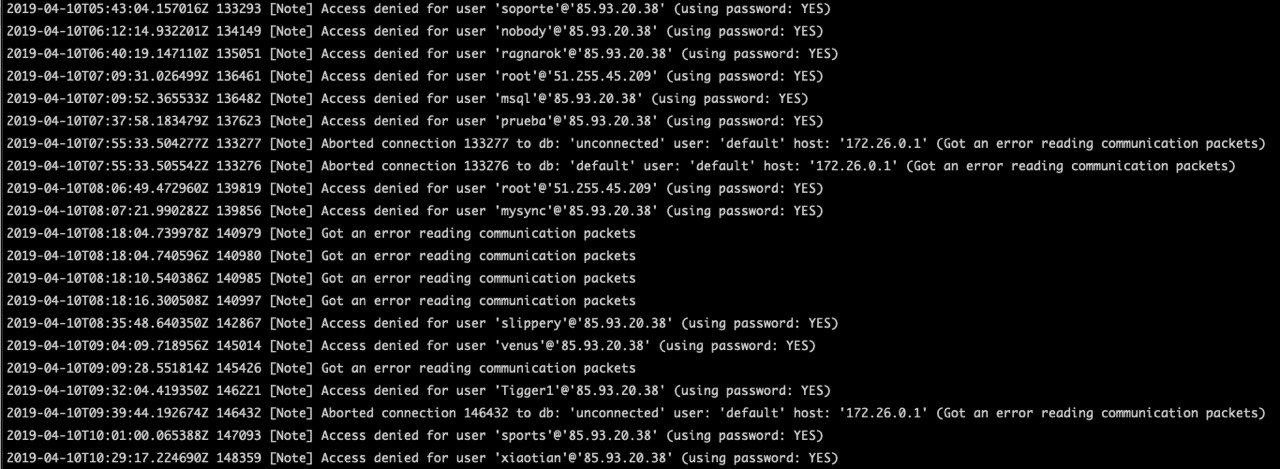
У меня сейчас проблема вот в этом заключается, это логи контейнера mysql.
Я так понимаю, кто то пытается подключаться к моему контейнера из вне?
Anonymous
 Anonymous
Ага, брутфорсят
Anonymous
Я подозреваю из-за этого, у меня два раза удаляли уже бд.
Но я не понимаю как они могут подключаться к mysql.
Я к нему подключаюсь через ssh туннель, со своим ключом.
А они то как? (Знают мой ключ?)
Sergey
Sergey
нафига ты в мир выставляешь
Sergey
докер тут не в тему
Sergey
То есть на контейнеры убрать, порты, правильно понял?
если ты их уберешь как ты будешь их юзать
Sergey
если тебе нужен просто доступ до машины, то или фаер спереди ставить
или настраивать впн и кидать порты на впн интерфейс, тогда они будут слушать только с него
 Andor
нашёл тут интересное и загадочное
Andor
к сожалению у нас используется ангуляр и вот это всё и выяснилось что производительность ng build в контейнере node:8 примерно в 3.5 раза ниже, чем в контейнере node:11
Anonymous
Anonymous
Sergey
Andor
без докера 8 тоже нормально работает, в том и загадка
Sergey
докер заставляет следить за обновлениями =)
Andor
ты хочешь сказать что они в докерфайле патчат nodejs добавляя там sleep? :)
Sergey
 Sergey
ты хочешь сказать что они в докерфайле патчат nodejs добавляя там sleep? :)
нет, сами сорсы ноды более приспособлены к докеру с новыми версиями
может устранили проблемы с производительностью в контейнерах
Andor
кажется они их сначала создали
Sergey
=)
Andor
а потом героически устраняли
Olexandr
Парни, есть ли способ перенаправлять запросы на внешний IP на другой контейнер в докер-сети?
Например, если приложение в контейнере стучиться на 107.196.132.18 то перенаправить его на контейнер mysql?
Прописаные правила в hosts файле не помагают. Да и IP-адреса других контейнеров я не знаю (они ведь меняются после старта контейнеров)
 George
Но за#$_&+ настраивать
George
И вообще это больше похоже не на задачу для докера, а для, например, кубернетеса
Olexandr
ну тем не менее
George
Хостс, очевидно, не работают, т.к. это замена днс, а Коннект по айпи
George
Получается, остаётся в айпитейблз хватать трафик и переписывать dst adr
Olexandr
может кто знает, как контейнер различает другой контейнер в сети по alias'у? напр. когда делаешь telnet mysql (имя другого контейнера) 3306 он отлично понимает куда стучаться
Olexandr
iptables?
Olexandr
Получается, остаётся в айпитейблз хватать трафик и переписывать dst adr
ща очень больно было)
George
Sergey
гы а можно keepalived поставить и показать ему в нужный:)
Sergey
можно подробнее?)
ставишь vrrp на хосте, указываешь на свободный адрес в сети
ставишь конфиг на форвард с такого то виртуального адреса на меня
Sergey
при обращении в этот виртуальный адрес коннект пойдет на мускуль другого хоста
Sergey
ну это костыль:)
Andor
ну и не забыть сбросить текущие коннекты, а то клиенты будут ждать полчаса tcp таймаута
 FreeUser
Подскажите как использовать v1 при логине вместо v2, дело в том что v2 не поддерживается сервером. Можно ли как-то заставить докер подключатся к v1 принудительно
Olexandr
хотелка
Olexandr
достаточно бесполезная, но все же. Есть дев сервер с базой, и один конфиг-файл, который деплоится на тот самый дев сервер через фтп
Olexandr
я хочу разрабатывать в докере, но чтобы конфиг был валидный и там и там
Olexandr
может херово описал)
Sergey
и локально и на дев?
Sergey
может проще деплой организовать?
FreeUser
Sergey
обновить до v2?))
 Игорь
CTOP кто нибудь использует для мониторига контейнеров?
Ильдар
Соц.опрос?
Anonymous
А нормально, что я имея ограниченного ssh-юзера, могу через докер делать с хостом всё что угодно от имени руута? Вот так, например:
docker run -v /:/hostfs -it ubuntu cat /hostfs/etc/passwd
Ильдар
hahaclassic.png
https://docs.docker.com/engine/security/security/#docker-daemon-attack-surface