 Sergey


А что значит старый? если он обновляется, там будет другой релиз
 Darkwing
В том и дело, что он обновляется в registry
Sergey
nginx: 1.5 к примеру, а в кеше будет 1.4
Darkwing
И собираю я его из image:latest
Darkwing
Но по факту - образ билдится не из latest, а из прошлой версии
Sergey
понятно, не контроллиуется бейз имедж, и он хочет каждый раз пере-пулливать
 Mikhail
Но по факту - образ билдится не из latest, а из прошлой версии
Не используй тэг latest в этом случае
Mikhail
Вместо него явно указывай версию
Darkwing
Да не, говно, планируется собирать много образов из него и городить огород вокруг версионирования не хочется
Darkwing
Хочу что-то простое и эффективное
Mikhail
Ну городи простые и эффективные костыли, если по человечки не хочется
Mikhail
Оберни билд в баш и пуль сначала
Mikhail
 Darkwing
Те же грабли, только сбоку
Mikhail
А ты магию какую-то хочешь?
Darkwing
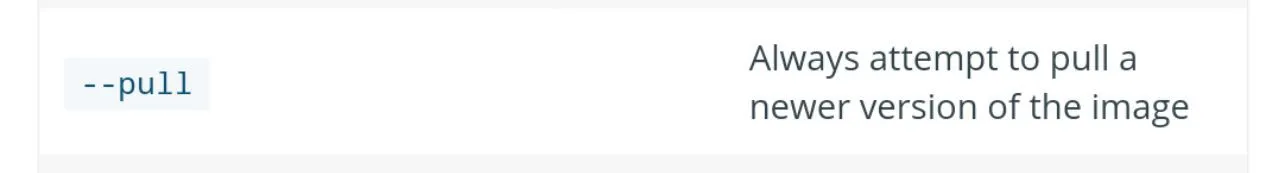
Да. Хочу волшебный флаг --force-pull к docker build
Darkwing
Который решил бы мою проблему раз и навсегда
Mikhail
Это же всё равно аукнится в будущем
Darkwing
Ну с одной стороны да, согласен, надо версионировать образы, но на текущем этапе тратить на это время не хочу
Darkwing
Потом, в будущем - да
 George
Проще пуллить заранее
George
Т.е. би́лд из двух шагов
George
Либо гоняйте сборки в чистом окружении. Тот же dind
Darkwing
 Darkwing

 Aleksey
Привет! А докер умеет как-то хранить секреты? Или как вообще секюрно передать переменную среды с чувствительными данными?
George
George
От слова совсем
Aleksey
Почему?
Aleksey
Постоянно пользуюсь этим в кубе и не вижу причин, почему это не ответственность docker
Sergey
Sergey
Постоянно пользуюсь этим в кубе и не вижу причин, почему это не ответственность docker
потому что у куба свои надстройки для этого, в докере их нет
Sergey
и не должно в принципе
Aleksey
и не должно в принципе
Вот это можешь объяснить? Я не понимаю, почему не могу без куба секюрненько ключи передавать (да, я понимаю, что в к8с это имплементировано, а в докере — нет, но я не понимаю границу ответственности и прошу объяснений)
Sergey
Вот это можешь объяснить? Я не понимаю, почему не могу без куба секюрненько ключи передавать (да, я понимаю, что в к8с это имплементировано, а в докере — нет, но я не понимаю границу ответственности и прошу объяснений)
докер это система пакетирования софта, в ее обязанности это не входит, это тебе либо в соседние тулзы это все дело хранить, либо в каких то сущностях оркестратора
Sergey
Aleksey
Докер это абстракция над изоляцией неймспейсов, а не система покетирования, ИМХО
И именно докер используется для запуска, почему же с его помощью я могу передавать переменные среды только несекюрно?
Sergey
у тебя есть девятка
созданная чтобы возить людей
ты спрашиваешь почему она не танк и я не могу прошибать ей стены
Aleksey
Ну нет, если уж на этом примере, то "где в девятке подушки безопасности, раз уж я всё равно сюда залез"
Sergey
я не могу дать тебе ответ на этот вопрос
нет потому что докер не задумывался для извращений с ИБ
Sergey
подымай в соседнем образе vault и храни что хочешь
Aleksey
Если я захочу поднять больше одного контейнера, я таки соберу куб :) Пока я на этапе PoC, хотел обойтись малой кровью
 DemDev
Добрый день. У кого-нибудь есть любимые статьи в закладках на тему того, какие проблемы решает docker, или же примеры того какие проблемы он решил. Поделитесь, пожалуйста.
George
George
Или монтируй файл с секретами с хост тачки
Aleksey
Оба варианта оставляют явные следы на тачке (хистори консоли и сам файл). Или я что-то пропустил?
George
Нет
George
Если запускаешь через баш скрипт или ансибла - в истории ничего не останется
Aleksey
Сам скрипт остаётся %)
George
Касательно файла - у тебя все равно секреты где-то хранятся
George
Смекаешь ?
George
Ну, ограничь доступ к нему
George
Просто если у злоумышленника есть рут, то у тебя проблемы сильно более серьезные, чем просто "он подсмотрит секреты"
Aleksey
Я могу придумать 1000 и 1 способ как это накостылять. Я просто искал готовый аналог вот этого https://kubernetes.io/docs/concepts/configuration/secret/
George
Нет
George
Это абстракция куба , а не докера
George
И про это уже 10 раз сказали
George
К тому же секреты в кубе - фуфуфу
Sergey
😁
Darkwing
Так а если через vault - то единственный вариант это Vault API и environment variables докера?
Darkwing
Ну кроме nomad'a
Andrey
Я могу придумать 1000 и 1 способ как это накостылять. Я просто искал готовый аналог вот этого https://kubernetes.io/docs/concepts/configuration/secret/
Ты думаешь, это безопаснее, чем передача env или файла в контейнер?
Ильдар
Привет! А докер умеет как-то хранить секреты? Или как вообще секюрно передать переменную среды с чувствительными данными?
Swarm secrets например. https://docs.docker.com/engine/swarm/secrets/
Ильдар
Свежие бест практис. (Спойлер: ничего нового)
Ильдар
10 Docker Image Security Best Practices
Свежие бестпрактисы по безопасности Docker образов.
https://snyk.io/blog/10-docker-image-security-best-practices
 Aliaksandr
почему эти строки вызывают ошибку?
web:
volumes:
- web:/var/www/html/web-content
environment:
- MYSQL_HOST=${MYSQL_HOST}
- MYSQL_DATABASE=${MYSQL_DATABASE}
ERROR: The Compose file is invalid because:
Service web has neither an image nor a build context specified. At least one must be provided.
Aliaksandr
почему эти строки вызывают ошибку?
web:
volumes:
- web:/var/www/html/web-content
environment:
- MYSQL_HOST=${MYSQL_HOST}
- MYSQL_DATABASE=${MYSQL_DATABASE}
ERROR: The Compose file is invalid because:
Service web has neither an image nor a build context specified. At least one must be provided.
понял
добавил
build:
context: ./
dockerfile: docker
web:
build:
context: ./
dockerfile: docker
Evgeniy
Всем привет. Ребят, помогите пожалуйста. При попытке поставить докер Вылезают ошибки... (( https://gist.github.com/avasites/7d917bdf77a4fd4d612fe1938472e036. Помогите пожалуйста разобраться
Sergey
Sergey
дистр?
Sergey
с оффсайта обычно без проблем на любой линь ставится если следовать инструкциям
Evgeniy
репы как устанавливал?
sudo add-apt-repository "deb [arch=amd64] https://download.docker.com/linux/ubuntu $(. /etc/os-release; echo "$UBUNTU_CODENAME") stable"
Прошу прощения забыл. Linux Mint 19
George
Ставить компоуз через апт - стрелять себе в ногу
George
На минт ставится на ура
Sergey
Ставить компоуз через апт - стрелять себе в ногу
для него в оффдоке специально даже команда дана