 Danila


линукс вечен... ох уж эти мышедрочеры=)
 Sergey
 Alexei
хм, а в чем разница? по большому счету и то и то - веб морда для docker, разве нет?
 Artur
portainer имеет больший функционал
Artur
а это самый просто гуй с кнопками старт/стоп
Artur
управление вольемумами, сетями, роем, правами, ldap авторизацией, доступом к регистри и бла бла бла
Yavir
 Andor
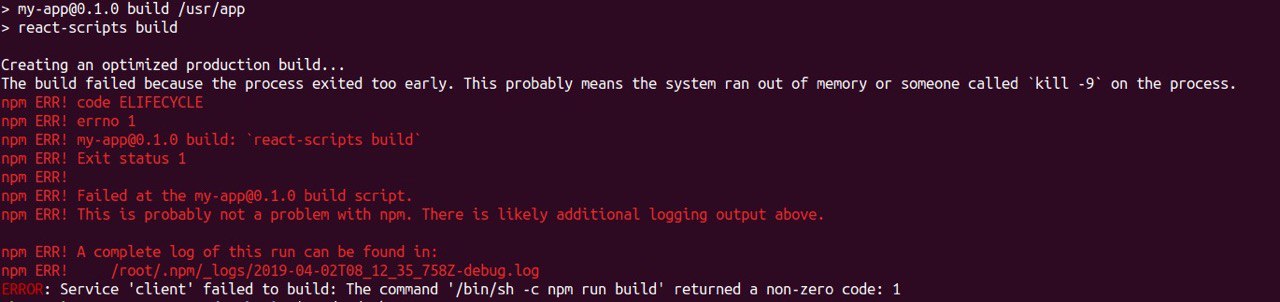
пишет же что память кончилась
Yavir
Долго билдится, после чего такое. Контейнер соотвественно не заранился
Andor
блин, локально хелсчеки ок работают, а в тимсити пишет что контейнер unleahthy почему-то :/
Ильдар
docker ps в ранере тимсити?
Andor
ну а что я там увижу?
Andor
unhealthy
Andor
у меня два контейнера в зависимостях: composer и mysql, мускуль запускается чуть дольше
Andor
а композер выполнился, поспал 5 секунд и завершился
Andor
с кодом 0 завершился
Yavir
Подскажите пожалуйста ещё моментъ:
билд на локале происходит норм, на ремоут сервере вот такая ошибка:
ERROR: Service 'client' failed to build: COPY failed: stat /var/lib/docker/tmp/docker-builder083025923/build: no such file or directory
Yavir
Dockerfile:
FROM nginx:alpine
ARG PORT=80
ENV PORT $PORT
EXPOSE $PORT
RUN rm -rf /usr/share/nginx/html && \
mkdir -p /usr/share/nginx/html
# RUN npm i --silent
# RUN npm run build
COPY ./build /usr/share/nginx/html
CMD ["nginx", "-g", "daemon off;"]
Yavir
на ремоут сервере в папке проекта (где находится Dockerfile) делаю docker build -t v2 .
 George
COPY ./build /usr/share/nginx/html
что????
George
а, просто форматирование развалилось
George
с правами точно проблем нет?
George
место? .dockerignore?
Yavir
так ведь контейнер от рута стартует
Yavir
так как не указывают workdir по этому приходится абсолютный путь указывать
George
щито?
George
я бы переходил в каталог проекта и оттуда делал docker build
George
или мы про другое?
Yavir
это реакт
Yavir
билд фолдер в ниджинс дефолтный заливаю
Zhandos
Всем привет, у нас есть docker volume, он уже разросся, и решили подсоеденить NAS по nfs, папка есть как /nfs/storage. Как перенести старый volume на новую папку? Как работает докер с файловой системой ext4? Вообще это правильная архитектура???
 Boris 🦍
Всем привет, у нас есть docker volume, он уже разросся, и решили подсоеденить NAS по nfs, папка есть как /nfs/storage. Как перенести старый volume на новую папку? Как работает докер с файловой системой ext4? Вообще это правильная архитектура???
docker run <options> ... -v /nfs/storage:</internal/container/path> <docker_image>
Ильдар
на ремоут сервере в папке проекта (где находится Dockerfile) делаю docker build -t v2 .
в той же директории сделай file ./build
Zhandos
docker run <options> ... -v /nfs/storage:</internal/container/path> <docker_image>
если мы просто поменяем volume все папки туда перенесутся?
Andor
ух
Boris 🦍
если мы просто поменяем volume все папки туда перенесутся?
нет, то что в вольюме нужно перенести
 RE
камрадос, случилась забавная хрень - контейнеры построенные на базе имаджа 14 LTS убунты, сегодня перестали собираться.
RE
я слоупок или уже обсуждалось?
RE
End of Life date April 2019
 Petrovich
RE
докер пишет такое
Step 3/15 : RUN apt-get update && apt-get install -y libxmlsec1-dev pkg-config
---> Running in 739147bc26b4
Ign http://archive.ubuntu.com trusty InRelease
Petrovich
ну очень жаль лол
RE
ага)
RE
вот тебе бабушька и легаси на юрьев день..
RE
да ну не могли же они тупо отрезать все 14 убунты от апдейтов..
Danila
могли
Danila
не секьюрно жеж
RE
почему тогда у меня на 12 убунте все ок
Danila
хз)
Danila
но у меня тоже образ не тянется 14-й убунты
RE
ну образ это одно..
Andrey
почему тогда у меня на 12 убунте все ок
потому что её давно заEOLили и в образе правильная ссылка на old-releases.ubuntu.com. например
Andrey
хотя у меня apt-get update ни там ни там не работает, дело наверное в зеркалах
RE
у меня работает update только в контейнере на GCP
Petrovich
Petrovich
у меня на 18.04 щас образ не собрался тоже
RE
да..
Petrovich
апт не смог паодключиться никуда
RE
проблема глобальная похоже
RE
где бы поискать новости об этом? на каких ресурсах
Andor
andor@titude:~$ docker run -it ubuntu:14.04 bash
root@e7090f654105:/# apt update
Get:1 http://security.ubuntu.com trusty-security InRelease [65.9 kB]
Get:2 http://security.ubuntu.com trusty-security/main amd64 Packages [1023 kB]
Get:3 http://security.ubuntu.com trusty-security/restricted amd64 Packages [18.1 kB]
Get:4 http://security.ubuntu.com trusty-security/universe amd64 Packages [370 kB]
Get:5 http://security.ubuntu.com trusty-security/multiverse amd64 Packages [4723 B]
Ign http://archive.ubuntu.com trusty InRelease
Get:6 http://archive.ubuntu.com trusty-updates InRelease [65.9 kB]
Get:7 http://archive.ubuntu.com trusty-backports InRelease [65.9 kB]
Get:8 http://archive.ubuntu.com trusty Release.gpg [933 B]
Get:9 http://archive.ubuntu.com trusty-updates/main amd64 Packages [1443 kB]
Get:10 http://archive.ubuntu.com trusty-updates/restricted amd64 Packages [21.4 kB]
Get:11 http://archive.ubuntu.com trusty-updates/universe amd64 Packages [663 kB]
Get:12 http://archive.ubuntu.com trusty-updates/multiverse amd64 Packages [16.1 kB]
Get:13 http://archive.ubuntu.com trusty-backports/main amd64 Packages [14.7 kB]
Get:14 http://archive.ubuntu.com trusty-backports/restricted amd64 Packages [40 B]
Get:15 http://archive.ubuntu.com trusty-backports/universe amd64 Packages [52.5 kB]
Get:16 http://archive.ubuntu.com trusty-backports/multiverse amd64 Packages [1392 B]
Get:17 http://archive.ubuntu.com trusty Release [58.5 kB]
Get:18 http://archive.ubuntu.com trusty/main amd64 Packages [1743 kB]
Get:19 http://archive.ubuntu.com trusty/restricted amd64 Packages [16.0 kB]
Get:20 http://archive.ubuntu.com trusty/universe amd64 Packages [7589 kB]
Get:21 http://archive.ubuntu.com trusty/multiverse amd64 Packages [169 kB]
Fetched 13.4 MB in 2min 21s (94.7 kB/s)
Reading package lists... Done
root@e7090f654105:/#
Andor
небыстро, но работает
Andor
# docker run -it ubuntu:14.04 bash
Unable to find image 'ubuntu:14.04' locally
14.04: Pulling from library/ubuntu
e082d4499130: Pull complete
371450624c9e: Pull complete
c8a555b3a57c: Pull complete
1456d810d42e: Pull complete
Digest: sha256:6612de24437f6f01d6a2988ed9a36b3603df06e8d2c0493678f3ee696bc4bb2d
Status: Downloaded newer image for ubuntu:14.04
root@ae30cb1b2aff:/# apt update
Ign http://archive.ubuntu.com trusty InRelease
Get:1 http://archive.ubuntu.com trusty-updates InRelease [65.9 kB]
Get:2 http://archive.ubuntu.com trusty-backports InRelease [65.9 kB]
Get:3 http://archive.ubuntu.com trusty Release.gpg [933 B]
Get:4 http://archive.ubuntu.com trusty-updates/main amd64 Packages [1443 kB]
Get:5 http://archive.ubuntu.com trusty-updates/restricted amd64 Packages [21.4 kB]
Get:6 http://archive.ubuntu.com trusty-updates/universe amd64 Packages [663 kB]
Get:7 http://archive.ubuntu.com trusty-updates/multiverse amd64 Packages [16.1 kB]
Get:8 http://archive.ubuntu.com trusty-backports/main amd64 Packages [14.7 kB]
Get:9 http://archive.ubuntu.com trusty-backports/restricted amd64 Packages [40 B]
Get:10 http://archive.ubuntu.com trusty-backports/universe amd64 Packages [52.5 kB]
Get:11 http://archive.ubuntu.com trusty-backports/multiverse amd64 Packages [1392 B]
Get:12 http://archive.ubuntu.com trusty Release [58.5 kB]
Get:13 http://archive.ubuntu.com trusty/main amd64 Packages [1743 kB]
Get:14 http://archive.ubuntu.com trusty/restricted amd64 Packages [16.0 kB]
Get:15 http://archive.ubuntu.com trusty/universe amd64 Packages [7589 kB]
Get:16 http://security.ubuntu.com trusty-security InRelease [65.9 kB]
Get:17 http://security.ubuntu.com trusty-security/main amd64 Packages [1023 kB]
Get:18 http://security.ubuntu.com trusty-security/restricted amd64 Packages [18.1 kB]
Get:19 http://security.ubuntu.com trusty-security/universe amd64 Packages [370 kB]
Get:20 http://security.ubuntu.com trusty-security/multiverse amd64 Packages [4723 B]
Get:21 http://archive.ubuntu.com trusty/multiverse amd64 Packages [169 kB]
Fetched 13.4 MB in 2min 27s (90.7 kB/s)
Reading package lists... Doneвот на хосте в дц, тоже пашет и тоже небыстро
RE
дц где?
RE
у меня на гугле тож оч не быстро
Andor
это в хетцнере в финляндии
RE
странно что нет никаких новостей об этом
AlexK
привет, подскажите как мне локально использовать докер, если настроены сертификаты для демона
{
"tls": true,
"tlscert": "/path/server-cert.pem",
"tlskey": "/path/server-key.pem",
"hosts": ["tcp://0.0.0.0:2376"]
}
получается удаленно могу запускать клиента, локально пишет
docker ps
Cannot connect to the Docker daemon at unix:///var/run/docker.sock. Is the docker daemon running?
docker --tlsverify --tlscacert=ca.pem --tlscert=cert.pem --tlskey=key.pem ps
error during connect: Get https://localhost:2376/v1.39/containers/json: x509: certificate is valid for hostname.com, not localhost
AlexK
привет, подскажите как мне локально использовать докер, если настроены сертификаты для демона
{
"tls": true,
"tlscert": "/path/server-cert.pem",
"tlskey": "/path/server-key.pem",
"hosts": ["tcp://0.0.0.0:2376"]
}
получается удаленно могу запускать клиента, локально пишет
docker ps
Cannot connect to the Docker daemon at unix:///var/run/docker.sock. Is the docker daemon running?
docker --tlsverify --tlscacert=ca.pem --tlscert=cert.pem --tlskey=key.pem ps
error during connect: Get https://localhost:2376/v1.39/containers/json: x509: certificate is valid for hostname.com, not localhost
разобрался, тут все описано https://docs.docker.com/engine/security/https/
Oleg
всем привет
Oleg
Подскажите, почему может не использоваться кэш образа при сборке других? используется конструкция FROM IMAGE AS build
Oleg
происходит такое
# Executing 6 build triggers
---> Running in a95ca4208e9e
Removing intermediate container a95ca4208e9e
---> Running in e36bc0ca9f84
Removing intermediate container e36bc0ca9f84
---> Running in 3b43ba2dee21
Removing intermediate container 3b43ba2dee21
---> Running in f1239e3508c1
и начинается сборка опять того IMAGE
 Sergey
 Anton
чиго? 😉
Anton
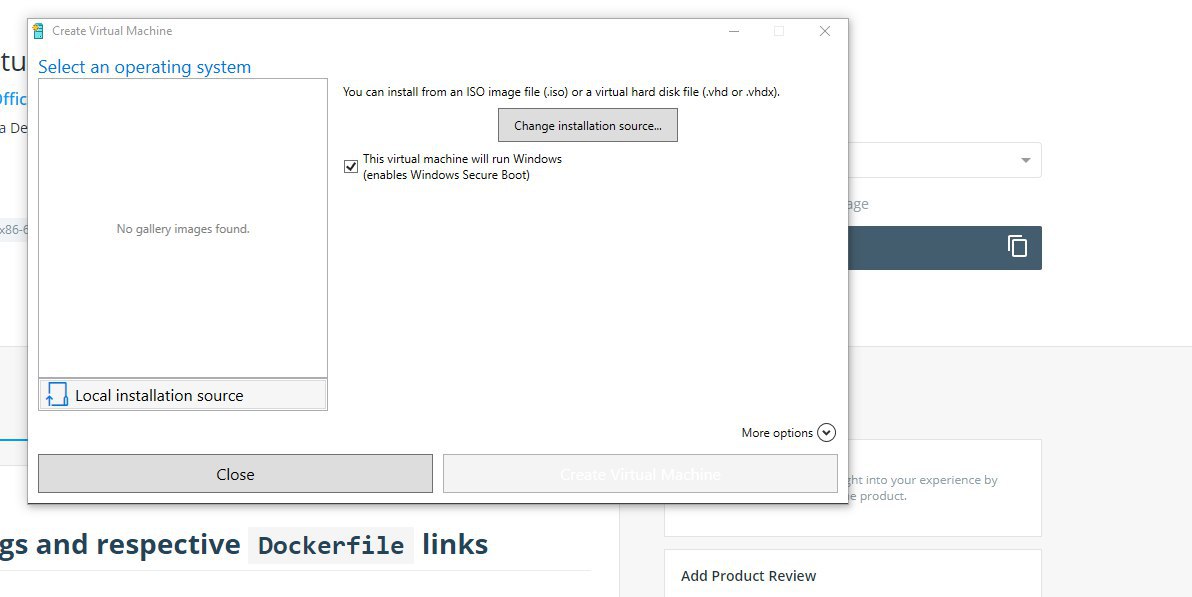
причем тут образ убунты на докерхабе и установка ОС в виртуалке на хайперви? )
Sergey
причем тут образ убунты на докерхабе и установка ОС в виртуалке на хайперви? )
Ну как-бы она сама по себе в Хайпер Ви ведь не появится.
Anton
боже, ты собрал всё в кучу )