 Ильдар


сломавшийся run покажи лучше
Artur
где ты это в итоге делаешь ? на хосте или в контейнере ?
 Oleg
докер тут ни при чём ваще, свой дистрибутив изучай
что значит не причем? он файрвол юбунты своими динамически создаваемыми правилами засрал, которые если удалишь не работает ничего
Ильдар
Привет всем.
Поднял в докере elk, тепреь хочу закрыть logstash port upd 555 от всего кроме одного айпишника. Начал с цепочки INPUT, та оказалось что докер все натит в бридж, создаваемый динамически, пошел менять FORWARD и затер правила докеровские.
Вопрос: как правильно добавить правило в файрвол? Может в docker-compose как-то можно прописать?
https://docs.docker.com/network/iptables/
Oleg
это я читал. это ни то.
 Rainbow
Привет всем.
Поднял в докере elk, тепреь хочу закрыть logstash port upd 555 от всего кроме одного айпишника. Начал с цепочки INPUT, та оказалось что докер все натит в бридж, создаваемый динамически, пошел менять FORWARD и затер правила докеровские.
Вопрос: как правильно добавить правило в файрвол? Может в docker-compose как-то можно прописать?
Там есть docker-user цепочка, туда нужно закинуть свои рулы
Oleg
о!
Oleg
спасибо
Ильдар
это я читал. это ни то.
> If you need to add rules which load before Docker’s rules, add them to the DOCKER-USER chain.
Oleg
ладно ладно. я просто читать по английски не умею)
Ильдар
ладно ладно. я просто читать по английски не умею)
плохие новости. вся хорошая дока по докеру на английском.
Oleg
да знаю. ладно. пошел пробовать
 Matvey
 Matvey
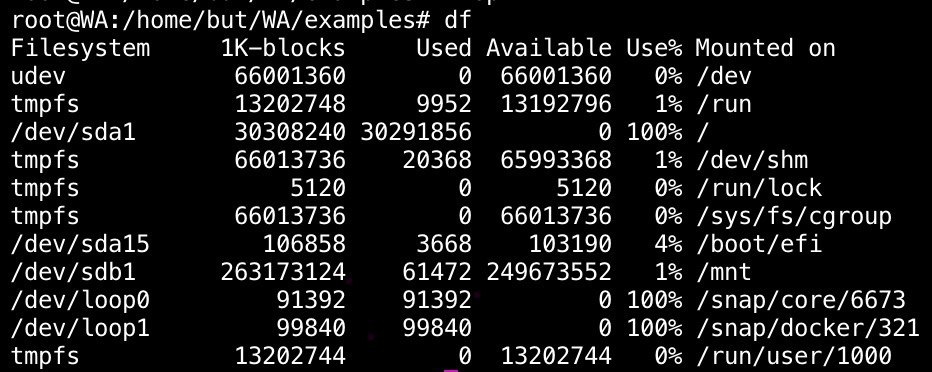
snap/docker это что за раздел такой?
Artur
докер в снапе ставил ?
Oleg
мда, а есть способ, чтобы докер при загрузке выполнил это? iptables -A DOCKER-USER -p udp -m udp -m multiport --dports 555 -j ACCEPT
Я вообще netfilter-persistent юзаю, но боюсь, что если я сохраню в нем правила с br-7c28684af456 то при следующем docker-compose down - docker-compose up имя поменяется и файрвол не стартонет правильно.
 George
мда, а есть способ, чтобы докер при загрузке выполнил это? iptables -A DOCKER-USER -p udp -m udp -m multiport --dports 555 -j ACCEPT
Я вообще netfilter-persistent юзаю, но боюсь, что если я сохраню в нем правила с br-7c28684af456 то при следующем docker-compose down - docker-compose up имя поменяется и файрвол не стартонет правильно.
ну, так запиши это в файл /etc/rules или как он там
George
в чем проблема?
Oleg
/etc/iptables/rules.v4
Проблема в том, что если там я пишу только то, что нужно мне, оно затирает то что нужно докеру при iptables-restore.
Если там я напишу то что нужно докеру, он может поменять названия интерфейсов и ни чего не будет работать
George
нет
George
это не так работает
George
ты этот файл держишь ТОЛЬКО ДЛЯ ТОГО, ЧТОБЫ у тебя при старте системы поднялись правила
George
если ты делаешь iptables-restore, то, очевидно, что тебе нужно докер перезапустить, чтобы он свои цепочки починил
George
либо вообще отобрать у докера права на изменение правил файрволла
George
но это ад микроменеджмента
Oleg
я этот файлик могу в любое время ансиблом поменять и не хотелось бы при этом 5 контейнеров перезапускать
Oleg
это ад. точно.
Rainbow
я этот файлик могу в любое время ансиблом поменять и не хотелось бы при этом 5 контейнеров перезапускать
*filter
:INPUT ACCEPT [0:0]
:FORWARD ACCEPT [0:0]
:OUTPUT ACCEPT [83:8832]
:DOCKER-USER - [0:0]
-A INPUT -s 10.0.0.0/16 -j ACCEPT
-A INPUT -s 172.17.0.0/16 -j ACCEPT
-A INPUT -i lo -j ACCEPT
-A INPUT -m conntrack --ctstate RELATED,ESTABLISHED -j ACCEPT
-A INPUT -j DROP
-A OUTPUT -o lo -j ACCEPT
-A DOCKER-USER -s 10.0.0.0/16 -i eth0 -j RETURN
-A DOCKER-USER -m conntrack --ctstate RELATED,ESTABLISHED -j RETURN
-A DOCKER-USER -i eth0 -j DROP
в чем проблема?
Oleg
-A FORWARD -o br-7c28684af456 -m conntrack --ctstate RELATED,ESTABLISHED -j ACCEPT
-A FORWARD -o br-7c28684af456 -j DOCKER
-A FORWARD -i br-7c28684af456 ! -o br-7c28684af456 -j ACCEPT
-A FORWARD -i br-7c28684af456 -o br-7c28684af456 -j ACCEPT
-A DOCKER -d 172.18.0.2/32 ! -i br-7c28684af456 -o br-7c28684af456 -p tcp -m tcp --dport 9300 -j ACCEPT
-A DOCKER -d 172.18.0.2/32 ! -i br-7c28684af456 -o br-7c28684af456 -p tcp -m tcp --dport 9200 -j ACCEPT
-A DOCKER -d 172.18.0.3/32 ! -i br-7c28684af456 -o br-7c28684af456 -p tcp -m tcp --dport 5601 -j ACCEPT
-A DOCKER -d 172.18.0.4/32 ! -i br-7c28684af456 -o br-7c28684af456 -p tcp -m tcp --dport 9600 -j ACCEPT
-A DOCKER -d 172.18.0.4/32 ! -i br-7c28684af456 -o br-7c28684af456 -p udp -m udp --dport 6666 -j ACCEPT
-A DOCKER -d 172.18.0.4/32 ! -i br-7c28684af456 -o br-7c28684af456 -p tcp -m tcp --dport 5000 -j ACCEPT
-A DOCKER -d 172.18.0.6/32 ! -i br-7c28684af456 -o br-7c28684af456 -p tcp -m tcp --dport 8090 -j ACCEPT
-A DOCKER -d 172.18.0.6/32 ! -i br-7c28684af456 -o br-7c28684af456 -p tcp -m tcp --dport 3312 -j ACCEPT
-A DOCKER-ISOLATION-STAGE-1 -i docker0 ! -o docker0 -j DOCKER-ISOLATION-STAGE-2
-A DOCKER-ISOLATION-STAGE-1 -i br-7c28684af456 ! -o br-7c28684af456 -j DOCKER-ISOLATION-STAGE-2
-A DOCKER-ISOLATION-STAGE-1 -j RETURN
-A DOCKER-ISOLATION-STAGE-2 -o docker0 -j DROP
-A DOCKER-ISOLATION-STAGE-2 -o br-7c28684af456 -j DROP
Oleg
вот в этом
George
блин
George
еще раз
George
в этом файле не должно быть бриджей, котоыре прямо сейчас запущены
Oleg
br-7c28684af456 - это
networks:
elk:
driver: overlay
George
просто определись с задачей. Я тебе типовую описал )
George
либо страдай и перезапускай докер
Oleg
просто определись с задачей. Я тебе типовую описал )
я готов изменить концепцию запуска файрвола, отказаться от netfilter-persistent но не понимаю к чему привязаться
докер автоматически генерит имя бриджа
George
я готов изменить концепцию запуска файрвола, отказаться от netfilter-persistent но не понимаю к чему привязаться
докер автоматически генерит имя бриджа
тебе нетфилтер-персистент на самом деле не мешает
George
просто не пользуйся iptables-restore /iptables-save
Oleg
так он делает это сам
George
нет
George
он сам ничего не делает. проверено опытом
George
только если ты сделаешь iptables-save, но тебе этого делать не надо
Ильдар
https://unrouted.io/2017/08/15/docker-firewall/
Rainbow
я вот примерно и сказал это... только вместо 10.0.0.0/16 свой ип
Rainbow
*filter
:INPUT ACCEPT [0:0]
:FORWARD ACCEPT [0:0]
:OUTPUT ACCEPT [83:8832]
:DOCKER-USER - [0:0]
-A INPUT -s 10.0.0.0/16 -j ACCEPT
-A INPUT -s 172.17.0.0/16 -j ACCEPT
-A INPUT -i lo -j ACCEPT
-A INPUT -m conntrack --ctstate RELATED,ESTABLISHED -j ACCEPT
-A INPUT -j DROP
-A OUTPUT -o lo -j ACCEPT
-A DOCKER-USER -s 10.0.0.0/16 -i eth0 -j RETURN
-A DOCKER-USER -m conntrack --ctstate RELATED,ESTABLISHED -j RETURN
-A DOCKER-USER -i eth0 -j DROP
в чем проблема?
Oleg
он сам ничего не делает. проверено опытом
/usr/share/netfilter-persistent/plugins.d # cat 15-ip4tables
в нем процедура load_rules()
в ней строчка
/sbin/iptables-restore < /etc/iptables/rules.v4 2> /dev/null
George
/usr/share/netfilter-persistent/plugins.d # cat 15-ip4tables
в нем процедура load_rules()
в ней строчка
/sbin/iptables-restore < /etc/iptables/rules.v4 2> /dev/null
ну, он должен отрабатывать ДО СТАРТА докера
George
в чем вопрос?
 AveGa
Ну есть продукт. Чтоб его продать, нужно запустить для них временый сервер и дать доступ. Они поигрались там и все.
А не проще запихнуть под траефик и резолвить поддоменами?
Oleg
https://unrouted.io/2017/08/15/docker-firewall/
спасибо. попробую переделать netfilter-persistent что бы запускался с флагом -n, --noflush
Oleg
прокатило с -n надо жеж.
L-dar
А не проще запихнуть под траефик и резолвить поддоменами?
Тогда для каждого поддомена нужна своя база, свой конфиг
AveGa
Тогда для каждого поддомена нужна своя база, свой конфиг
А выдать базе внешнюю сеть не сработает?
AveGa
Конфиги размножить не сильно сложно, вродь
L-dar
А выдать базе внешнюю сеть не сработает?
База должна быть для каждого домена своя со своими данными.
AveGa
База должна быть для каждого домена своя со своими данными.
А с одним доменом и кучей портов одинаковая?
L-dar
А с одним доменом и кучей портов одинаковая?
Я хотел для каждого порта заводить свой докер композ, в котором база и интерпретатор с исходниками свои.
AveGa
L-dar
Не совсем понимаю еще его
 Alexei
Доброго настроения, All!
Продолжнаю осваивать тему докера.... И вот какой у меня вопрос. Через docker-compose очень удобно настраивать группу приложений изначально. Но что потом делать, если надо обновить только 1 образ из группы?
AveGa
Но не вижу большой проблемы нагенерить кучку ямликов докер-композа. Зачем там какой-то лишний интерфейс, особенно если под каждого заказчика всё равно что-то настраивать?
AveGa
Всё, что тебе, по сути, надо будет - это название контейнеров и лейблы для траефика прикрутить и всё само собой будет работать.
AveGa
Ну + миграции в бд нужные
George
Доброго настроения, All!
Продолжнаю осваивать тему докера.... И вот какой у меня вопрос. Через docker-compose очень удобно настраивать группу приложений изначально. Но что потом делать, если надо обновить только 1 образ из группы?
Берешь и обновляешь один образ. И , да, пользоваться опцией билд для докер компоуз - плохая идея
George
Рекомендую разделить сборку образов и их запуск
Alexei
у меня разделение сделано. тут все хорошо.
YuryS
Всем привет. Народ, я новичек в докере. Подскажите, как сделать чтобы запустить xampp под ubuntu и контейнер остался работать? А то в моём случае демоны стартуют и контейнер сразу же закрывается. :(
Ильдар
YuryS
пробовал. идёт старт потом Ок, и контейнер выходит
YuryS
FROM ubuntu:16.04
RUN apt-get update && apt-get install -y wget && apt-get install -y net-tools && apt-get install -y mc
RUN wget https://www.apachefriends.org/xampp-files/7.3.3/xampp-linux-x64-7.3.3-1-installer.run
RUN chmod +x /xampp-linux-x64-7.3.3-1-installer.run
RUN /xampp-linux-x64-7.3.3-1-installer.run --installer-language en
EXPOSE 80
CMD /opt/lampp/lampp start